EvilTokens PhaaS
Az ESET kutatói által elemzett EvilTokens egy új generációs Phishing-as-a-Service (PhaaS) platform, amely alapvetően eltér a hagyományos adathalász készletektől. A támadók nem hamis bejelentkezési
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
Az ESET kutatói által elemzett EvilTokens egy új generációs Phishing-as-a-Service (PhaaS) platform, amely alapvetően eltér a hagyományos adathalász készletektől. A támadók nem hamis bejelentkezési
Read More
A Varonis Threat Labs által azonosított SearchLeak egy összetett, több komponensből álló támadási lánc, amely a Microsoft 365 Copilot Enterprise Search működésében rejlő bizalmi
Read More
A NIST SP 800-126 Revision 4 a Security Content Automation Protocol (SCAP 1.4) új hivatalos technikai specifikációja. A SCAP a sérülékenység-kezelés, konfiguráció-ellenőrzés,
Read More
Az amerikai kormányzatot aggasztotta annak lehetősége, hogy kínai szereplők hozzáférhettek az Anthropic legfejlettebb, kiberbiztonsági célokra fejlesztett Mythos modelljéhez, ezért nemzetbiztonsági okokra hivatkozva
Read More
Az FBI által bemutatott Kinetic Cyber Range egy 22 000 négyzetláb alapterületű, Alabama államban található gyakorlókomplexum, amely egy teljes kisvárost modellez kiberbűnügyi
Read More
A Sansec kutatása szerint egy nagyszabású ellátásilánc-támadás érte az OptinMonster, TrustPulse és PushEngage WordPress-bővítményeket fejlesztő vállalat infrastruktúráját. A kompromittált frissítések
Read More
A MLSys 2026 konferencián bemutatott tanulmány az ADR (Agentic Detection and Response) rendszert ismerteti, amelyet az Uber fejlesztett ki a vállalati környezetben
Read More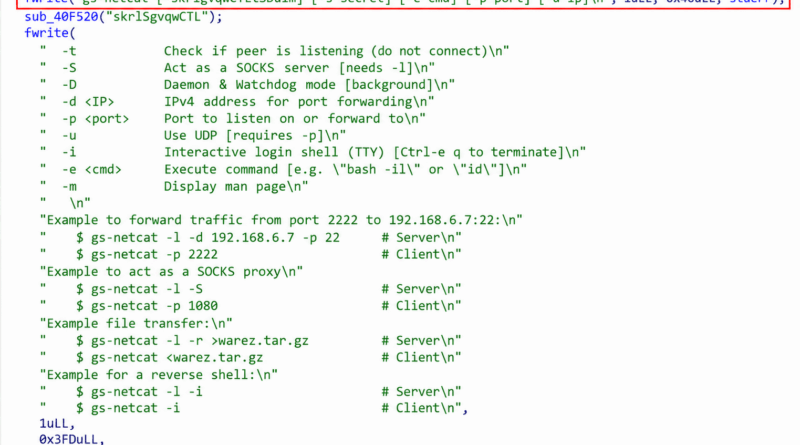
A Sygnia által publikált Operation Highland egy rendkívül hosszú ideig rejtve maradó, kínai kötődésű Velvet Ant kiberkémkedési műveletet mutat be. A vizsgálat során
Read More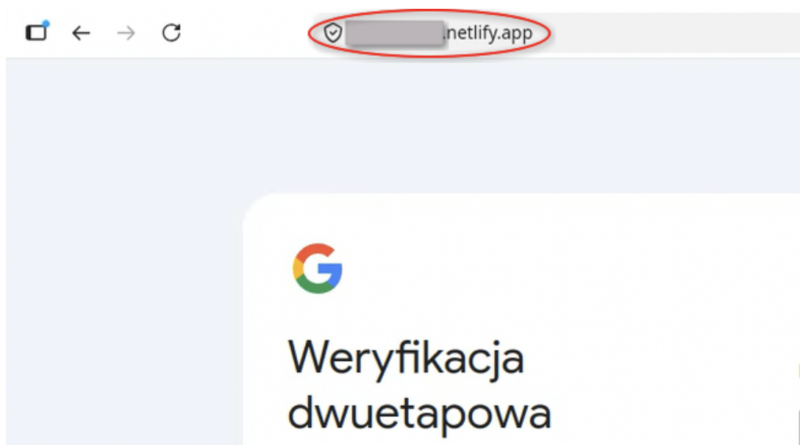
A Lengyel CERT elemzése szerint a Belaruszhoz kötött UNC1151 (Ghostwriter) csoport 2026 tavaszától új kampányt indított, amely ezúttal kifejezetten Gmail-fiókok
Read More