ShadowCloud: GitHub és Microsoft SharePoint kihasználás
A Kaspersky kutatói új, célzott kibertámadási kampányt azonosítottak, amely elsősorban ázsiai és afrikai kormányzati szervezeteket érint. Az Operation ShadowCloud néven
Read More
A Kaspersky kutatói új, célzott kibertámadási kampányt azonosítottak, amely elsősorban ázsiai és afrikai kormányzati szervezeteket érint. Az Operation ShadowCloud néven
Read More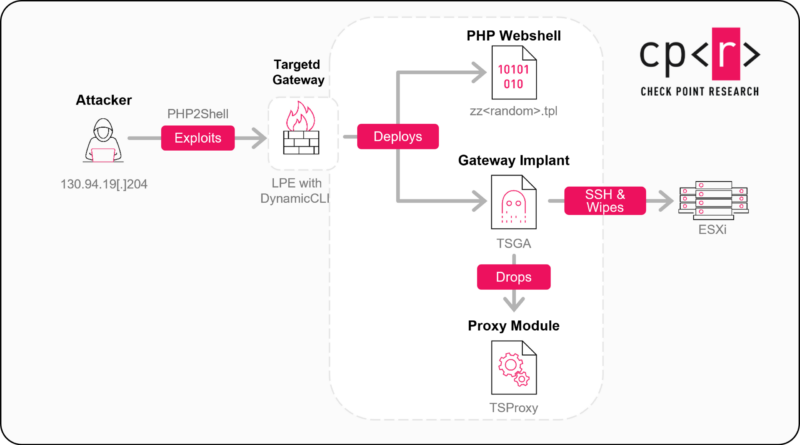
Aktívan kihasznált sérülékenységekkel támadtak Check Point Security Gateways eszközöket 2026. október 30. és november 4. között. A Check Point Research
Read More
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
Read More
Az ESET Research egy új, SparroWocky back doort azonosított a kínai kötődésű FamousSparrow kiberkémkedő csoportnál. A kártevőt legalább 2025 augusztusa óta használják, és gyorsan felváltotta a
Read More
A Zscaler ThreatLabz 2026 augusztusában új kampányt azonosított a pakisztáni kötődésű APT36 csoportnál. Az Operation RapidRust elsősorban indiai és afganisztáni kormányzati és védelmi szervezeteket
Read More
A Gen Threat Labs egy aktívan kihasznált, egyetlen kattintással működő távoli kódfuttatási láncot azonosított a Windowsra készült Sogou Input Methodban, amely Kínában
Read More
A Proofpoint kutatása szerint négy, kémkedési célú fenyegetési szereplő néhány nap alatt kezdte használni ugyanazt az új BlueMoon exploitkitet. Elsőként augusztus 28-án a Kínához kötött
Read More
A Kaspersky Securelist elemzése szerint a pénzügyileg motivált Toy Ghouls – Bearlyfy, Laboo.boo vagy Feral Wolf – új, saját fejlesztésű back door-okal bővítette eszköztárát. A csoport
Read More
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More