CoolClient kampány
A Kaspersky elemzése a Honeymyte (Mustang Panda, Bronze President) CoolClient kampányát ismerteti, amely többféle böngészőből lopott hitelesítő adatot és automatizált szkriptet használ rosszindulatú tevékenységekhez. A
Read More
A Kaspersky elemzése a Honeymyte (Mustang Panda, Bronze President) CoolClient kampányát ismerteti, amely többféle böngészőből lopott hitelesítő adatot és automatizált szkriptet használ rosszindulatú tevékenységekhez. A
Read More
A Chainalysis szerint a kripto-valutamosás világszerte hatalmas mértékben nőtt, miközben a bűnözők egyre professzionálisabb hálózatokat építenek ki a laundering-as-a-service típusú szolgáltatásokkal. A
Read More
Az ausztrál kormány vizsgálja, hogy a kínai gyártmányú elektromos buszok jelentenek-e nemzetbiztonsági kockázatot. 2023 óta Ausztrália lassan kezdett befektetni az
Read More
A Cisco Talos részletes elemzést publikált a nagy valószínűséggel kínai állami támogatású UAT-8837 aktorról. A csoport Észak-Amerika kritikus infrastruktúráját célozza meg, elsősorban
Read More
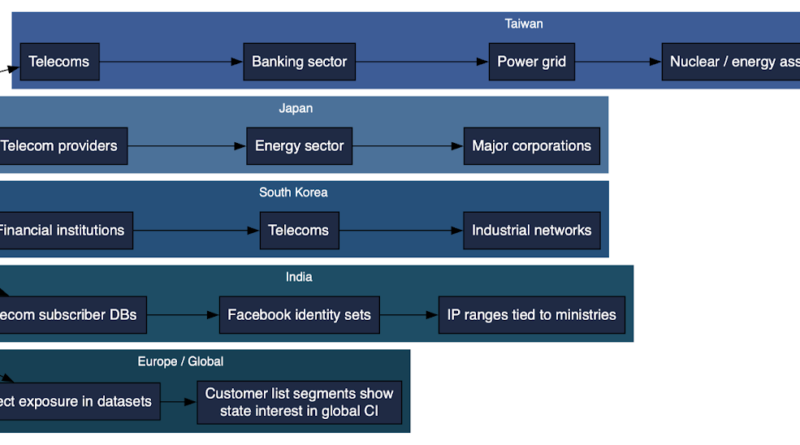
DomainTools Intelligence (DTI) elemzés a Knownsec kiszivárgott belső anyagain keresztül ritkán látható részletességgel rajzolja fel, miként illeszkedik egy látszólag piaci alapon működő kínai
Read More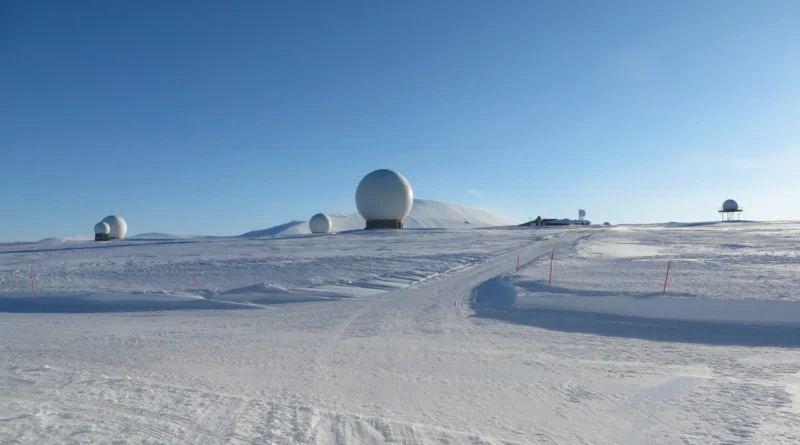
A The Arctic Institute bemutatja, hogyan építi ki Kína digitális jelenlétét a sarkkörön, és milyen stratégiai szerepet játszanak ebben a
Read More
A Group-IB a Ghost Tapped kínai eredetű malware egy új hullámot képvisel az Android-eszközökre specializálódott kiberbűnözés területén, amelynek célja a
Read More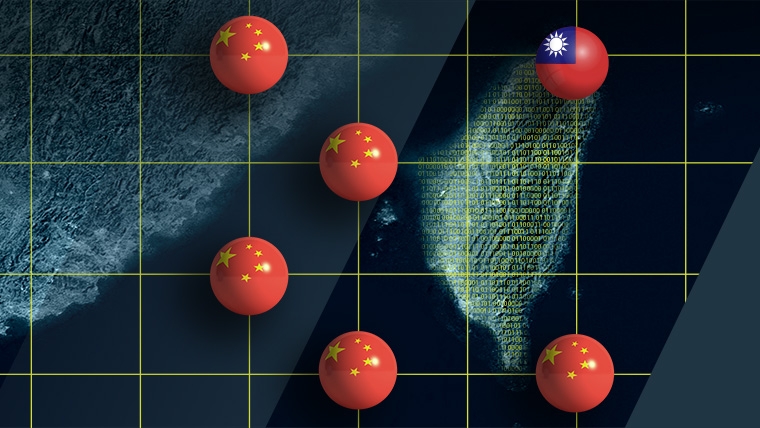
Tajvan kritikus infrastruktúrája nap mint nap óriási nyomás alatt áll, a szigetország titkosszolgálata, az NSB szerint 2025-ben átlagosan 2,63 millió kibertámadást
Read More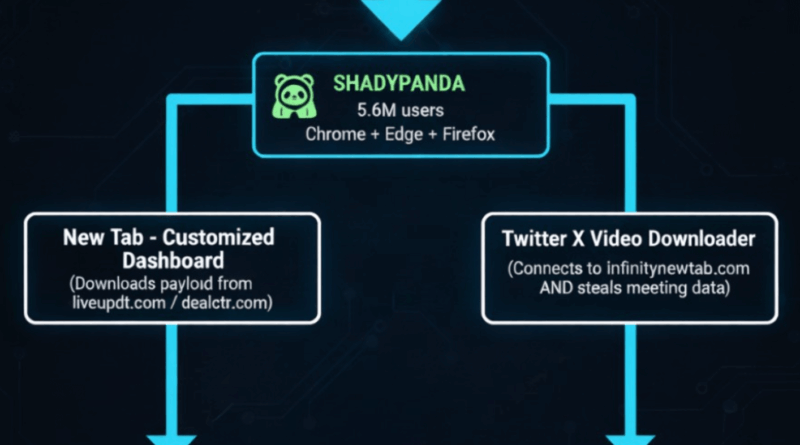
A Koi.ai azonosította a DarkSpectre, kínai háttérrel rendelkező kiberbűnözői csoportot, amely hét év alatt három nagy léptékű, egymással összefüggő malver-kampányt hajtott
Read More