BigDiskBuster PoC
A LevelBlue SpiderLabs laborban reprodukálta a BigDiskBuster PoC működését, amely úgy képes gyengíteni a Microsoft Defender védelmét, hogy magát a Defender szolgáltatást nem
Read More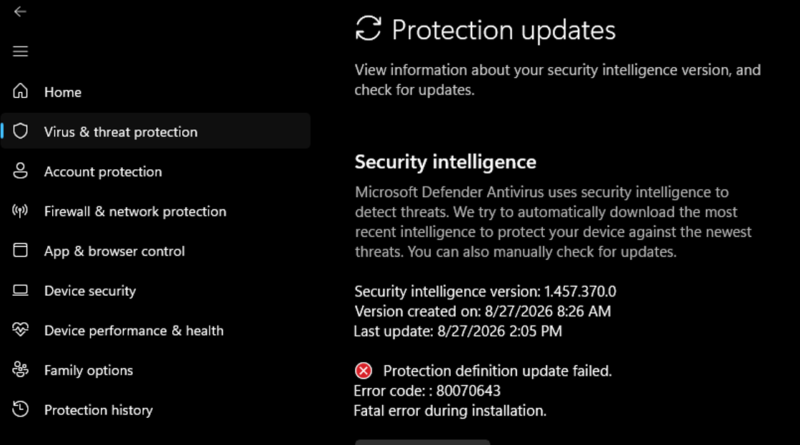
A LevelBlue SpiderLabs laborban reprodukálta a BigDiskBuster PoC működését, amely úgy képes gyengíteni a Microsoft Defender védelmét, hogy magát a Defender szolgáltatást nem
Read More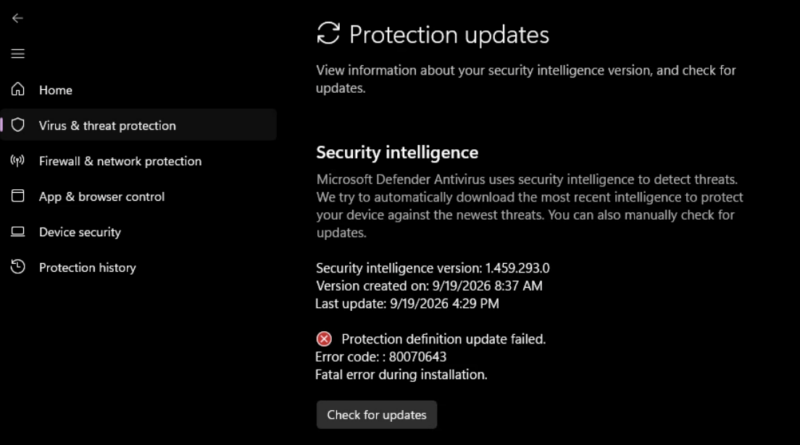
A BigDiskBuster nevű új proof-of-concept azt demonstrálja, hogyan lehet megakadályozni a Microsoft Defender Antivirus platform frissítéseit. A szeptember 19-én publikált eszköz szerzője Abdelhamid
Read More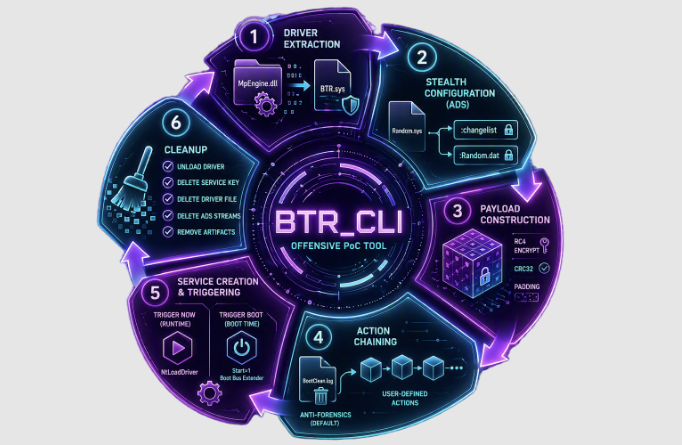
A Check Point Research teljesen visszafejtette a Microsoft Defender Boot-Time Removal (BTR.sys) aláírt kernel-driverét, és kimutatta, hogy az sérülékenység vagy memóriakorrupció kihasználása nélkül támadó által vezérelhető
Read More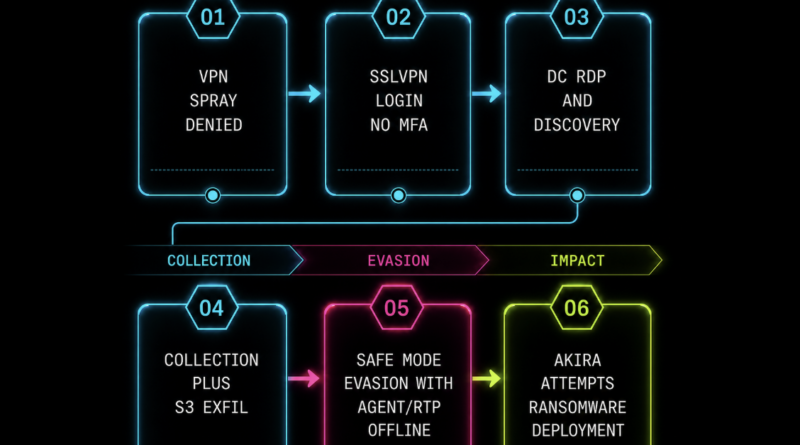
A Huntress egy új Akira-zsarolóvírus-incidenst ismertetett, amelyben a támadók először alkalmaztak egy eddig ennél a csoportnál nem látott technikát, a kompromittált Windows-szervert Safe
Read More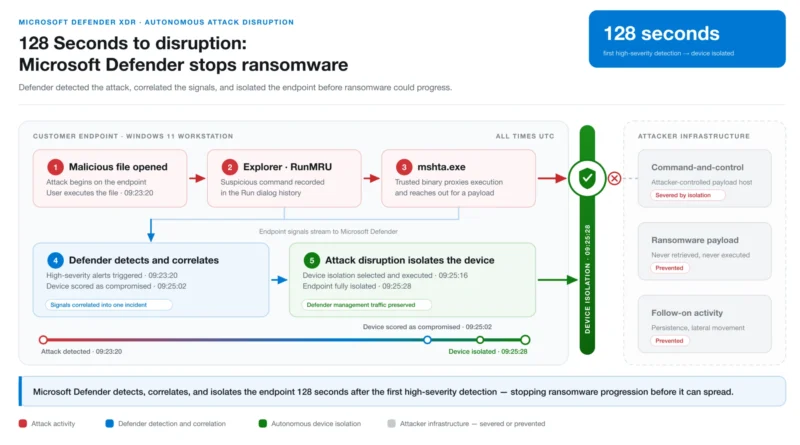
Microsoft bemutatta a Microsoft Defender XDR egyik új, automatikus incidenskezelési képességét, amely egy valós zsarolóvírus-támadás során mindössze 128 másodperc alatt állította meg a támadási
Read More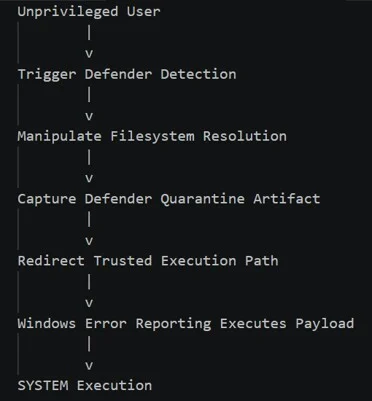
A LevelBlue SpiderLabs elemzése a közelmúltban nyilvánosságra került RoguePlanet és GreatXML technikák védelmi oldalára koncentrál. Mindkettőt a Nightmare Eclipse kutató publikálta, és bár eltérő célokat szolgálnak,
Read More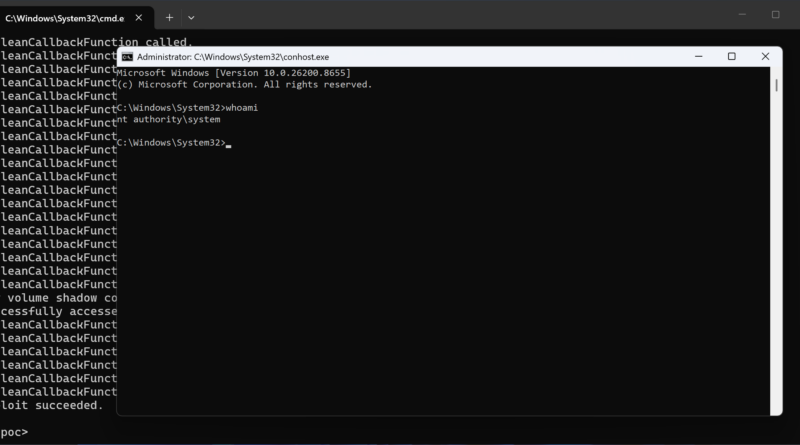
A RoguePlanet egy nyilvánosan közzétett, jelenleg még nem javított Windows helyi jogosultságkiterjesztési zero-day exploit, amely a Microsoft Defender egyik race condition alapuló hibáját használja ki.
Read More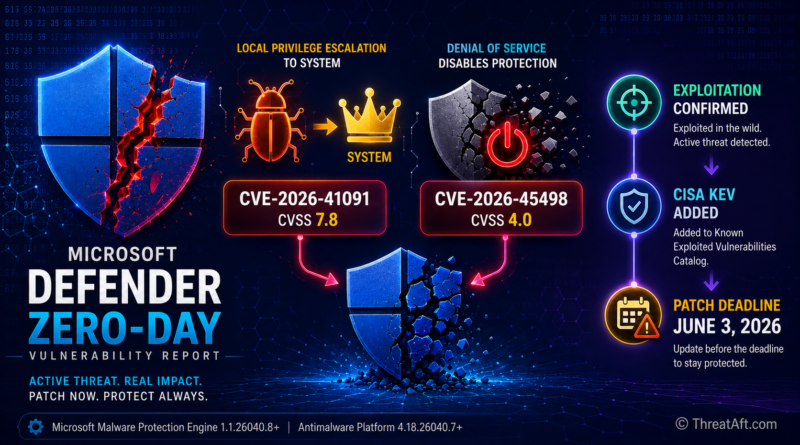
A Microsoft két, aktívan kihasznált Microsoft Defender zero-day sérülékenységet javított, a CVE-2026-41091 jogosultságkiterjesztést, míg a CVE-2026-45498 szolgáltatásmegtagadást tesz lehetővé. A hibák a Microsoft
Read More