Romulus ClickFix-platform
A Forescout Vedere Labs egy incidens vizsgálata során azonosította a Romulus nevű, többféle kártevő terjesztésére használható ClickFix-platformot. A ClickFix módszer hamis hibaelhárítással vagy ellenőrzéssel veszi rá az áldozatot egy PowerShell-parancs futtatására, így lényegében maga a felhasználó indítja el a fertőzési láncot.
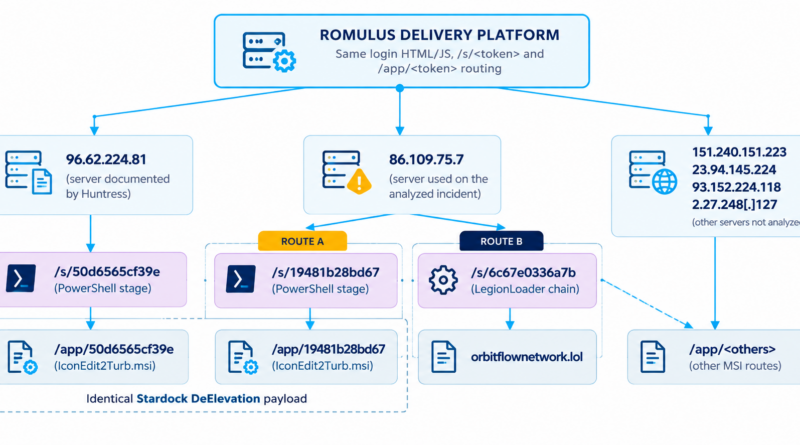
A kutatók hat, azonos Romulus kezelőfelületet használó szervert találtak. A rendszer tokenekkel különíti el a kampányokat, és PowerShell stagereket, illetve rosszindulatú MSI-csomagokat képes kiszolgálni. Ez arra utal, hogy nem egyetlen malware infrastruktúrájáról, hanem különböző payloadokhoz használható terjesztési platformról van szó.
A Forescout két fertőzési láncot elemzett részletesen. Az egyik manipulált MSI-csomagot telepít, amely a legitim Stardock DeElevation program segítségével, DLL-sideloading technikával indít rosszindulatú kódot. Hasonló módszert korábban olyan kampányban is láttak, amelyben egyedi ChatGPT GPT-kből irányították a felhasználókat ClickFix-oldalakra; ez nem jelentette a ChatGPT kompromittálását.
A másik lánc a LegionLoadert terjeszti. Jelszóval védett, egymásba ágyazott archívumokat használ, a végrehajtható fájlt pedig mintegy 883 MB-osra növeli, feltehetően egyes sandboxok és elemzőrendszerek megkerülésére. A végső loader további parancsokat és PowerShell-kódot fogadhat a C2-szervertől, valamint Chrome-adatok megszerzésére is alkalmas.
A Romulus üzemeltetője és üzleti modellje egyelőre ismeretlen. Nem bizonyított, hogy saját támadói infrastruktúra, bérelhető terjesztőszolgáltatás vagy affiliate-rendszer lenne, ezért a kutatók elsősorban a ClickFixhez kapcsolódó viselkedési jelek felismerését javasolják.