Kihasznált Palo Alto Networks eszközök
A Dream Research kutatása szerint egy feltehetően kínai nyelvű támadócsoport 25 Palo Alto Networks PAN-OS tűzfalat és felügyeleti szervert kompromittált az Egyesült
Read More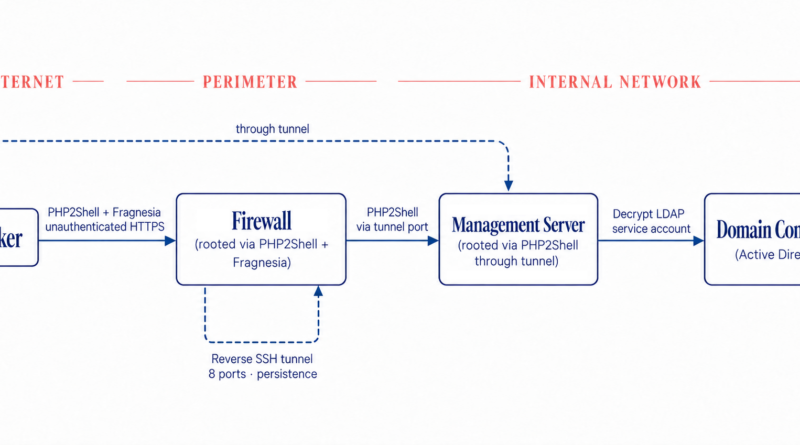
A Dream Research kutatása szerint egy feltehetően kínai nyelvű támadócsoport 25 Palo Alto Networks PAN-OS tűzfalat és felügyeleti szervert kompromittált az Egyesült
Read More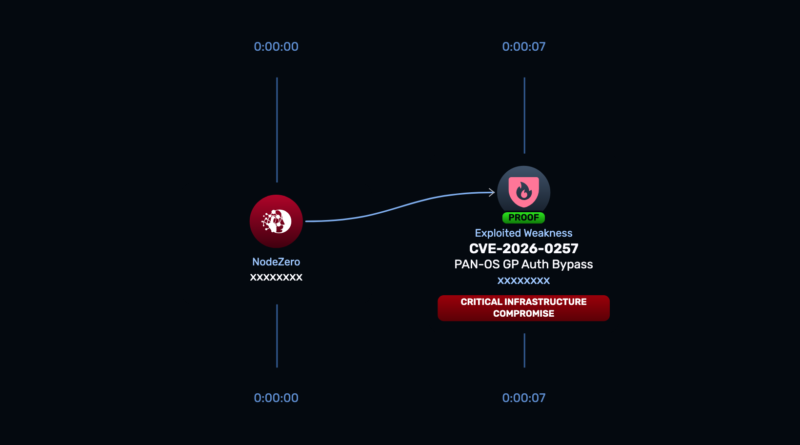
A Palo Alto Networks Unit 42 október 20-án frissített elemzése szerint több zsarolóvírus-csoport is aktívan kihasználja a PAN-OS operációs rendszer CVE-2026-0257 azonosítójú
Read More
A Palo Alto Networks javítást adott ki egy már támadásokban is kihasznált PAN-OS sérülékenységhez. A CVE-2026-0322 azonosítójú, 8,6-os CVSS-besorolású kódinjektálási hiba
Read More
A Palo Alto Networks által publikált CVE-2026-0300 egy kritikus, távolról kihasználható sérülékenység a PAN-OS operációs rendszerben, amely a tűzfalak User-ID Authentication Portal komponensét érinti.
Read More
A Palo Alto Networks tűzfalainak egy biztonsági rése (CVE-2026-0227) lehetővé teszi a támadóknak, hogy a tűzfalakat karbantartási módba kényszerítsék. Ez
Read More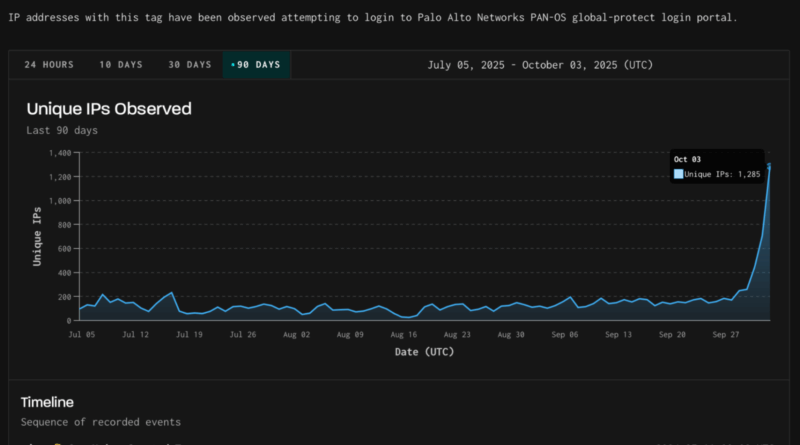
A GreyNoise október 3-i észlelése szerint rendkívüli növekedés zajlott a Palo Alto Networks bejelentkezési portáljait célzó szkennelési aktivitásban, nagyjából 48
Read More
A Securelist jelentése áttekintést nyújt a 2024 negyedik negyedévében regisztrált sérülékenységekről és kihasználásukról. A jelentés kiemeli, hogy bár a regisztrált sérülékenységek
Read More
A kiberbűnözők aktívan kihasználják a Palo Alto Networks PAN-OS rendszerében felfedezett új, magas súlyosságú sérülékenységet, amelyet CVE-2025-0108 azonosítóval jelöltek. Ez
Read More
A Palo Alto Networks Unit 42 nyomon követi a CVE-2024-0012-hez kapcsolódó korlátozott számú kihasználási tevékenységeket, és együttműködik külső kutatókkal, partnerekkel
Read More