Feltört weboldalakon keresztül támadtak telefonokat
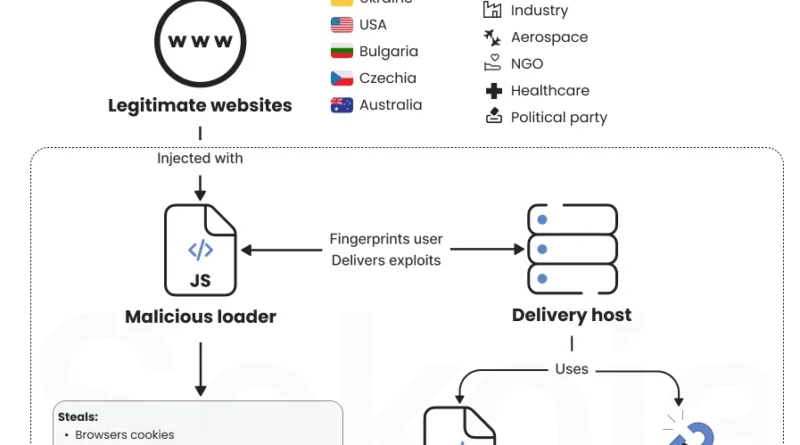
A francia SEKOIA 2026. november 4-i kutatása szerint az orosz hírszerzéshez köthető APT29 (Midnight Blizzard, Cozy Bear) egy kiterjedt, Poisoned Source nevű műveletben iOS-
Read More
A francia SEKOIA 2026. november 4-i kutatása szerint az orosz hírszerzéshez köthető APT29 (Midnight Blizzard, Cozy Bear) egy kiterjedt, Poisoned Source nevű műveletben iOS-
Read More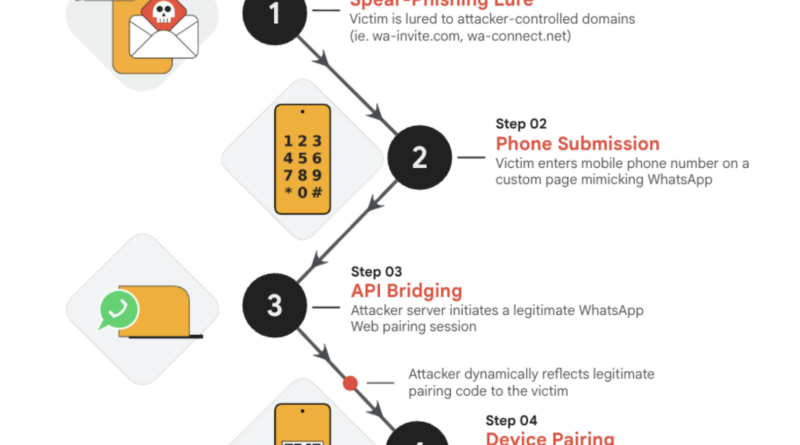
A Google Threat Intelligence Group három, orosz kötődésű kiberkémkedési klasztert – UNC6293, UNC7005 és UNC5976 – követ, amelyek elsősorban európai kormányzati, diplomáciai, védelmi, repülőgépipari, akadémiai és think
Read More
A Microsoft Threat Intelligence kutatói egy új, CaptiveCrunch néven követett kiberkémkedési kampányt azonosítottak, amelyet a Storm-2945, a Midnight Blizzard (APT29/NOBELIUM) orosz állami hátterű csoport egyik alklasztere
Read More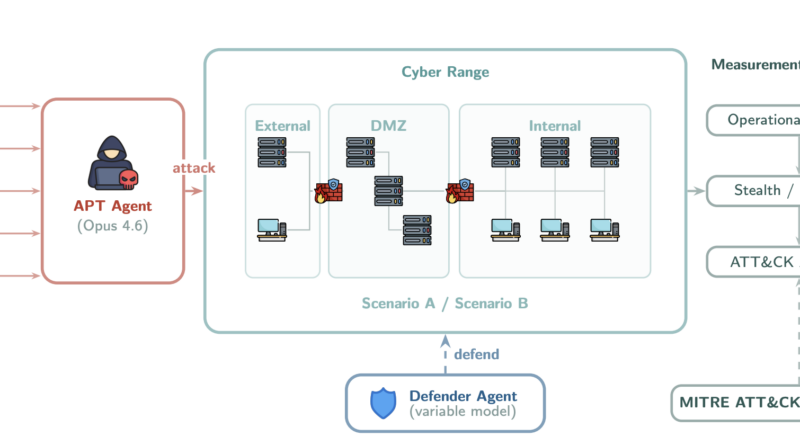
Nemzetközi kutatók tanulmánya nem egyszerűen arról szól, hogy a mesterséges intelligencia segítheti a támadókat, hanem arról, hogy az AI-alapú agensek
Read More
Az Amazon fenyegetésfelderítő csapata sikeresen azonosította és leállította az APT29 (más néven Midnight Blizzard), az orosz Külső Hírszerző Szolgálathoz (SVR)
Read More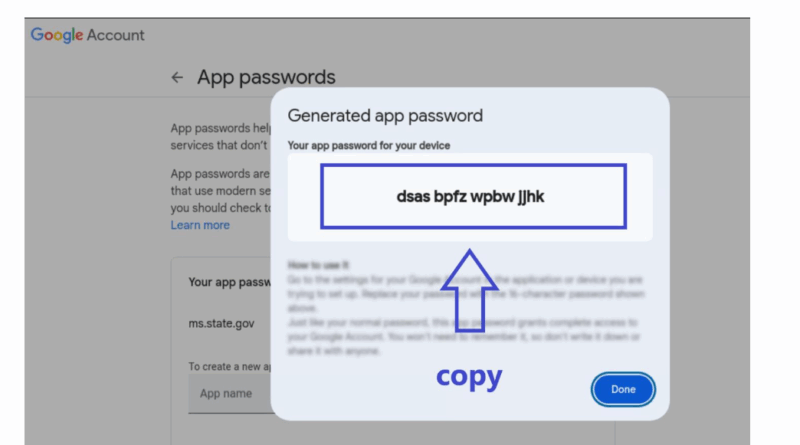
Az előzetes Citizen Lab-elemzés szerint egy, az orosz kormányhoz köthető, UNC6293/APT29 néven ismert csoport célzottan olyan módszert alkalmazott, amely eddig
Read More
A Check Point Research jelentése szerint az APT29 (Midnight Blizzard vagy Cozy Bear) új adathalász kampányt indított, amely európai diplomatákat
Read More
A Microsoft olyan kibertevékenységeket azonosított, amelyekről amelyről közepes biztonsággal úgy gondolják, hogy igazodik Oroszország érdekeihez és szakértelméhez. Az azonosított kibertevékenységeket
Read More
2024. október 22. óta a Microsoft Threat Intelligence megfigyelte, hogy a Midnight Blizzard (más néven APT29, UNC2452, Cozy Bear) orosz
Read More
A SolarWinds nyolc súlyos sebezhetőséget javított az Access Rights Manager (ARM) programjában, köztük hatot, amelyek lehetővé teszik a potenciális támadók
Read More