BigDiskBuster PoC
A LevelBlue SpiderLabs laborban reprodukálta a BigDiskBuster PoC működését, amely úgy képes gyengíteni a Microsoft Defender védelmét, hogy magát a Defender szolgáltatást nem állítja le és nem kapcsolja ki. A Nightmare-Eclipse/MSNightmare által szeptember 19-én publikált eszköz megvárja, amíg a Defender frissítése elkezdődik, majd egy rejtett ideiglenes fájllal lefoglalja a C: meghajtó gyakorlatilag teljes szabad területét. A frissítés emiatt helyhiánnyal leáll.
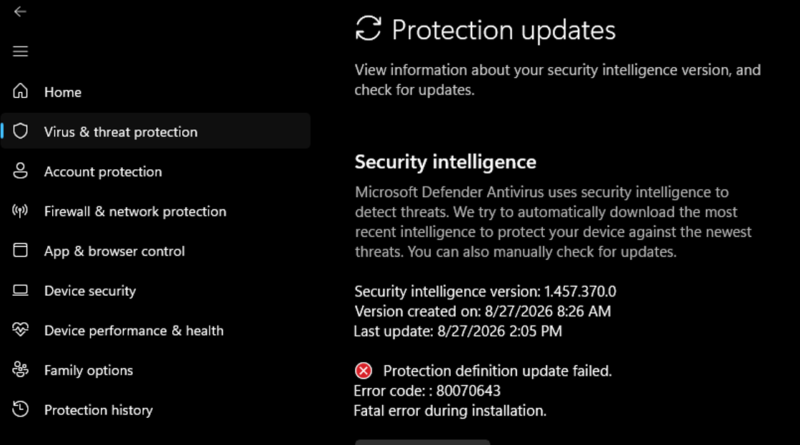
A trükk azért érdekes, mert a Defender ezután kitakarítja a sikertelen frissítés ideiglenes állományait, így ismét felszabadul némi tárhely. A BigDiskBuster ezt érzékeli, és a következő frissítési próbálkozásnál újra lefoglalja a rendelkezésre álló helyet. A folyamat eredményeként a valós idejű védelem tovább fut, miközben a security intelligence és a Defender komponensei elavultak maradhatnak. A SpiderLabs tesztjében erre külön biztonsági riasztás sem érkezett; a Windows csak az általános 0x80070643 frissítési hibát mutatta.
Nem klasszikus sérülékenység kihasználás, a körülbelül 300 soros C++ PoC szabványos Windows-mechanizmusokat kombinál, figyeli a Defender frissítési könyvtárait, lekérdezi a szabad tárhelyet, majd %TEMP% alatt GUID nevű, rejtett fájlokkal lefoglalja azt. A fájlok a handle bezárásakor automatikusan eltűnnek, így utólag kevés nyom marad. A kutatók szerint különösen jó detektálási jel, ha egy nem rendszerfolyamat egyszerre tart handle-t a kötethez és az MRT.exe-hez.
A publikáció idején nincs CVE, Microsoft-advisory vagy javítás, és a kutatás PoC-ról szól, nem dokumentált aktív támadási kampányról. Védelmi oldalon ezért nem elég azt ellenőrizni, hogy fut-e a Defender, figyelni kell a definíciók tényleges frissességét, az ismétlődő update-hibákat és a frissítéssel egy időben bekövetkező hirtelen lemezterület-fogyást is.