Operation RapidRust
A Zscaler ThreatLabz 2026 augusztusában új kampányt azonosított a pakisztáni kötődésű APT36 csoportnál. Az Operation RapidRust elsősorban indiai és afganisztáni kormányzati és védelmi szervezeteket
Read More
A Zscaler ThreatLabz 2026 augusztusában új kampányt azonosított a pakisztáni kötődésű APT36 csoportnál. Az Operation RapidRust elsősorban indiai és afganisztáni kormányzati és védelmi szervezeteket
Read More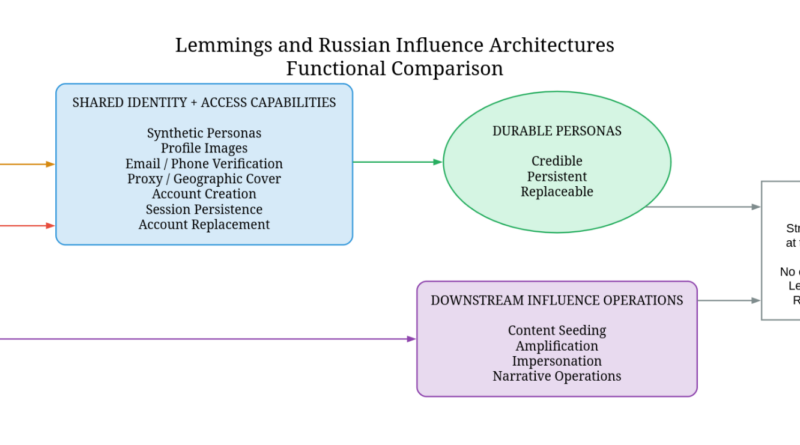
A DomainTools Investigations egy kiszivárgott fejlesztői környezet alapján elemezte a Lemmings nevű, Python-alapú rendszert, amelyet a szentpétervári Okenit fejlesztett. A keretrendszer célja nagy mennyiségű hamis
Read More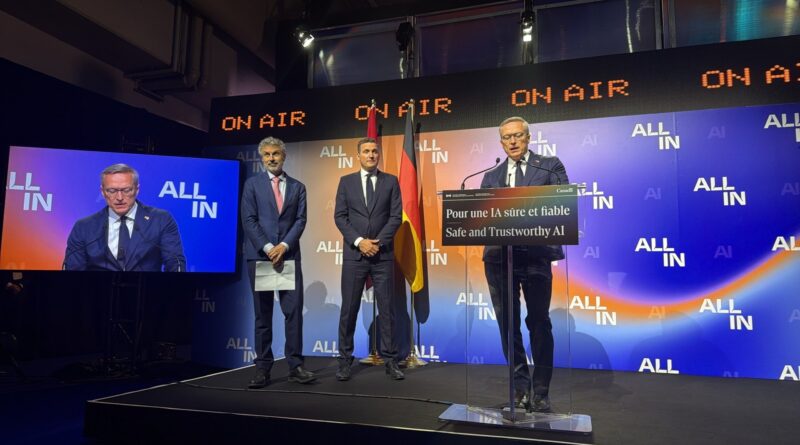
Németország és Kanada közösen legfeljebb 300 millió kanadai dollárral támogatja a Yoshua Bengio által alapított, nonprofit LawZero munkáját. Kanada 150 millió kanadai dollárt, Németország
Read More
A Cisco kritikus, aktívan kihasznált zero-day sérülékenységre figyelmeztetett a Cisco Identity Services Engine (ISE) és ISE-PIC rendszerekben. A CVE-2026-76460 maximális, 10,0-s CVSS-besorolású hitelesítésmegkerülési hiba, egy távoli,
Read More
A spanyol adatvédelmi hatóság, az AEPD megkapta az első olyan adatvédelmi incidensbejelentést, amelyben a támadást a bejelentő szerint egy AI-agent hajtotta végre. Az
Read More
A Kaspersky Securelist friss elemzése szerint a NightEagle (APT-Q-95) nevű kiberkémkedő csoport – amely legalább 2023 óta aktív, és korábban főként ázsiai szervezeteket támadott
Read More
A Palo Alto Unit 42 elemzése az Atomic macOS Stealer (AMOS) egyik 2026. augusztusi fertőzési láncát mutatja be. Az AMOS egy szolgáltatásként értékesített információlopó kártevő,
Read More
A Hunt.io kutatása a SilkParasite néven követett művelet infrastruktúráját bővíti ki új adatokkal. A kutatók 2025 végétől 2026 augusztusáig több, SpiceRAT parancs- és vezérlőszervert azonosítottak európai
Read More
Az amerikai Igazságügyi Minisztérium és az FBI 2026. szeptember 15-én bírósági engedéllyel lefoglalta a NightmareStresser DDoS-for-hire szolgáltatáshoz kapcsolódó internetes domaineket. A hatóságok szerint ez
Read More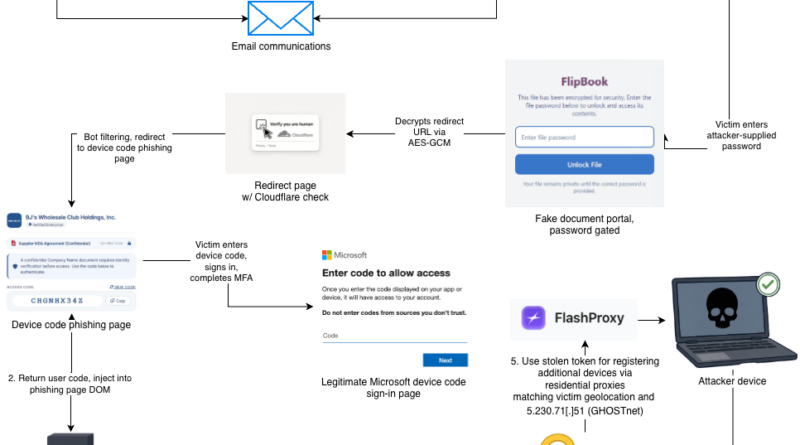
Az eSentire Threat Response Unit augusztus végén azonosította a GhostCode, Microsoft-fiókok ellen használt device-code phishing eszközkészletet. A támadók beszállítónak vagy beszerzési munkatársnak adják
Read More