Geolokációs kártevők
A VMRay elemzése arra mutat rá, hogy a hagyományos IOC-k – fájlhash, domain vagy IP-cím – önmagukban könnyen félrevezethetik a védelmet. A
Read More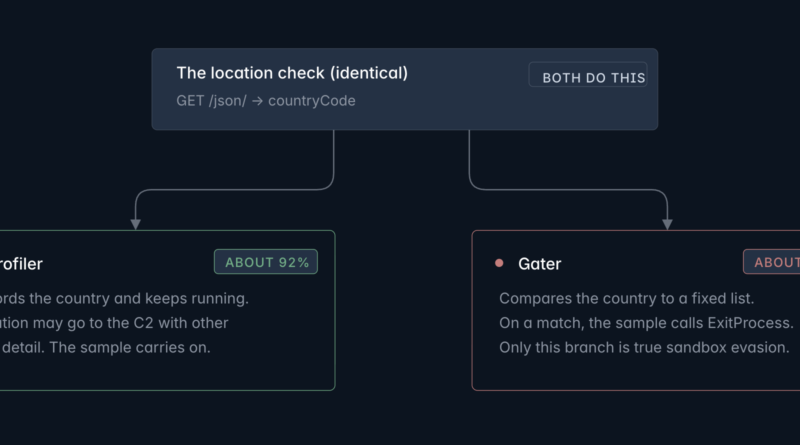
A VMRay elemzése arra mutat rá, hogy a hagyományos IOC-k – fájlhash, domain vagy IP-cím – önmagukban könnyen félrevezethetik a védelmet. A
Read More
A Recorded Future Insikt Group a Tajin Group kínai nyelvű bűnözői csoport működését tárta fel. A csoport adathalászattal, lopott bankkártyaadatokkal, fizetési csalásokkal és
Read More
Az ausztrál ASD/ACSC, az amerikai CISA és NSA, valamint brit, kanadai és új-zélandi partnereik frissítették az Active Directory (AD) kompromittálásának felismeréséről
Read More
Az Acronis Threat Research Unit egy Red Heron, kínai nyelvű támadói csoport kampányát tárta fel, amely a Gitea kritikus CVE-2026-60004 sérülékenységét a nyilvánosságra kerülése után
Read More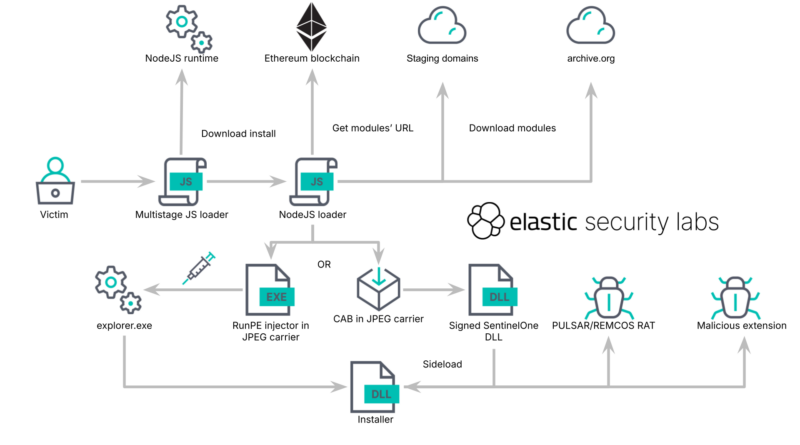
Az Elastic Security Labs egy korábban nem dokumentált, KREMLIN nevű brazil banki kártevőcsaládot elemzett, amelyet a REF9334-ként követett szereplő legalább 2025 májusa óta használ.
Read More
A brit NCSC, az amerikai FBI és a holland AIVD közös figyelmeztetést adott ki a CHOSEN BRICK nevű Windows-kártevőről, amelyet iráni állami
Read More
Az Apple 2026. szeptember 14-én nagyszabású biztonsági frissítési csomagot adott ki. Megjelent az iOS és iPadOS 27, macOS Golden Gate 27, watchOS 27,
Read More
A Microsoft a szeptember 8-i Windows biztonsági frissítések után jelentkező problémák miatt soron kívüli javításokat adott ki szeptember 14-én. Az eredeti
Read More
A Cisco egy kritikus, aktívan kihasznált sérülékenységet javított a Secure Email Gateway fizikai és virtuális eszközeiben. A CVE-2026-76461 SQL injection hiba 9,8-as CVSS-besorolást kapott, és konfigurációtól
Read More
A CVE-2026-85706 egy maximális, 10,0-s CVSS-besorolású GitLab-sérülékenység, amelyet már aktívan kihasználnak. A path traversal hiba a repository commits API-t érinti, és bizonyos feltételek
Read More