Hamis VPN-kliensek
A Microsoft Threat Intelligence elemzése szerint a Storm-2561 nevű kiberbűnözői csoport egy új kampányban SEO-poisoning technikát használ hamis VPN-kliensek terjesztésére, amelyek célja vállalati
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
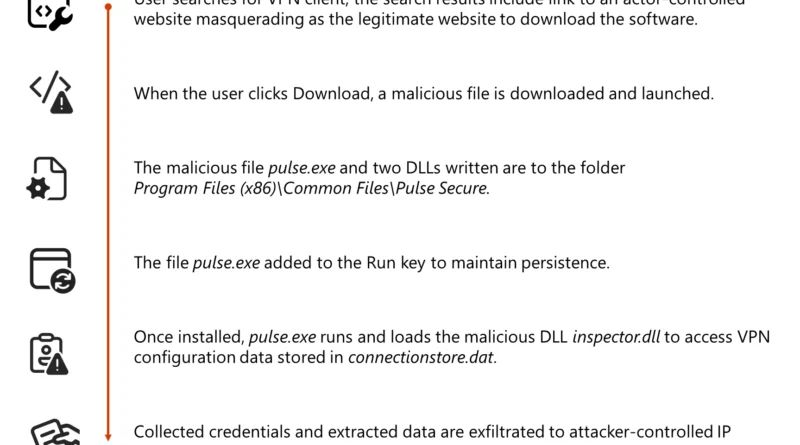
A Microsoft Threat Intelligence elemzése szerint a Storm-2561 nevű kiberbűnözői csoport egy új kampányban SEO-poisoning technikát használ hamis VPN-kliensek terjesztésére, amelyek célja vállalati
Read More
A Check Point kutatása szerint a Handala Hack valójában nem klasszikus hacktivista csoport, hanem egy állami hátterű iráni kiberművelet, amely a kutatók értékelése
Read More
Az Európai Unió digitális személyazonossági pénztárcájával (European Digital Identity Wallet – EUDI-Wallet) kapcsolatos új végrehajtási szabályok körüli vita alakult ki. Az
Read More
A Kaspersky elemzése szerint a kiberbűnözők egyre gyakrabban használják az AI-eszközök iránti növekvő érdeklődést malware-terjesztési kampányokban. A vizsgált esetben a
Read More
A Veeam több kritikus sérülékenységet javított a Veeam Backup & Replication szoftverben, amelyek lehetővé tehetik a támadók számára, hogy távoli kódfuttatást hajtsanak végre
Read More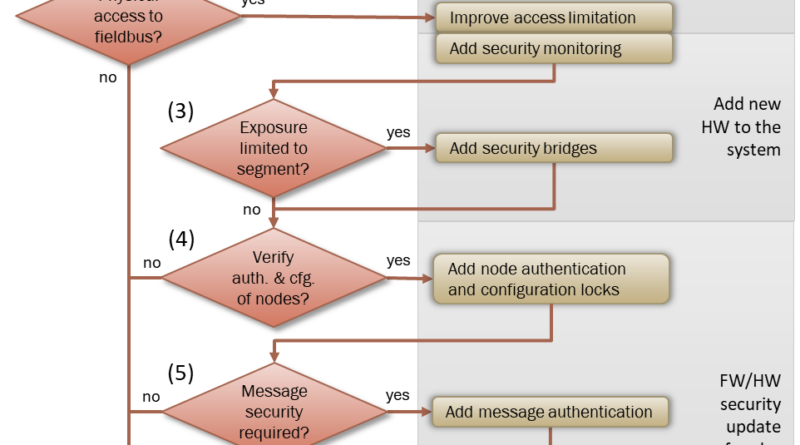
Az EU kiberbiztonsági szabályozása, elsősorban a Cyber Resilience Act (CRA), jelentős változásokat kényszerít ki az embedded rendszereket fejlesztő iparágban, mivel a rendelet
Read More
Az Europol és több nemzetközi bűnüldöző szerv összehangolt műveletben felszámolta a SocksEscort kiberbűnözői proxy-szolgáltatást, amelyet világszerte különböző online bűncselekmények támogatására használtak.
Read More
Kibertámadási kísérlet érte a lengyel Nemzeti Nukleáris Kutatóközpont (National Centre for Nuclear Research) informatikai infrastruktúráját, amely egy fontos kutatási intézmény
Read More
Az Aryaka Threat Research a BlackSanta malware-kampányt mutatja be, amely elsősorban HR- és toborzási folyamatokat célzó pszichológia megtévesztési támadásokon keresztül kompromittál
Read More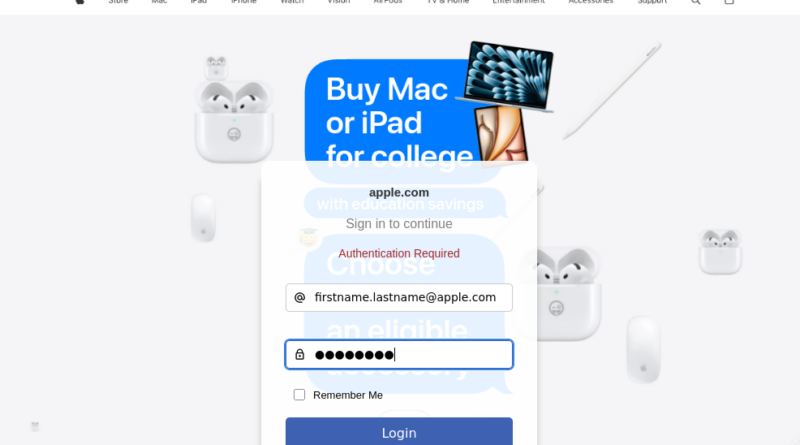
A Cofense elemzése bemutatja, hogy a fenyegetési szereplők egyre gyakrabban használják a Telegram botokat adat-exfiltrációs és parancs-vezérlési infrastruktúraként phishing és malware kampányokban.
Read More