MiningDropper Android malware
A Cyble jelentése szerint a MiningDropper kampány egy nagyléptékű, moduláris Android malware-keretrendszer, amely nem egyetlen kártevőként működik, hanem többlépcsős malware-terjesztő platformként. A cél
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Cyble jelentése szerint a MiningDropper kampány egy nagyléptékű, moduláris Android malware-keretrendszer, amely nem egyetlen kártevőként működik, hanem többlépcsős malware-terjesztő platformként. A cél
Read More
Az online dezinformáció az egyszerű, robotok által generált spamekből kifinomult, mesterséges intelligenciával működtetett műveletekké fejlődött, amelyek során képesek utánozni az
Read More
A Check Point Research 2025-ös adatai szerint a ransomware támadások drámai mértékben felerősödtek, különösen a gyártási szektorban. A teljes incidensszám
Read More
A Marlink legújabb elemzése rámutat arra, hogy a 2025 szeptember óta aktív és gyorsan fejlődő Black Shrantac ransomware csoport egyre
Read More
Svédország a kiberfenyegetéseket már nem elszigetelt incidensekként, hanem államilag támogatott, hibrid műveletek részeként kezeli, különösen az orosz aktivitás növekedése miatt. A svéd
Read More
A német kormány támogatja az ENSZ globális kiberbűnözés elleni egyezményének elfogadását, amely egy egységes nemzetközi jogi keretet kíván létrehozni a digitális bűncselekmények kezelésére
Read More
Az EU-szintű életkor-ellenőrzési megoldást mutattak be, amely egy olyan mobilalkalmazás, amely lehetővé teszi, hogy a felhasználók igazolják életkorukat online szolgáltatások
Read More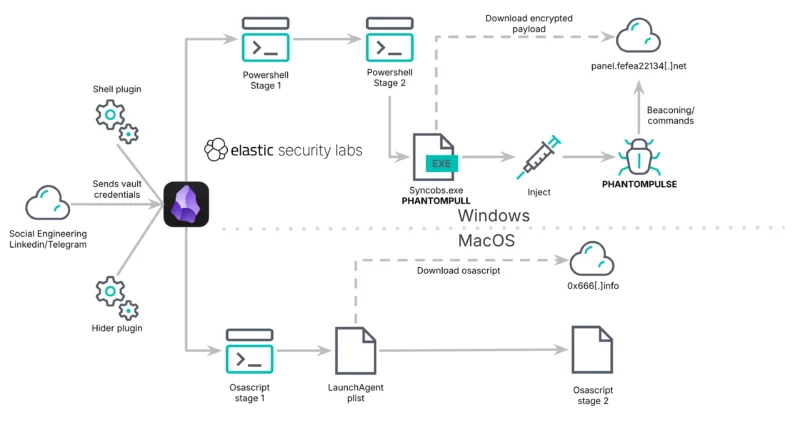
Az Elastic Security Labs által feltárt REF6598 kampány egy kifinomult, pszichológiai manipulációra épülő támadási modell, amely a legitim alkalmazási környezetek visszaélésére épít.
Read More

Az áprilisi Patch Tuesday összesen 167 sérülékenységet javított, köztük egy aktívan támadott SharePoint zero-dayt (CVE-2026-32201), amely hamisított tartalmak megjelenítésére és felhasználók megtévesztésére
Read More