Qilin EDR killer
A Cisco Talos elemzés a Qilin ransomware kampány egyik kulcselemére, az EDR killer komponensre fókuszál, amelyel a támadók már nem
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Cisco Talos elemzés a Qilin ransomware kampány egyik kulcselemére, az EDR killer komponensre fókuszál, amelyel a támadók már nem
Read More
A CERT-EU elemzés ismerteti az Európai Bizottság rendszere elleni incidens esetét. A támadás kiindulópontja az volt, hogy a European Commission egy kompromittált
Read More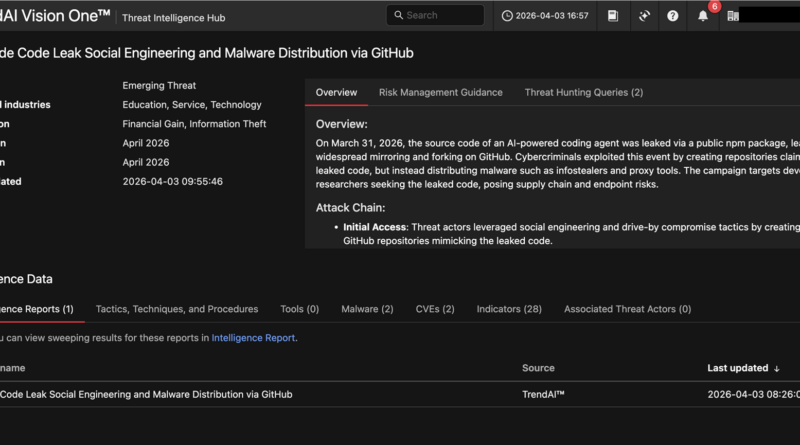
A Trend Micro elemzése egy valós idejű supply chain jellegű támadást mutat be, ahol a támadók nem technikai sérülékenységet, hanem
Read More
A Rapid7 elemzése a BPFdoor backdoor evolúcióját mutatja be. A BPFdoor egy Linux-alapú backdoor, amely a Berkeley Packet Filter mechanizmust használja, vagyis közvetlenül
Read More
A CERT-UA jelentése alapján a nagy hatású incidensek száma csökkent az előző félévben, azonban a incidensmennyiség továbbra is magas maradt,
Read More
Az AhnLab elemzés egy incidenst mutat be, amely nem egy klasszikus célpont elleni támadásról szól, hanem a BreachForums dark web piactér kompromittálásáról.
Read More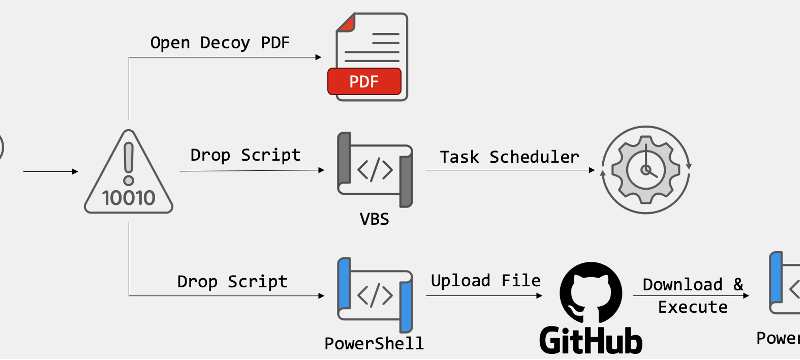
A Fortinet elemzése egy észak-koreai kampányt mutat be, amely során a támadók a felhasználói viselkedést, a legitim platformokat és a natív rendszereszközöket
Read More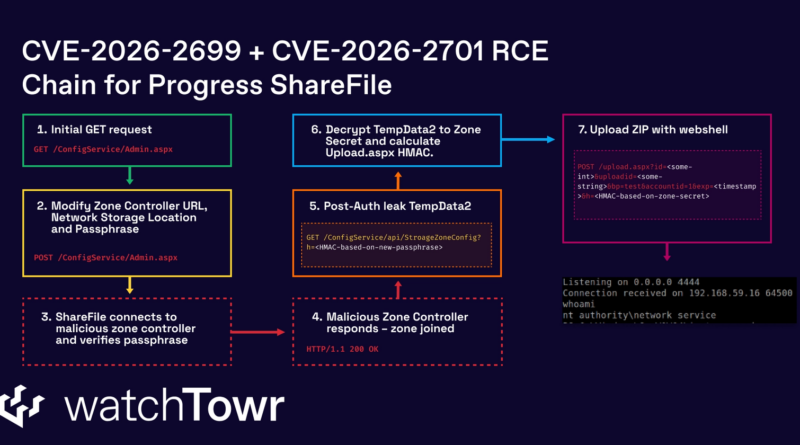
A watchTowr által ismertetett Progress ShareFile sérülékenységlánc egy kifejezetten kritikus, internet felől közvetlenül kihasználható támadási forgatókönyvet ír le. A lánc
Read More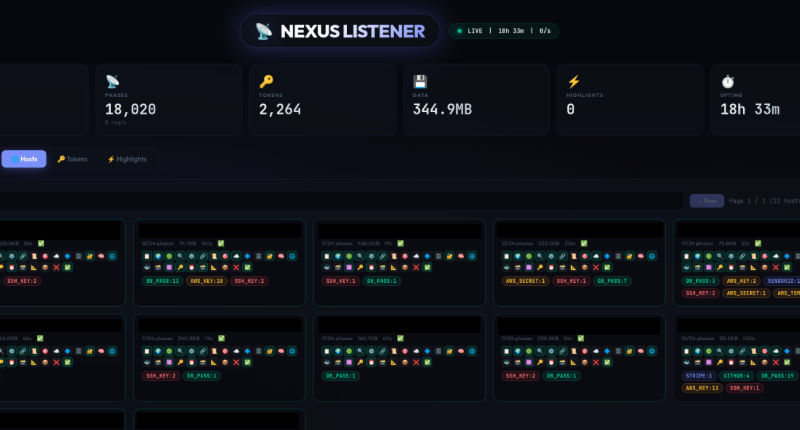
A Cisco Talos által bemutatott UAT-10608 kampány egy nagy léptékű, automatizált credential harvesting művelet, amelysorán hatékony automatizált exploitáció, tömeges adatgyűjtés és központosított
Read More
A CloudSEK elemzése szerint a támadók már nem a fejlesztett alkalmazásokat támadják, hanem magát a DevSecOps biztonsági infrastruktúrát, különösen azokat az
Read More