TeleMessage SGNL kihasználása
A GreyNoise biztonsági kutatói jelentették, hogy legalább 11 különálló IP-címről kísérelnek meg aktív kihasználást CVE‑2025‑48927-re, amely a signal-alapú TeleMessage SGNL rendszerekben található – amelyet
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.

A tajvani félvezetőipar három, korábban nem dokumentált, kínai államilag támogatott fenyegető szereplő által indított spear-phishing kampányok célpontjává vált. A kampányok
Read More
A Group IB jelentése egy egyre elterjedtebb átverési technikát vizsgál, amely hamis nyugtagenerátorokat vizsgálja, azaz olyan eszközöket, amelyek lehetővé teszik
Read More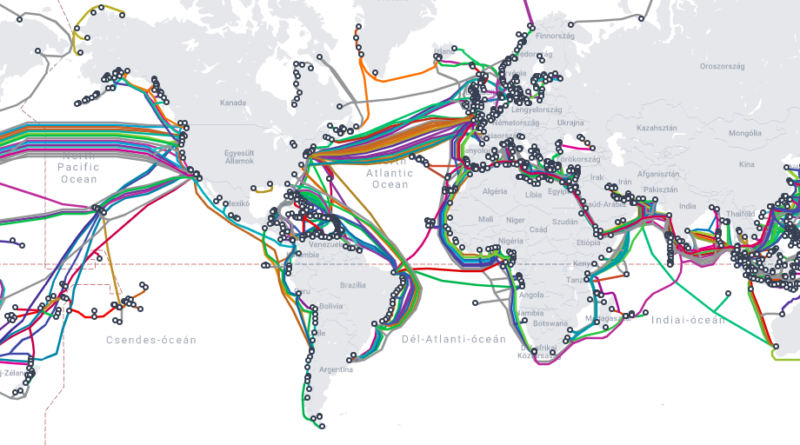
Az elmúlt másfél év eseményei azt jelzik, hogy a tenger alatti kábeleket érintő kockázati környezet eszkalálódott, és a tenger alatti
Read More
Az ukrán katonai hírszerzés (HUR) és ukrán önkéntes hackercsoportok közölték, hogy nagyszabású kibertámadást hajtottak végre egy jelentős orosz drónbeszállító ellen,
Read More
A FortiGuard Labs részét képező FortiCNAPP csapat nemrég egy Monero bányászatra használt virtuális privát szerver (VPS) cluster-t vizsgált. Az azonosított
Read More
A Google Threat Intelligence Group (GTIG) és a Mandiant incidensreagálói 2025. július 16-án közölték, hogy azonosították egy ismeretlen fenyegető csoport
Read More
Az olasz rendőrség felszámolta azt a román ranosmware csoportot, amely civil jogvédő csoportokat, tervező- és filmgyártó cégeket, valamint nemzetközi nonprofit
Read More
Az ENISA 2024-re vonatkozó éves összesítésében összesen 188 jelentős biztonsági eseményt regisztráltak a 26 EU-tagállamból és két EFTA-országból, amelyek a telekommunikációs hálózatok
Read More
A NIST SP 1334 kiadványa az OT-környezetekben használt USB-médiák biztonsági hátterére fókuszál. A dokumentum a fizikai és logikai kontrollok, a mozgás‑
Read More