Kremlin banki trójai
Az Elastic Security Labs egy korábban nem dokumentált, KREMLIN nevű brazil banki kártevőcsaládot elemzett, amelyet a REF9334-ként követett szereplő legalább 2025 májusa óta használ.
Read More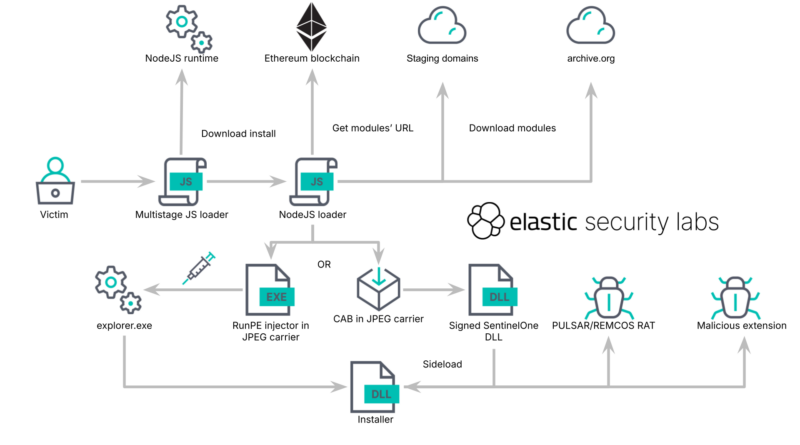
Az Elastic Security Labs egy korábban nem dokumentált, KREMLIN nevű brazil banki kártevőcsaládot elemzett, amelyet a REF9334-ként követett szereplő legalább 2025 májusa óta használ.
Read More
A Proofpoint kutatása szerint négy, kémkedési célú fenyegetési szereplő néhány nap alatt kezdte használni ugyanazt az új BlueMoon exploitkitet. Elsőként augusztus 28-án a Kínához kötött
Read More
A Socket Threat Research által feltárt adversary-in-the-browser kampány egy nagyméretű, koordinált böngésző-szintű támadási műveletet, amely 108 rosszindulatú Chrome bővítményre épül.
Read More
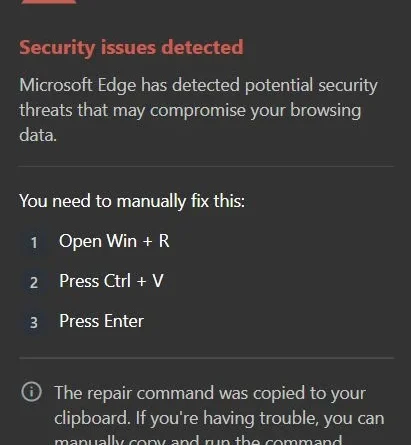
A Huntress jelentése szerint a ClickFix és CrashFix módszerek egy új hullámát használják ki a KongTuke, hogy hamis Chrome bővítmények, például adblockerek és biztonsági eszközök álcája
Read More
A LayerX Security jelentése szerint a GhostPoster kampány 17 káros böngészőbővítményen keresztül, több mint 840 000 felhasználót érintett a Chrome,
Read More
A Socket Threat Research jelentése szerint a Chrome Web Store-t elárasztotta egy jól szervezett spamware kampány, egyetlen, WhatsApp Web-automatizálásra épülő
Read More
A Surfshark elemzése szerint a mobilböngészők adatgyűjtési gyakorlatai jelentős eltéréseket mutatnak, különösen a felhasználói adatok mennyisége és típusa tekintetében. A
Read More
A Kaspersky kutatói felfedeztek egy összetett, célzott támadást, amelyet Operation ForumTroll néven azonosítottak. Ez a támadás egy eddig ismeretlen, zero-day sérülékenységet használt ki a
Read More
A SquareX Labs kutatói olyan új támadási technikát mutattak be, amely lehetővé teszi, hogy egy rosszindulatú webböngésző-bővítmény megszemélyesítse bármely telepített
Read More