KongTuke új taktikája
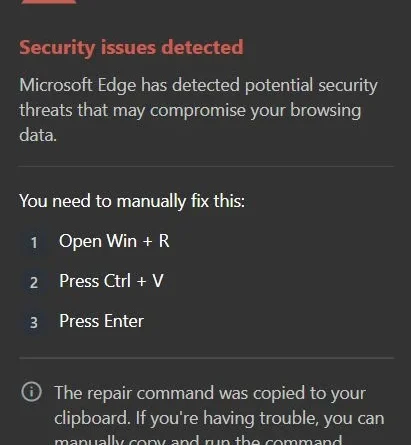
A Huntress jelentése szerint a ClickFix és CrashFix módszerek egy új hullámát használják ki a KongTuke, hogy hamis Chrome bővítmények, például adblockerek és biztonsági eszközök álcája
Read More
A Huntress jelentése szerint a ClickFix és CrashFix módszerek egy új hullámát használják ki a KongTuke, hogy hamis Chrome bővítmények, például adblockerek és biztonsági eszközök álcája
Read More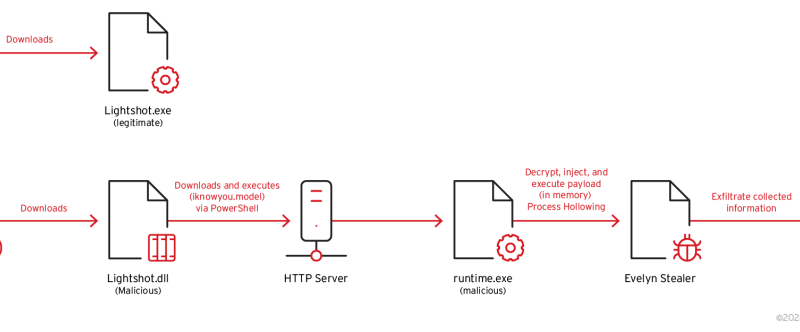
A Trend Micro jelentése az Evelyn Stealer nevű információlopó malware kampányát ismerteti, amely elsősorban szoftverfejlesztőket céloz meg. Az Evelyn Stealer többszintű terjesztési mechanizmust alkalmaz, hogy
Read More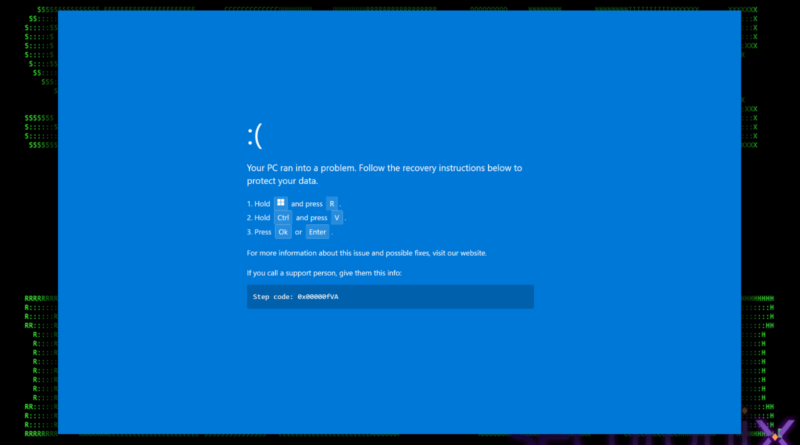
Egy új kampány az európai szállodákat célozza meg hamis Booking.com e-mailekkel. A támadók a szállodai személyzetnek küldik a hamis üzeneteket,
Read More
A Sophos ismerteti, hogyan használják a kiberbűnözők a ClickFix taktikát, hogy infostealer malware-t és ransomware-t juttassanak be áldozataik rendszereibe. A módszer lényege, hogy a támadók hamis emberi
Read More
A Kaspersky kutatása szerint a ChatGPT-t és a megtévesztést használva a bűnözők most az AMOS-t alkalmazzák, hogy macOS rendszereken adathalász-támadást hajtsanak
Read More
A Darktrace jelentés szerint 2025 eleje óta egy viszonylag új, de gyorsan fejlődő zsaroló- és kémprogram-szolgáltató (MaaS) csoport, a TAG-150
Read More
A Huntress kutatói olyan ClickFix támadási változatokat azonosítottak, amelyekben a kiberszereplők szteganográfiát használtak a végső rosszindulatú programok fázisainak egy képben
Read More
A ransomware csoportok minden eddiginél gyorsabban működnek, ezért az európai szervezetek egyre nagyobb arányban vannak kitéve a támadásoknak, amelyek a
Read More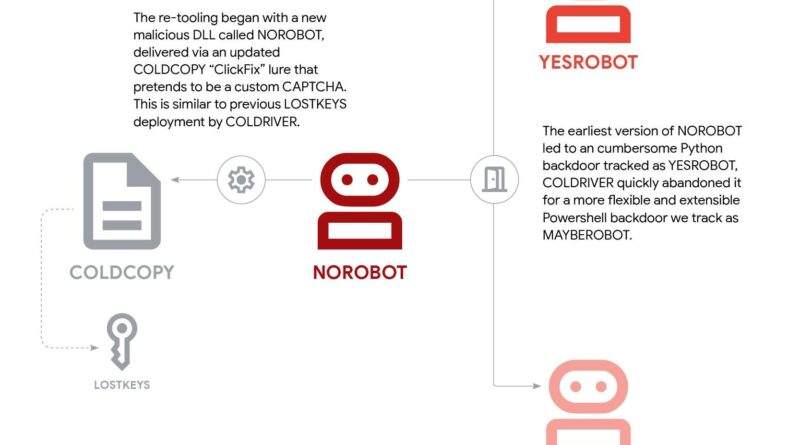
A Google Threat Intelligence Group friss elemzése szerint az orosz hátterű APT-csoport, COLDRIVER (Star Blizzard, Callisto, UNC4057) gyors ütemben újraszervezte kibertevékenységét május 2025 nyilvánosságra kerülése
Read More