Salty 2FA – Az új PhaaS a Microsoft 365 hozzáféréseket veszi célba
A Salty 2FA nevű új, korábban nem dokumentált Phishing-as-a-Service (PhaaS) keretrendszert az ANY.RUN kutatói azonosították. Ez a kifinomult adathalász eszköz
Read More
A Salty 2FA nevű új, korábban nem dokumentált Phishing-as-a-Service (PhaaS) keretrendszert az ANY.RUN kutatói azonosították. Ez a kifinomult adathalász eszköz
Read More
Litvánia, Lettország és Észtország február 9-én tervezik leválásukat a BRELL nevű, orosz és belarusz irányítású villamosenergia-hálózatról, hogy csatlakozzanak az Európai
Read More
A múlt hónap végén a kutatók olyan eredményt tártak fel, amely valószínűleg sokkolni fog egyeseket, és megerősíti mások alacsony elvárásait:
Read More
A Siemens, a globális ipari automatizálás egyik vezető vállalata kritikus biztonsági figyelmeztetést adott ki a SICAM termékekben felfedezett súlyos sebezhetőségek
Read More
Az Irán által támogatott hackercsoport, a MuddyWater részben áttért egy új, testreszabott rosszindulatú program-implantátumra, a “BugSleep”-re, hogy információkat lopjon a
Read More
Az FBI magánipari értesítést (Private Industry Notification [PIN]) tett közzé, amelyben felhívja a figyelmet az amerikai megújulóenergia-iparágat fenyegető kiberfenyegetések lehetséges
Read MoreAz Endesa energetikai vállalat tájékoztatta ügyfeleit, hogy a vállalatot támadás érte, amely hatással lehetett személyes és kapcsolattartási adataikra. Az incidenst
Read More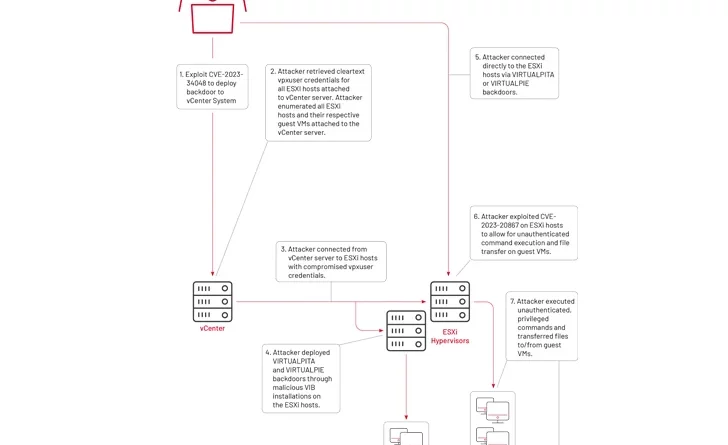
A Kínához köthető UNC3886 kiberkémkedő csoport, amely a Fortinet, Ivanti és VMware eszközökben található nulladik napi sebezhetőségek kihasználásáról ismert, megfigyelések
Read More
A Microsoft megfigyelte, hogy a Forest Blizzard a GooseEgg-et használja olyan célpontok ellen, mint az ukrán, nyugat-európai és észak-amerikai kormány,
Read More
2024 februárjában a Cofense Intelligence egy bonyolult adathalász kampányt fedezett fel, amely az olaj- és gázipari ágazatot célozta meg, és
Read More