ClingSTUN Linux-backdoort elemzése
A FortiGuard Labs a ClingSTUN Linux-backdoort elemezte, amely internetre kitett, javítatlan routereket, IoT- és más hálózati eszközöket kompromittál, majd azokat távolról vezérelhető
Read More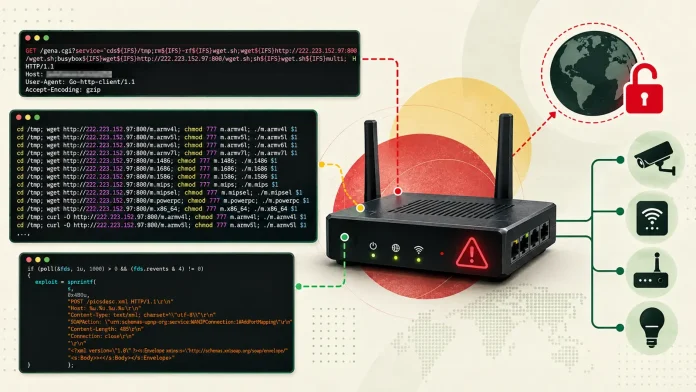
A FortiGuard Labs a ClingSTUN Linux-backdoort elemezte, amely internetre kitett, javítatlan routereket, IoT- és más hálózati eszközöket kompromittál, majd azokat távolról vezérelhető
Read More
A GreyNoise elemzése szerint aktív, automatizált kihasználási hullám zajlik a Ivanti VPN- és router megoldásait érintő ismert sebezhetőségek ellen, amelyek közül több (CVE-2026-1281 CVSS 9.8) hitelesítés megkerülését és
Read More
A GreyNoise Labs vizsgálata feltárja, hogy 2026 elején nagyszámú külső szereplő, nemcsak bűnözők, hanem potenciálisan állami vagy finoman szervezett csoportok is, aktívan
Read More
A francia kiberbiztonsági ügynökség 2025. július 1-jén jelentette, hogy az ország számos kormányzati, közüzemi és magánszektorbeli szervezetét érintette egy tavalyi
Read More
Az Ivanti Endpoint Manager Mobile (EPMM) rendszert érintő két súlyos sebezhetőséget, a CVE-2025-4427 és CVE-2025-4428 azonosítószámú hibákat, aktívan kihasználják a támadók. Ezek a sérülékenységek
Read More
Az Ivanti két súlyos biztonsági rést jelentett be, amelyek közül az egyik az Endpoint Manager Mobile (EPMM) rendszert érinti, míg
Read MoreA Google Cloud Threat Intelligence jelentette, hogy egy feltételezett kínai kötődésű fenyegetési szereplő, az UNC5221, aktívan kihasználja az Ivanti Connect Secure
Read More
Az Egyesült Államok Kiberbiztonsági és Infrastruktúra Biztonsági Ügynöksége (CISA) kiadott egy Malware Analysis Reportot (MAR), amelyben a Resurge nevű új malware variánst
Read More
A Microsoft Threat Intelligence azonosította, hogy a kínai Silk Typhoon csoport taktikát váltott. A Silk Typhoon már olyan általános IT-megoldásokat
Read More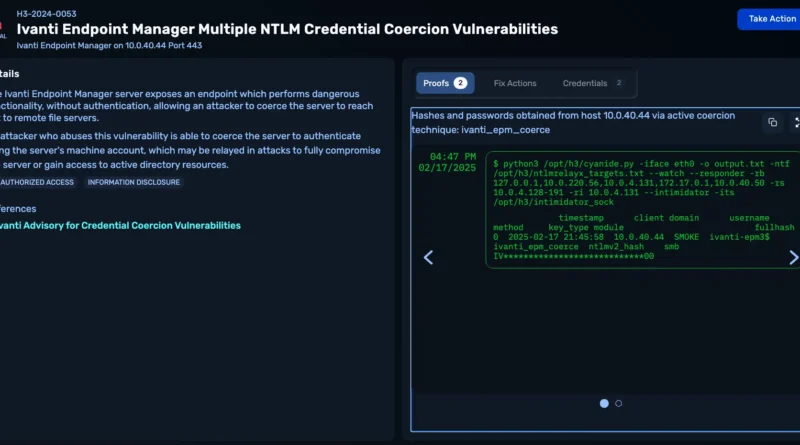
A Horizon3.ai nemrégiben négy kritikus sebezhetőséget fedezett fel az Ivanti Endpoint Manager (EPM) szoftverben, amelyek lehetővé teszik egy hitelesítés nélküli
Read More