VerdantBamboo rejtett eszközei
A Volexity elemzése szerint a VerdantBamboo (UNC5221, WARP PANDA) nevű, feltehetően kínai állami kötődésű csoport újra a BRICKSTORM back doort alkalmazza, azonban a hangsúlyt ezúttal
Read More
A Volexity elemzése szerint a VerdantBamboo (UNC5221, WARP PANDA) nevű, feltehetően kínai állami kötődésű csoport újra a BRICKSTORM back doort alkalmazza, azonban a hangsúlyt ezúttal
Read More
A Proofpoint új kutatása egy TA4922 néven követett, feltételezhetően kínai nyelvű kiberbűnözői csoport működését mutatja be, amely az elmúlt évben jelentősen kibővítette
Read More
A kiberbiztonsági szakértők a kínai biztonsági kamerákat alapvetően kockázatnak tartják. A VSquare cikke szerint az Investigace.cz feltérképezte, hogyan figyelik a
Read More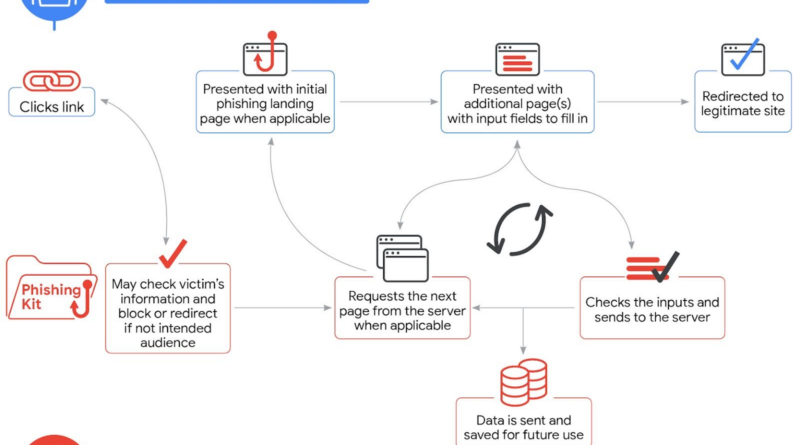
A Google Threat Intelligence Group elemzése szerint a kínai nyelvű phishing-as-a-service mára iparszerű szolgáltatási modellé fejlődött, ahol komplett phishing infrastruktúrát,
Read More
A NetAskari Sharp Eyes kutatása ritka betekintést ad abba, hogyan képzelik el a kínai biztonsági szervek a külföldiek valós idejű
Read More
A Black Lotus Labs kutatása szerint a Showboat új Linux malware-t legalább 2022 óta használják közel-keleti telekommunikációs szolgáltatók elleni kiberkémkedési
Read More
A Seqrite Labs kutatása szerint az Operation Dragon Whistle kampány mögött az UNG0002 nevű, korábban nem dokumentált kiberkémkedő csoport állhat,
Read More
Az ESET Research elemzése szerint a kínai kötődésű Webworm APT-csoport jelentősen továbbfejlesztette eszköztárát és rejtőzködési módszereit. A kutatók szerint a
Read More
A CSIS elemzése szerint Kína mára nem csupán felzárkózott az Egyesült Államok mellé a kibertérben, hanem számos területen valódi stratégiai
Read More
A Darktrace kutatása szerint egy kínai kötődésű APT-kampány – amelyet mérsékelt bizonyossággal a Twill Typhoonhoz, a Mustang Pandahoz kötnek – 2025 szeptembere
Read More