TencShell malware
A Cato CTRL kutatása szerint egy feltételezetten kínai kötődésű fenyegető szereplő egy globális gyártóvállalat indiai telephelyét próbálta kompromittálni egy új,
Read More
A Cato CTRL kutatása szerint egy feltételezetten kínai kötődésű fenyegető szereplő egy globális gyártóvállalat indiai telephelyét próbálta kompromittálni egy új,
Read More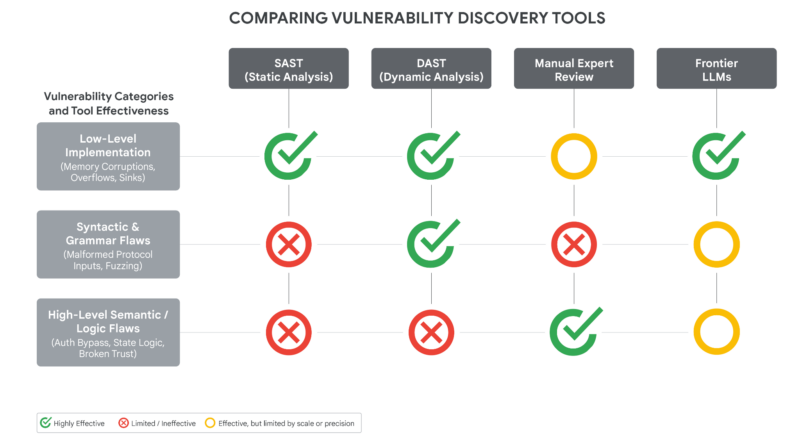
A Google Threat Intelligence Group szerint a mesterséges intelligencia már nem csupán támogató eszköz a kibervédelemben, hanem egyre aktívabb szereplője
Read More
A Cisco Talos elemzése szerint a UAT-8302 egy kínai kötődésű, kormányzati célpontokra fókuszáló APT-operátor, amely legalább 2024 vége óta folytat műveleteket Dél-Amerikában,
Read More
A Citizen Lab jelentése szerint a kínai kötődésű szereplők nem klasszikus malware-rel vagy exploitokkal, hanem megszemélyesítéssel és narratíva-manipulációval hajtanak végre célzott műveleteket. A
Read More
A UK Biobank adatbázisából kiszivárgott adatokat, amelyek mintegy 500 000 brit önkéntes egészségügyi és kutatási adatait tartalmaznak, kínai eladók az Alibaba platformján kínáltak értékesítésre.
Read More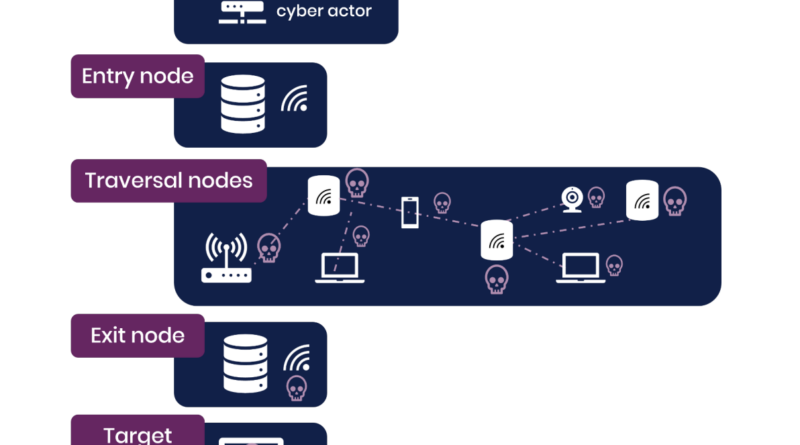
Az National Cyber Security Centre (NCSC) és más nemzetközi kiberbiztonsági szervezetek figyelmeztetése szerint a kínai kötődésű fenyegető szereplők taktikája az elmúlt években
Read More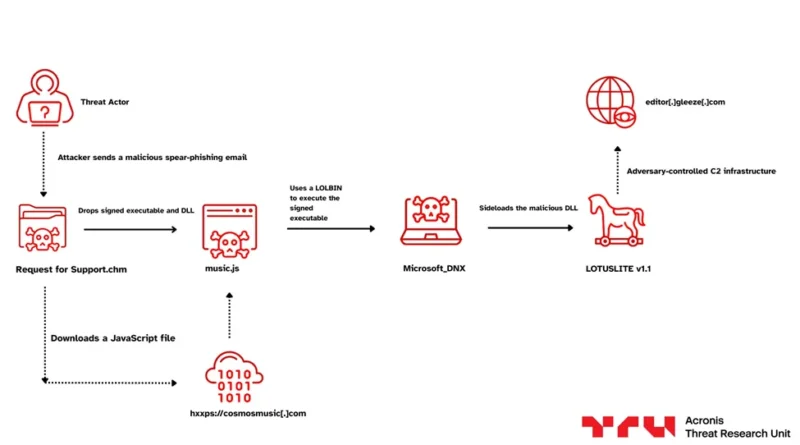
Az Acronis Threat Research Unit elemzése egy, a kínai állami kötődésű Mustang Panda csoporthoz köthető kiberkémkedési kampányt mutat be, amely
Read More
A Demokráciák Védelméért Alapítvány (FDD) új elemzése arra figyelmeztet, hogy a kínai gyártású mobilhálózati modulok tömeges jelenléte az amerikai kritikus
Read More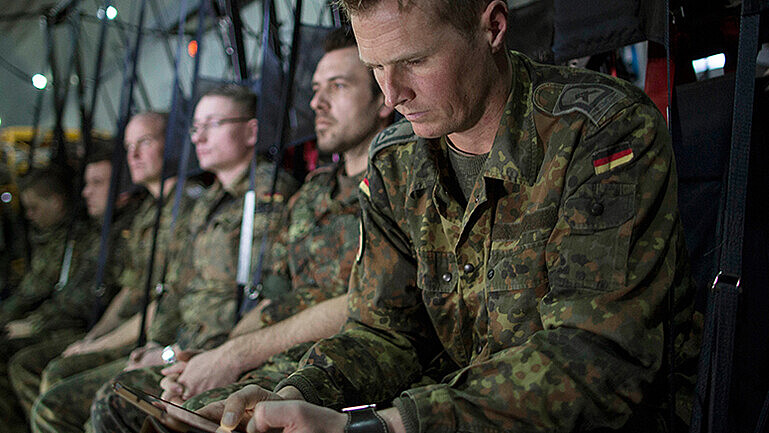
A német védelmi minisztérium jelentősen szigorította a belső biztonsági szabályokat, miután nőtt a kémkedéstől való félelem a berlini Bendlerblockban. A
Read More
A mesterséges intelligencia (AI) gyors fejlődése átalakítja azt, ahogyan az állami szereplők végrehajtják a külföldi információs befolyásoló műveleteket. A Hybrid
Read More