Egységben az IT és OT erő
A Dragos, az ipari kiberbiztonság egyik vezető cége egyesíti erőit a Microsoft Sentinellel, hogy átfogó védelmet nyújtsanak a kritikus infrastruktúrák
Read More
A Dragos, az ipari kiberbiztonság egyik vezető cége egyesíti erőit a Microsoft Sentinellel, hogy átfogó védelmet nyújtsanak a kritikus infrastruktúrák
Read More
A Microsoft Threat Intelligence 2024. negyedik negyedévében olyan fejleményeket figyelt meg a ransomware ökoszisztémában, amelyekre a kutatóknak és a kibervédelmi
Read More
Az Oasis Security kutatócsoportja kritikus sérülékenységeket fedezett fel a Microsoft többfaktoros hitelesítés (MFA) implementációjában, amely lehetővé teszi a támadók számára,
Read More
Egy feltételezett, Kínához köthető kiberkémkedő csoportnak tulajdonítják a dél-európai nagy üzleti vállalkozások közötti informatikai szolgáltatókat célzó támadásokat, amelyek az Operation
Read More
Az ukrán CERT (CERT-UA) nagyszabású adathalászkampányt észlelt, amely ukrajnai kormányzati szerveket, kulcsfontosságú ipari vállalatokat és katonai alakulatokat célzott meg. Az
Read More
A Microsoft ügyfelei naponta több mint 600 millió kiberbűnözői és nemzetállami támadással szembesülnek, a ransomware-ktől kezdve az adathalászaton át a
Read More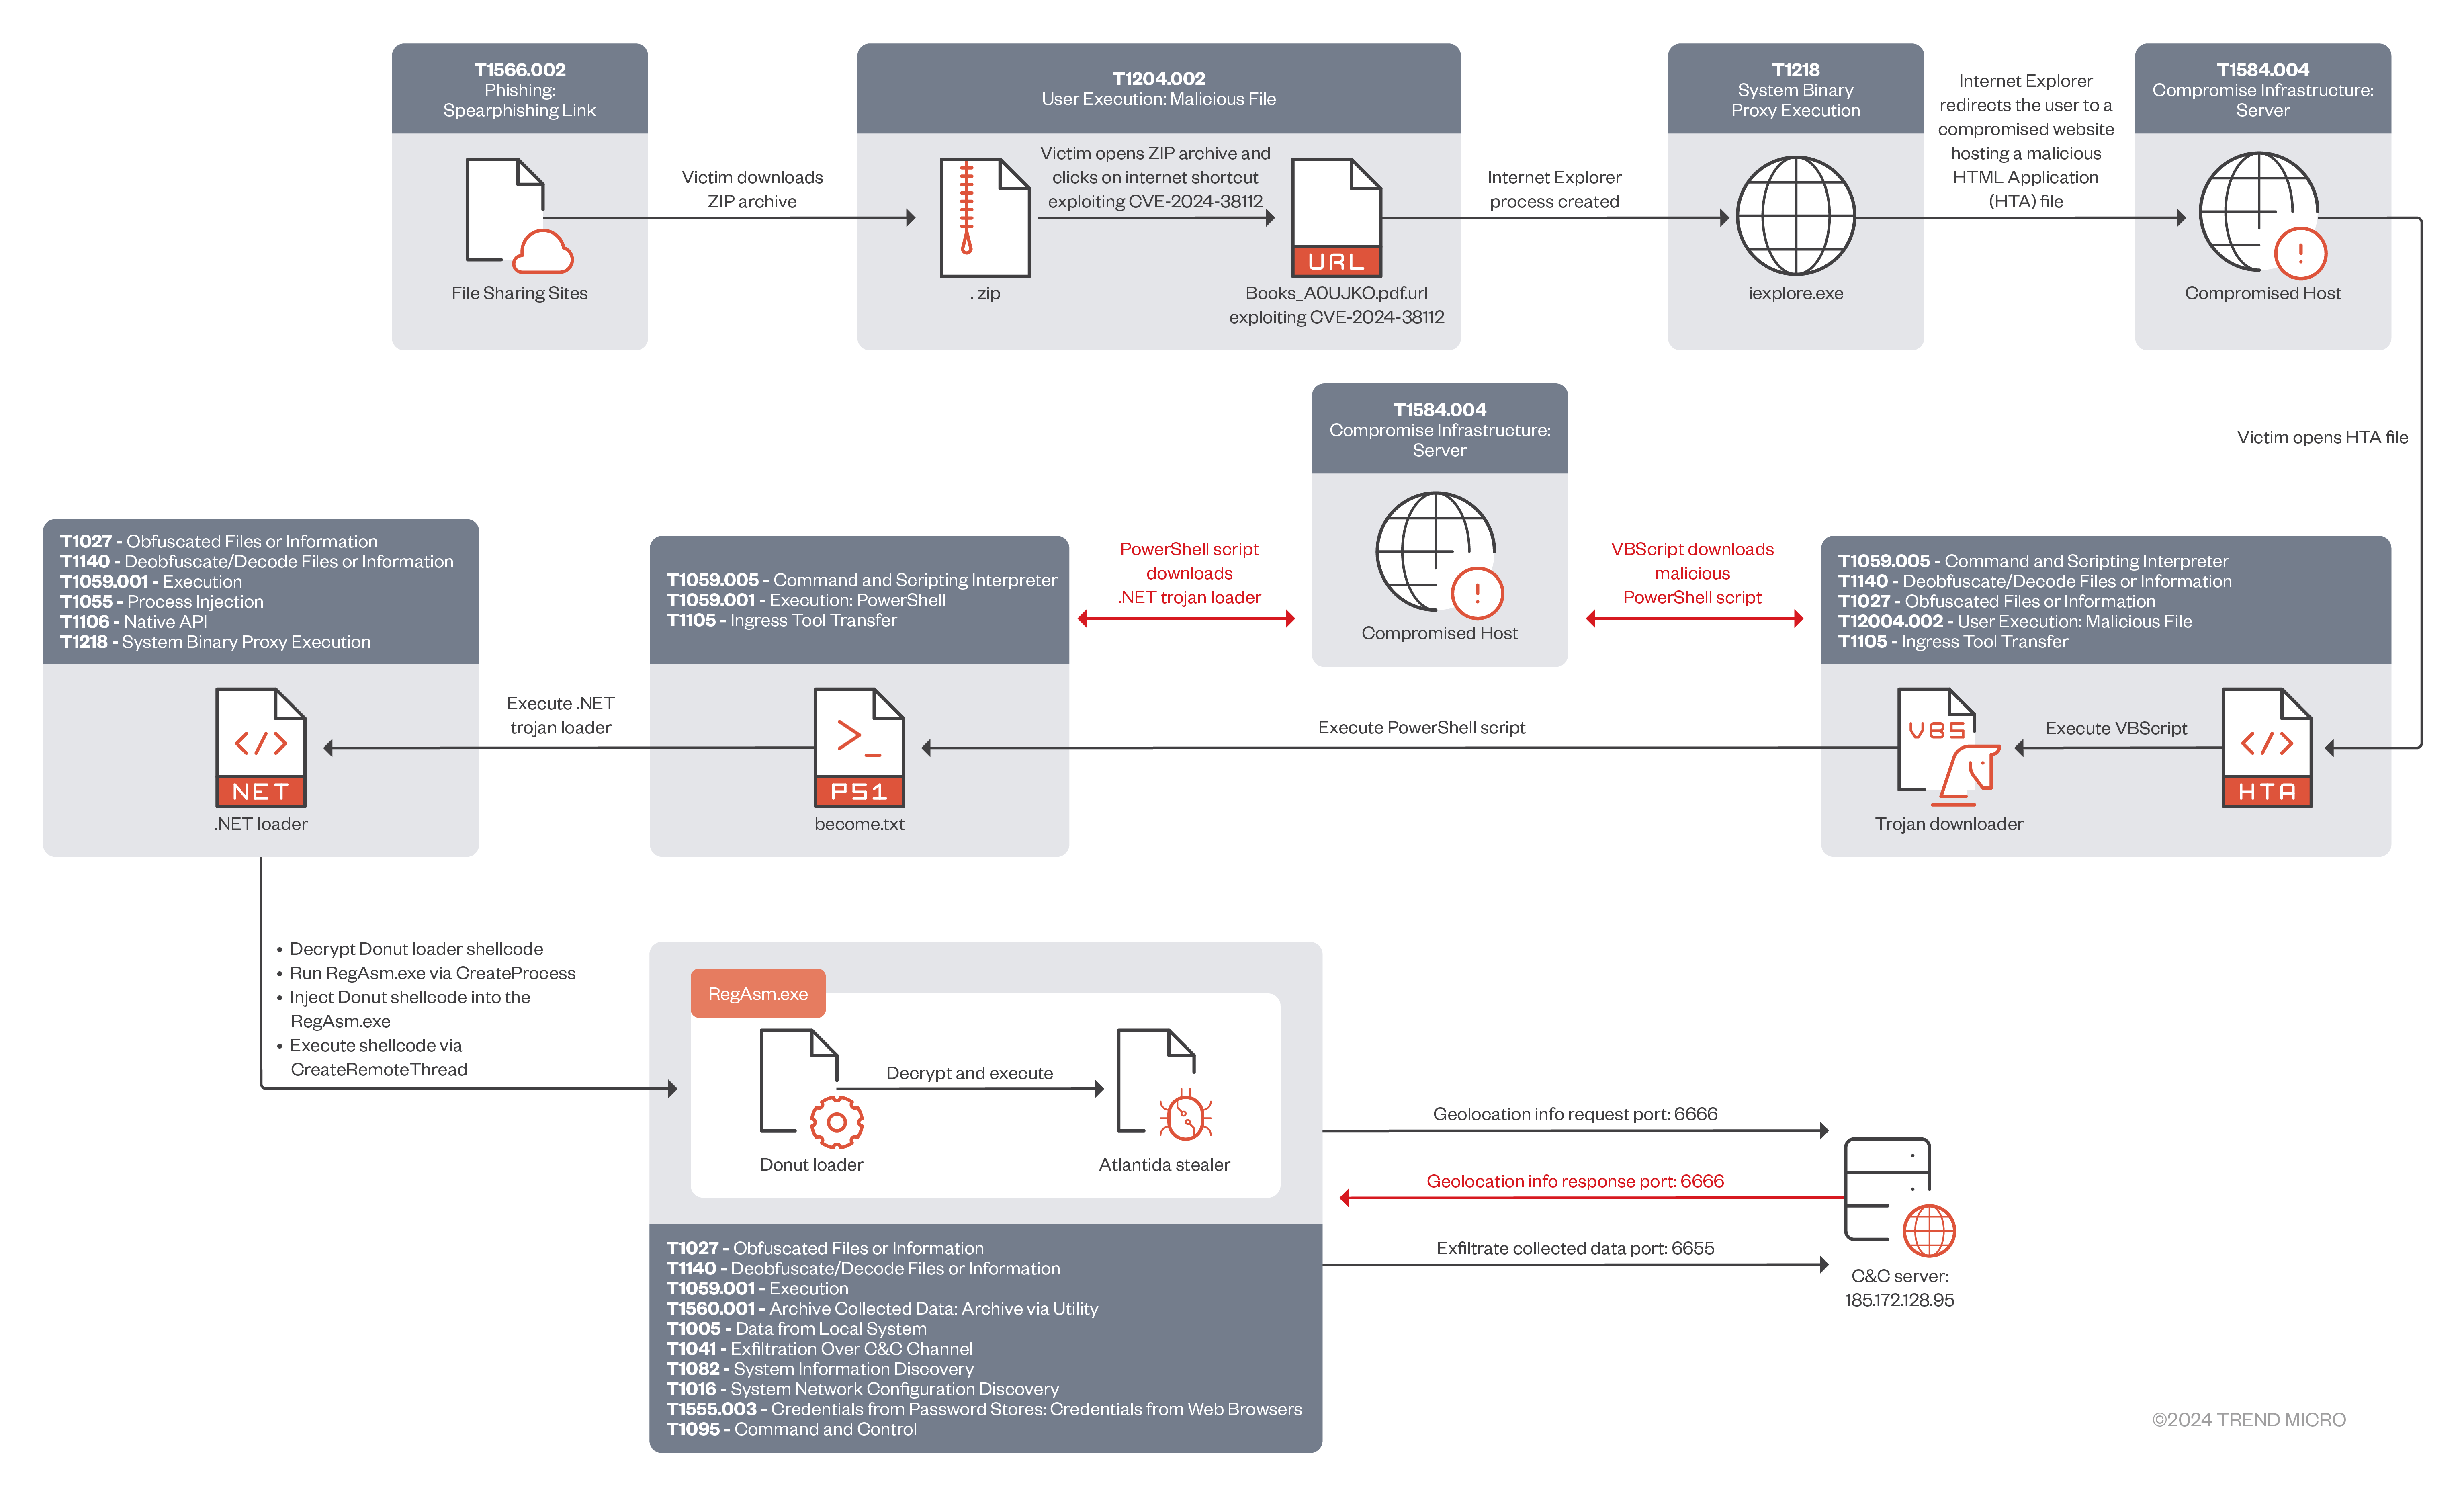
A Trend Micro Zero Day Initiative (ZDI) felfedezte az MHTML távoli kódfuttatási (RCE) sérülékenységét, a CVE-2024-38112-t. A vállalat azonnal figyelmeztette
Read More
2024. július 19-én 04:09-kor (UTC) a CrowdStrike a folyamatban lévő műveletek részeként egy CrowdStrike Falcon frissítést adott ki Windows rendszerekre.
Read More
Microsoft Kínában arra utasította az alkalmazottakat, hogy szeptembertől munkára csak iPhone-okat használhatnak. A Bloomberg News által áttekintett belső feljegyzés szerint
Read More
A Midnight Blizzard kiberkémkedő csoport, amely állítólag kapcsolatban áll Oroszországgal, továbbra is támadásokat indít a Microsoft felhasználói ellen, hogy e-maileket
Read More