Japán-ukrán együttműködés az energia szektorban
Roman Andarak, Ukrajna energiaügyi miniszterhelyettese részt vett a japán Nihon Cyber Defence Co. Ltd. hivatalos képviseletének megnyitóján. Roman Andarak hangsúlyozta,
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.

Roman Andarak, Ukrajna energiaügyi miniszterhelyettese részt vett a japán Nihon Cyber Defence Co. Ltd. hivatalos képviseletének megnyitóján. Roman Andarak hangsúlyozta,
Read More
Megjelent a TikTokon egy mesterséges intelligencia által generált videó, amelyekben fiatal, lengyel nemzeti szimbólumokat viselő nők buzdítanak a polexitre, azaz
Read More
Európa digitális önállósága és adatszuverenitása egyre komolyabb kérdőjelekkel néz szembe jelentette ki Miguel De Bruycker, a belga Kiberbiztonsági Központ (CCB)
Read More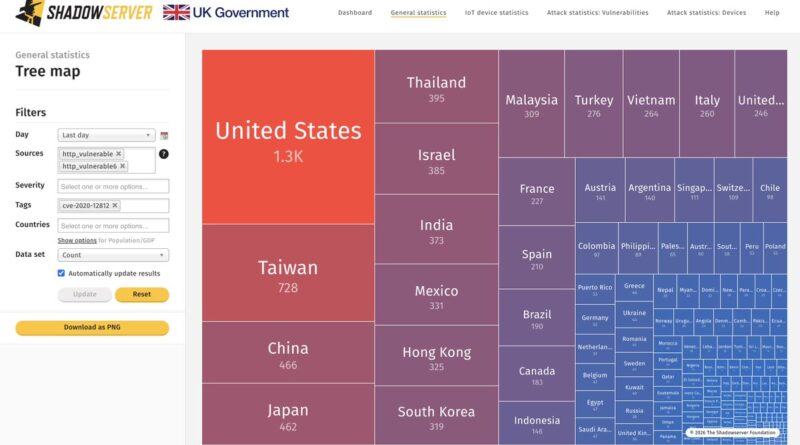
Több mint 10 ezer, internetre kapcsolódó Fortinet tűzfal még mindig sérülékeny egy öt éves, aktívan kihasznált 2FA bypass sebezhetőségre, amelyet CVE-2020-12812 azonosítóval
Read More
A villamosenergia-rendszerek sérülékenysége nem csupán műszaki kérdés, Európában klasszikus hálózati stabilitási és üzemviteli problémák idéztek elő nagyléptékű zavarokat, míg Észak-Amerikában
Read More
A CloudSEK elemzése szerint a RondoDox botnet 2025 márciusától folyamatosan aktív, és már a React2Shell (CVE-2025-55182 / EUVD-2025-200983) néven ismert, kritikus Next.js-sebezhetőség is aktívan
Read More
Az Európai Űrügynökség (ESA) december végén megerősítette, hogy külső rendszereit sikeresen megtámadták kiberbűnözők. A támadásról először egy 888 álnéven ismert
Read More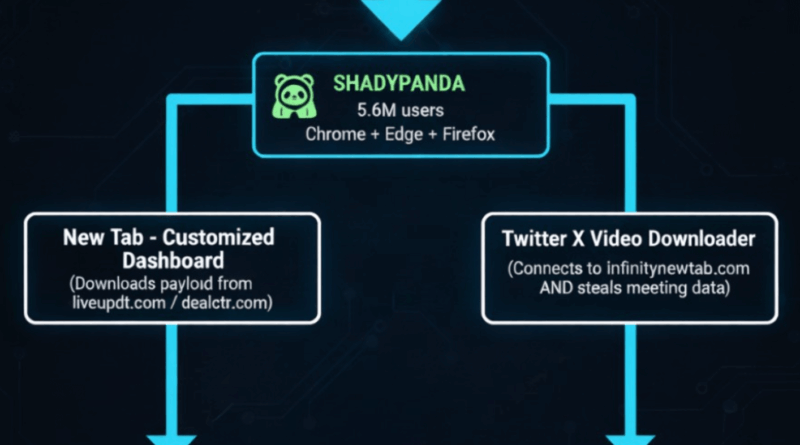
A Koi.ai azonosította a DarkSpectre, kínai háttérrel rendelkező kiberbűnözői csoportot, amely hét év alatt három nagy léptékű, egymással összefüggő malver-kampányt hajtott
Read More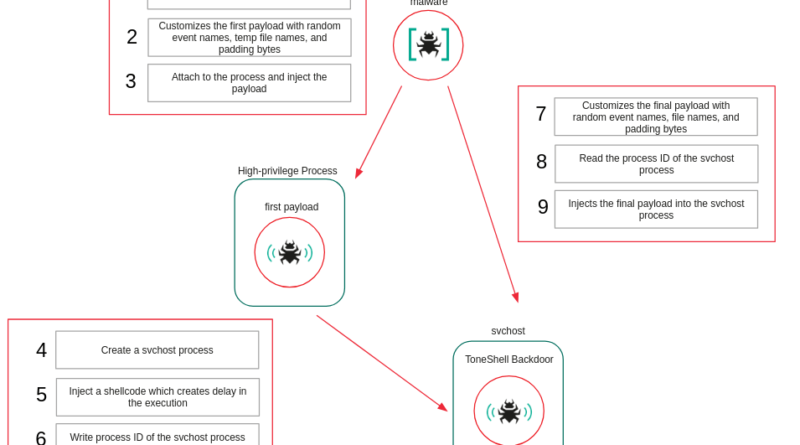
A Kaspersky jelentése szerint a HoneyMyte (Mustang Panda, Bronze President) csoport kernel-módú rootkit-et használ a ToneShell backdoor elrejtéére és telepítésére. A csoport új
Read More
Az IBM biztonsági figyelmeztetése szerint kritikus sebezhetőséget fedeztek fel az IBM API Connect termékben, amelyet CVE-2025-13915 / EUVD-2025-205432 azonosítóval és 9,8-as CVSS-pontozással minősítettek. A
Read More