Vive La Vulnérabilité
A GreyNoise Intelligence elemzés ismerteti, hogyan figyeltek meg nagy volumenű, automatizált webhook feltérképezést célzó forgalmat egy franciaországi Kubernetes-klaszterből 2026 január vége és február eleje között.
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.

A GreyNoise Intelligence elemzés ismerteti, hogyan figyeltek meg nagy volumenű, automatizált webhook feltérképezést célzó forgalmat egy franciaországi Kubernetes-klaszterből 2026 január vége és február eleje között.
Read More
A VirusTotal ismerteti, hogy a népszerű OpenClaw AI-agens ökoszisztéma miként vált új, kockázatos rosszindulatú terjesztési csatornává. Az OpenClaw eredetileg egy olyan személyi AI-agens volt, amely
Read More
A Coveware jelentése ismerteti, hogy a Nitrogen ransomware által ESXi szervereken használt komponensben hibát találtak, amely alapvetően megváltoztatja a fertőzések kimenetelét. A
Read More
A Royal United Services Institute szerint az Egyesült Királyság technológiai függőségei alááshatják a nemzeti biztonságát azáltal, hogy a brit kormány egyre inkább amerikai technológiai
Read More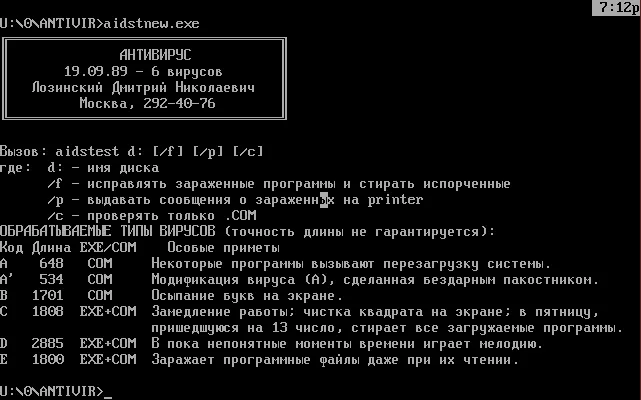
A számítógépes vírusok a Szovjetunióban 1987-től kezdtek el terjedni, és hamarosan olyan kritikus intézményekben is megjelentek, mint a különböző minisztériumok,
Read More
A vLLM, egy népszerű, nagy teljesítményű keretrendszer a LLM kiszolgálására, kritikus biztonsági hibát tartalmaz, amelyet CVE-2026-22778 azonosítójú sebezhetőségként jelöltek. A sérülékenység
Read More
2025 júniusában indult el egy célzott kibertámadás, amelynek során kínai állami támogatással rendelkező hackerek kompromittálták a Notepad++ szövegszerkesztő frissítési rendszerét.
Read More
A Rapid7 elemzése egy, a Lotus Blossom csoport által használt Chrysalis backdoort mutatja be, amely egy kompromittált szoftverterjesztési csatornán keresztül jutott el a célpontokhoz.
Read More
A CERT-UA jelentése egy aktívan kihasznált sebezhetőséggel összefüggő kiberbiztonsági információkat ismerteti, amelyet az orosz állami támogatással kapcsolatos fenyegető szereplők használtak Ukrajna
Read More
A Jamf egy iOS-eszközöket célzó Predator kémprogram reverse engineering elemzését ismerteti, amiben a kutatók több elkerülő mechanizmust azonosítottak, amelyekkel a rosszindulatú kód igyekszik elkerülni a biztonsági
Read More