Npm zavar
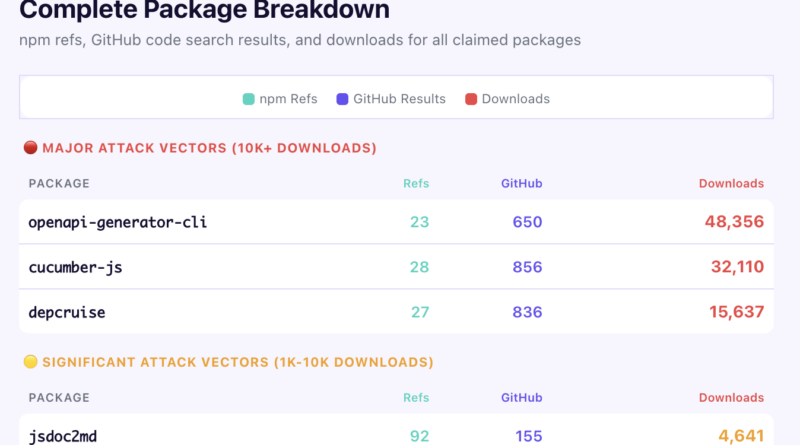
Az Aikido Security azt vizsgálja, hogy az npm-csomagkezelő és az npx parancs használata hogyan sodorhatja veszélybe a fejlesztői környezetet az unclaimed csomagnevek miatt. A szerző azt találta,
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
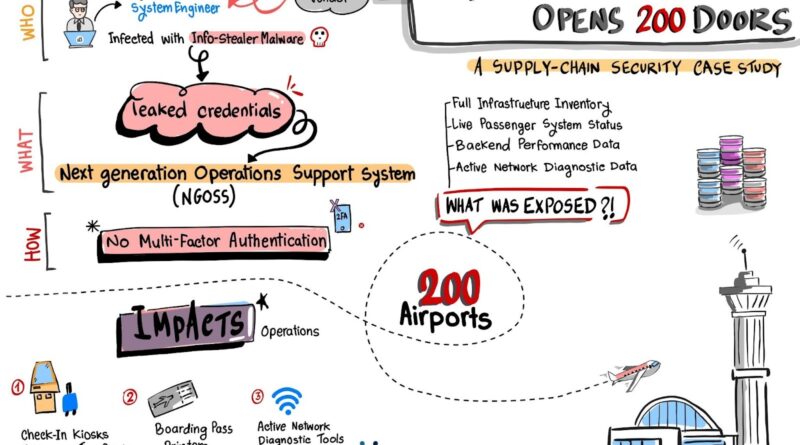
A CloudSEK arról számol be, hogy egy egészen kiszolgáltatott ellátási lánc-függőség milyen súlyos következményekkel járhat az légiforgalmi infrastruktúrában. A jelentés szerint egy negyedik
Read More
A Cisco Systems több termékét érintő újabb komoly biztonsági rést jelentettek, különösen a Cisco Meeting Management esetében, amely videó- és megbeszélés-kezelési funkciókat biztosít nagyvállalati környezetben. A
Read More
A Check Point Research jelentése szerint egy Amaranth-Dragon néven azonosított, Kínához kötött fenyegető csoport 2025 során kifejezetten célzott kiberkémkedési kampányokat folytatott Délkelet-Ázsia kormányzati, rendvédelmi és
Read More
A Recorded Future Insikt Group elemzése a Rublevka Team orosz nyelvű kiberbűnözői hálózat tevékenységét és műveleti modelljét mutatja be, amely az elmúlt években egyre
Read More
A Trellix jelentése szerint az APT28, Oroszországhoz kapcsolt aktor rendkívül gyorsan és célzottan használta ki a Microsoft Office-ban talált CVE-2026-21509 sebezhetőséget egy többlépcsős, rejtett kampányban,
Read More
A Group‑IB a ShadowSyndicate hálózat új irányait és viselkedését vizsgálja, amely különböző kibertámadási kampányokhoz kötődő szerverekből álló cluster-ként működik. Ezt a tevékenységi klasztert
Read More
A JSAC 2026 konferencián bemutatott Unraveling the WSUS Exploit Chain című előadás bemutatja egy valós eseményt, ahol egy Microsoft Windows Server Update Services (WSUS) kiszolgálón talált súlyos
Read More
A Positive Technologies a darkweb-fórumok technikai védelmi mechanizmusait és működési gazdasági modelljét elemzi, bemutatva, hogyan fejlődtek ezek az illegális online közösségek az egyszerű,
Read More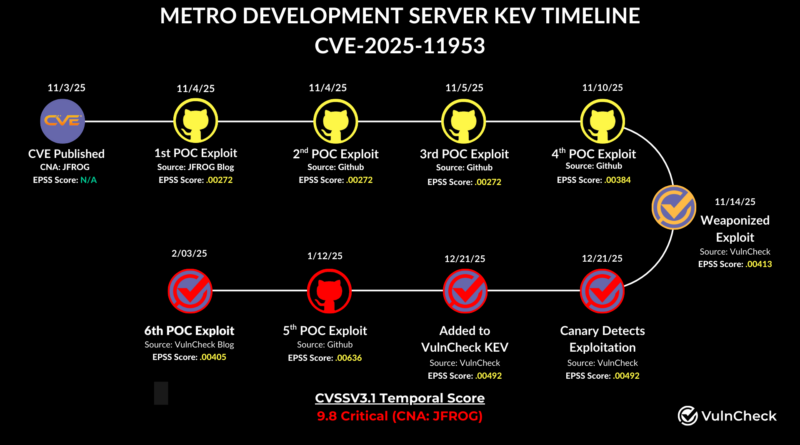
A VulnCheck a Metro4Shell néven emlegetett sebezhetőség kihasználását ismerteti a React Native fejlesztői szerverben található hibán keresztül. A sérülékenység azonosítója CVE-2025-11953, és egy hibásan konfigurált Metro Development
Read More