OpenAI belső szivárgás
Az OpenAI három munkatársával – két biztonsági kutatóval és egy programmenedzserrel – megszüntette az együttműködést, miután egy belső vizsgálat szerint megsértették
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
Az OpenAI három munkatársával – két biztonsági kutatóval és egy programmenedzserrel – megszüntette az együttműködést, miután egy belső vizsgálat szerint megsértették
Read More
A Dell kritikus sérülékenységcsomagot javított a Kubernetes-környezeteket Dell tárolórendszerekkel összekötő Container Storage Modules (CSM) termékben. A legsúlyosabb a CVE-2026-63688 és CVE-2026-63692, mindkettő maximális, CVSS 10.0 besorolású. Hitelesítés
Read More
Az Európai Bizottság új Eurobarometer-felmérése szerint az EU-ban dolgozók háromnegyede találkozott már munkahelyén gyanús e-maillel, üzenettel vagy linkkel. A leggyakoribb fenyegetés
Read More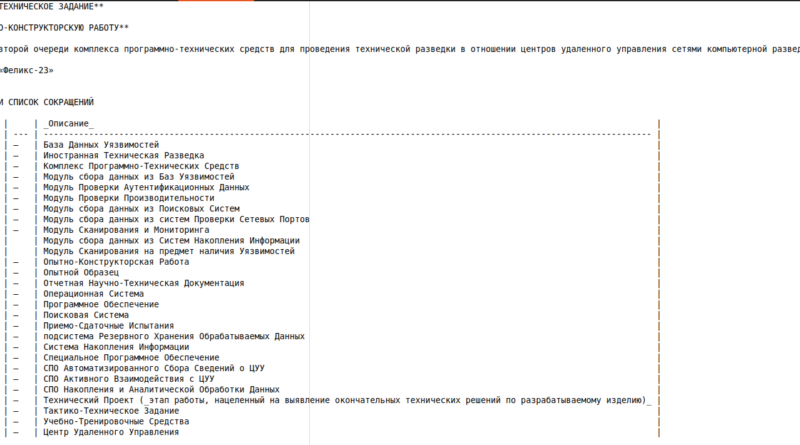
A DomainTools elemzése szerint egy, az orosz Spetsvuzavtomatika (SVA) kutatóintézettől származónak tulajdonított adatszivárgás olyan Git-repositorykat, projektleírásokat és műszaki jelentéseket tartalmaz, amelyek egy
Read More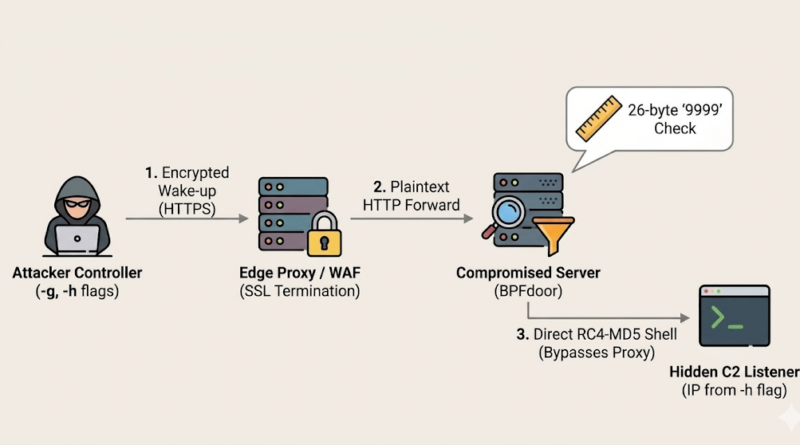
A Rapid7 kutatása szerint a BPFDoor tovább fejlődik a távközlési és hálózati peremrendszerek elleni műveletekben. A kutatók új BPFDoor-változatot, dél-koreai célpontokon
Read More
A Microsoft hivatalos, több mint 13 millió követővel rendelkező X-fiókját október 1-jén ismeretlen támadók vették át, és egy Clippy témájú kriptovaluta népszerűsítésére
Read More
A Symantec és a Carbon Black kutatása szerint a Warlock ransomware mögött álló Longlegs, amelyet a Microsoft Storm-2603 néven követ, továbbra
Read More
A Microsoft 2026-os Digital Defense Reportja szerint a támadások súlypontja egyre inkább a megbízható identitások, szolgáltatások és kapcsolatok kihasználására kerül. A Microsoft
Read More
A Cisco Talos egy UAT-11587 néven követett, hírszerzési célúnak értékelt kampányt tárt fel, amely legalább 2025 szeptembere óta ázsiai kormányzati, diplomáciai, védelmi,
Read More
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa
Read More