Mexikói banki csalás
Az Elastic Security Labs egy REF6045 néven követett, operátor által irányított banki csalási kampányt tárt fel, amely mexikói bankok, fintech szolgáltatók, fizetésfeldolgozók, kriptotőzsdék, befektetési platformok,
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
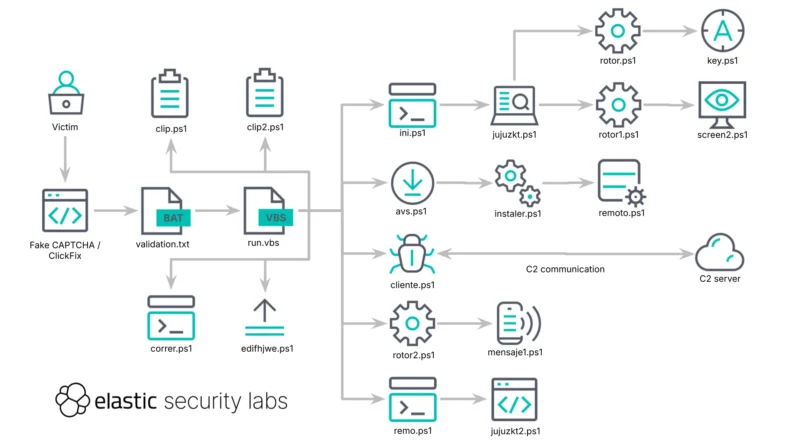
Az Elastic Security Labs egy REF6045 néven követett, operátor által irányított banki csalási kampányt tárt fel, amely mexikói bankok, fintech szolgáltatók, fizetésfeldolgozók, kriptotőzsdék, befektetési platformok,
Read More
Az Európai Központi Bank (ECB) felügyeleti levelet küldött a jelentős euróövezeti hitelintézetek vezetőinek, amelyben arra figyelmeztet, hogy a fejlett mesterségesintelligencia-modellek alapvetően megváltoztatják a kiberfenyegetések
Read More
Az ILIAS nyílt forráskódú e-learning platform fejlesztői több biztonsági hibát javítottak a 10.6, 9.13 és 8.24 verziókban. A hibák egy része lehetővé tehette XSS, CSRF és Open Redirect támadások végrehajtását,
Read More
A Chaos Computer Club kutatói súlyos biztonsági hibákat tártak fel a népszerű Hoymiles HM és HMS sorozatú napelemes mikroinverterekhez tartozó DTU – Data Transfer
Read More
A Cisco Talos szerint a UAT-7810 nevű, nagy bizonyossággal Kínához köthető fenyegető szereplő tovább bővíti a LapDogs Operational Relay Box hálózatát. Az ORB-hálózatok kompromittált routerekből és egyéb internetre
Read More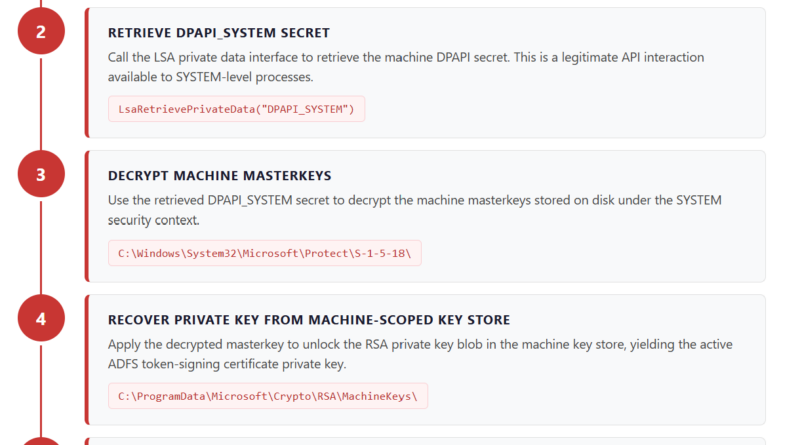
A Mandiant egy új támadási technikát ismertetett, amely lehetővé teszi az aktív Active Directory Federation Services aláírókulcsok kinyerését a Windows Machine DPAPI segítségével. A módszer a
Read More
A Sophos X-Ops valós ügyféltelemetria alapján vizsgálta, hogyan viselkednek a modern AI-kódoló agentek – például a Claude Code, a Cursor, a Codex és a GStackre épülő eszközök –
Read More
A spanyol Nemzeti Rendőrség őrizetbe vett egy Palenciában élő férfit, akit azzal gyanúsítanak, hogy a CyberArmy of Russia Reborn és a Z-Pentest oroszbarát hacktivista csoportok aktív támogatója volt.
Read More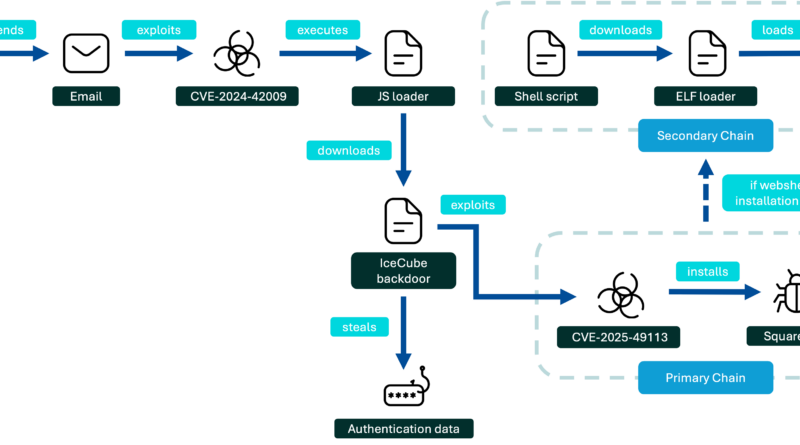
A Proofpoint egy új, UNK_MassTraction néven követett, feltehetően Kínához köthető kiberkémkedési kampányt azonosított, amely 2026 májusa óta használja ki a Roundcube Webmail CVE-2024-42009 XSS sérülékenységét. A támadások rendkívül célzottak, elsősorban amerikai és
Read More
A Group-IB részletes jelentése szerint a Scattered Spider nem egységes, hierarchikusan működő kiberbűnözői csoport, hanem több, részben független alklaszterből álló, közös TTP-kre
Read More