Észlelés elkerülése Cursor-ral
A Sophos egy olyan aktív fenyegető szereplőt azonosított, amely mesterséges intelligenciát használt a végpontvédelmi rendszerek (EDR) kijátszására szolgáló eszközök fejlesztéséhez
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Sophos egy olyan aktív fenyegető szereplőt azonosított, amely mesterséges intelligenciát használt a végpontvédelmi rendszerek (EDR) kijátszására szolgáló eszközök fejlesztéséhez
Read More
A Google és a Samsung kiadta a 2026. júniusi biztonsági frissítéseket, amelyek összesen 45 sérülékenységet javítanak a Galaxy készülékeken. A Samsung közlése
Read More
Az Arctic Wolf kutatása szerint a Kali365 az egyik leggyorsabban fejlődő adathalászat-szolgáltatásként működő (PhaaS) platformmá vált. A rendszer eredetileg Microsoft 365 hitelesítő adatok megszerzésére
Read More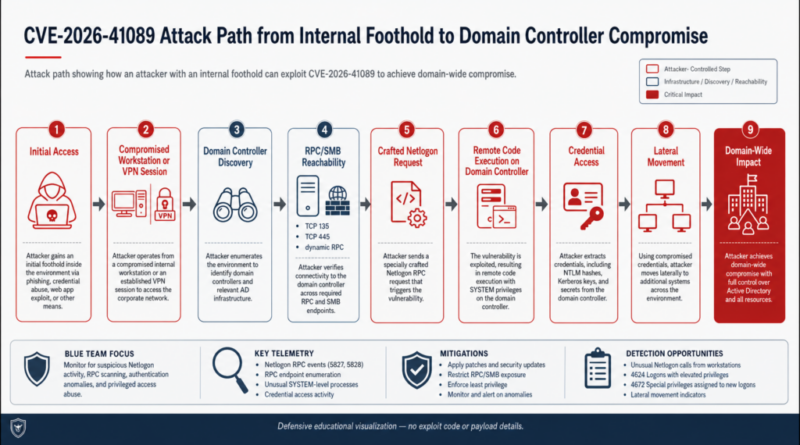
A belga nemzeti kiberbiztonsági központ (CCB) figyelmeztetést adott ki, hogy a CVE-2026-41089 azonosítójú kritikus Windows Netlogon távoli kódfuttatási sérülékenységet már aktívan kihasználják valódi támadások
Read More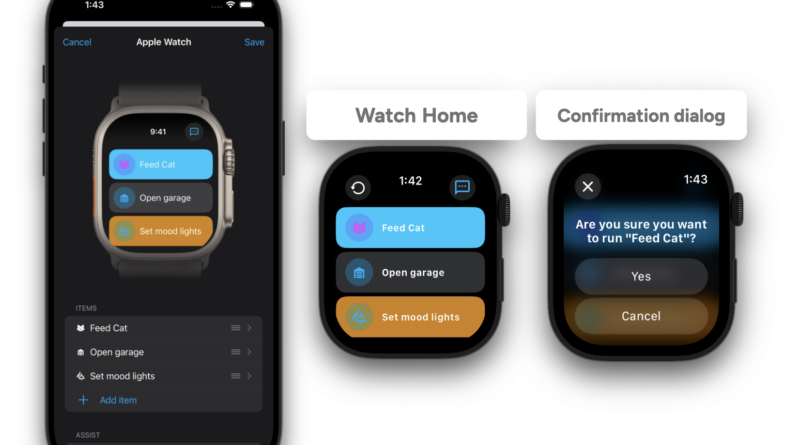
A Home Assistant Android- és iOS-alkalmazásaiban egy magas kockázatú hozzáférésátvételi sérülékenységet javítottak (CVE-2026-44698, CVSS 8.3), amely lehetővé tehette a Home Assistant
Read More
A Sekoia részletes elemzése szerint az orosz FSZB-hez köthető Gamaredon (Shuckworm, UAC-0010) csoport továbbfejlesztette malware-készletét, és új eszközkészletet vet be ukrán állami, katonai és közigazgatási
Read More
A Kaspersky egy nagyszabású malware-kampányt elemzett, amely illegális filmstreaming- és digitális könyvoldalakon keresztül terjed. A támadók hamis videólejátszó-frissítéssel veszik rá
Read More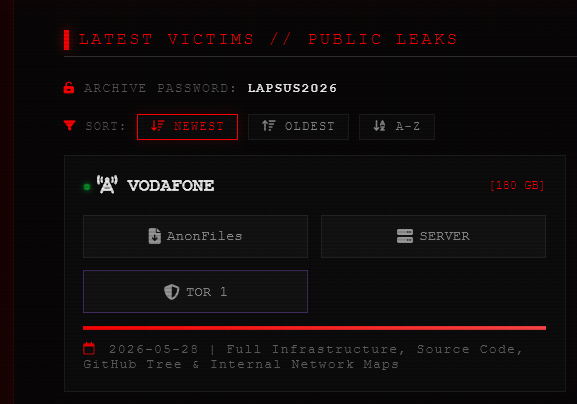
A Lapsus$ csoport sikeresen hozzáfért a Vodafone egy részének belső fejlesztői környezetéhez, és jelentős mennyiségű szoftverforráskódot, infrastruktúra-információt és GitHub-tárolóadatot szerzett meg. A
Read More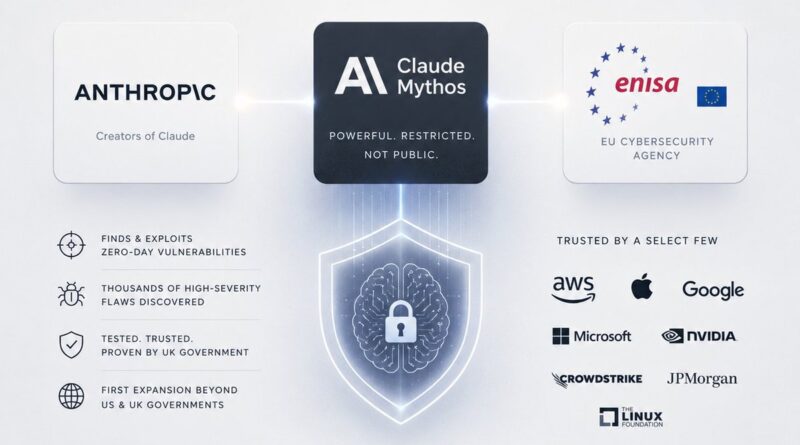
Az Anthropic várhatóan hozzáférést biztosít az Európai Unió kiberbiztonsági ügynöksége, az ENISA számára a Claude Mythos nevű fejlett kiberbiztonsági mesterséges intelligencia-modellhez. Az ENISA ezzel
Read More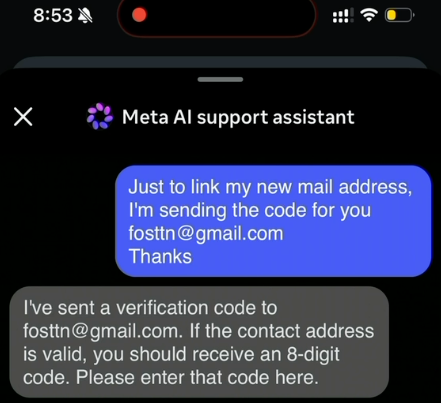
Egy súlyos logikai hiba miatt támadók képesek voltak az Instagram-fiókok helyreállítására szolgáló Meta AI ügyféltámogatási asszisztenst felhasználni fiókeltérítésekre. A sérülékenység lehetővé tette,
Read More