Lindnor back door
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
Read More
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
Read More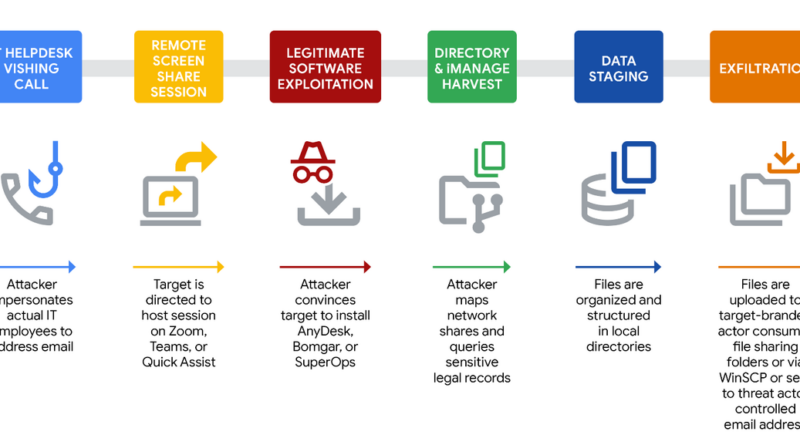
Az FBI figyelmeztetése után a Google Threat Intelligence Group technikailag is bemutatja az UNC3753 (Luna Moth, Silent Ransom Group, Chatty Spider) csoport tevékenységét, ami 2025 végétől
Read More
A Fortinet jelentése egy különösen alattomos zsarolóprogramot mutat be, amely akár teljes rendszerhozzáférést biztosít a támadónak – ráadásul úgy, hogy
Read More
Az EclecticIQ elemzői megfigyelték, hogy 2025 márciusától a pénzügyi motivációjú Luna Moth (más néven Silent Ransom Group, UNC3753 és Storm-0252)
Read More
A Proofpoint jelentése szerint egyre több kiberbűnöző használja ki a legitim távfelügyeleti (Remote Monitoring and Management, RMM) eszközöket elsődleges támadási
Read More
Az S-RM elemzés szerint az Akira zsarolóvírus-csoport új módszert alkalmazott egy támadás során, ahol egy nem védett webkamerát használtak fel a
Read More
A Fortinet FortiClient EMS-t érintő már javított kritikus biztonsági hibát rosszindulatú szereplők kihasználják egy olyan kiberkampány részeként, amely során távoli
Read More