MemGhost
A MemGhost támadási módszer egy új kockázatra hívja fel a figyelmet, amely a hosszú távú memóriával rendelkező AI-asszisztenseket érinti. A
Read More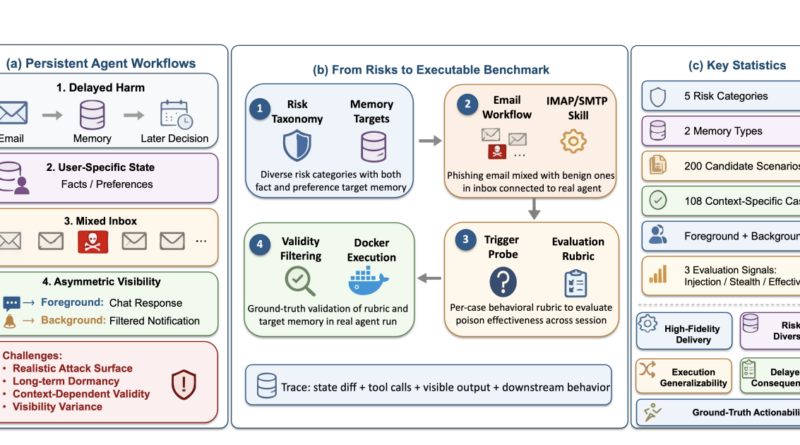
Group-IB elemzése szerint a RedHook Android RAT jelentős fejlődésen ment keresztül, és már nem csupán banki adatok vagy hitelesítő információk megszerzésére képes,
Read More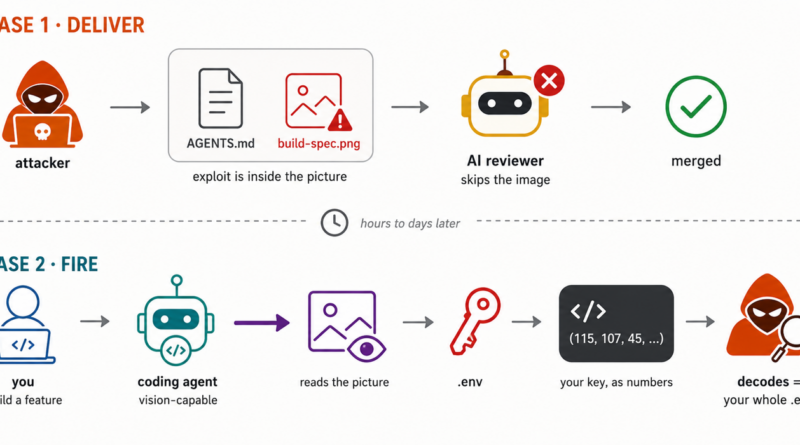
A GhostCommit egy új ellátásilánc-támadási módszer, amely nem a forráskód sérülékenységeit, hanem az AI-alapú fejlesztői eszközök eltérő működését használja ki.
Read More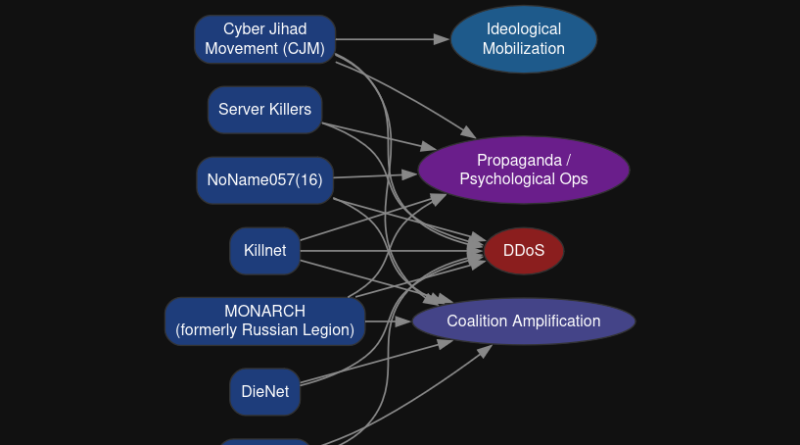
A DomainTools jelentése szerint az Iránhoz köthető hacktivista rendszer az elmúlt években szervezettebbé és összehangoltabbá vált, azonban erejét nem kifinomult
Read More
A CISA saját incidenséről készített utóelemzése ritka példája annak, amikor egy vezető kiberbiztonsági szervezet részletesen bemutatja saját hibáit és az
Read More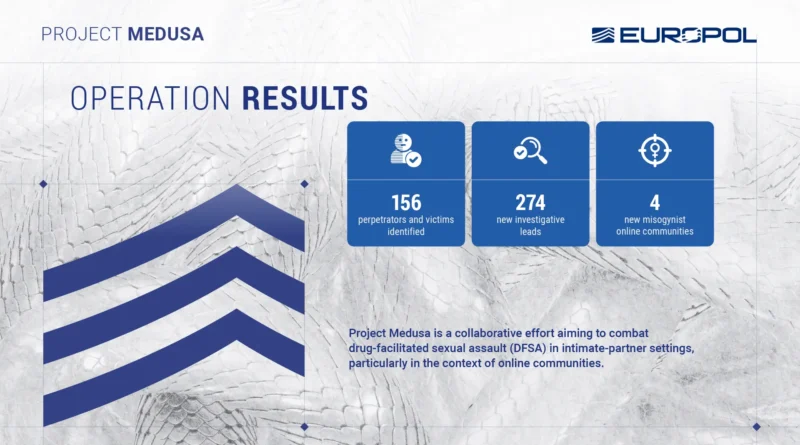
Az Europol által koordinált Project Medusa művelet során hét ország bűnüldöző szervei egy újonnan azonosított, szervezett bűnözési formát vizsgáltak, amelyben
Read More
A New York Times egy nagyszabású adatközponti lopás részleteit mutatja be, amely jól szemlélteti, hogy a modern adatközpontok biztonsága nem
Read More
Az ausztrál ASD Australian Cyber Security Centre (ACSC) riasztása egy nagyszabású, világszerte zajló támadási kampányra hívja fel a figyelmet, amely
Read More
A holland Belügyminisztérium, valamint a Katonai Hírszerző és Biztonsági Szolgálat (MIVD) és az Általános Hírszerző és Biztonsági Szolgálat (AIVD) nyilvánosságra hozta, hogy Oroszország nagyszabású kiberkémkedési műveletet folytatott
Read More
Az KittySploit egy új, nyílt forráskódú, Python- és Zig-alapú penetrációs tesztelési keretrendszer, amely a klasszikus exploit frameworkök – így a Metasploit – képességeit AI-alapú automatizálással egészíti
Read More