Energiaszektor rendszereinek fokozatos mérgezése
Az energiaszektor elleni támadások egyre inkább a rejtett, hosszú távú hatásokra épülnek. A Recharge elemzésben ismertetett szimulációk egy új típusú fenyegetésre,
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
Az energiaszektor elleni támadások egyre inkább a rejtett, hosszú távú hatásokra épülnek. A Recharge elemzésben ismertetett szimulációk egy új típusú fenyegetésre,
Read More
Az észt belbiztonsági szolgálat szerint a Narva Népköztársaság narratíva egy tudatos információs művelet, amely Észtország társadalmi kohézióját célozza. Az elmúlt
Read More
Az AWS Threat Intelligence jelentése szerint az Interlock ransomware egy súlyos sérülékenységet (CVE-2026-20131) használ ki a Cisco Secure Firewall Management
Read More
A 2026-os Turing-díjat, amelyet gyakran az informatika Nobel-díjaként emlegetnek két úttörő kutató, Charles Bennett és Gilles Brassard kapta meg, akik
Read More
A Lookout Threat Lab egy új generációs mobil kiberfenyegetésre hívja fel a figyelmet, amely jól mutatja, hogy a fejlett iOS
Read More
A Proofpoint elemzés egy új, kifejezetten az AI-alapú fejlesztői környezeteket célzó támadási technikára hívja fel a figyelmet, amely jól mutatja,
Read More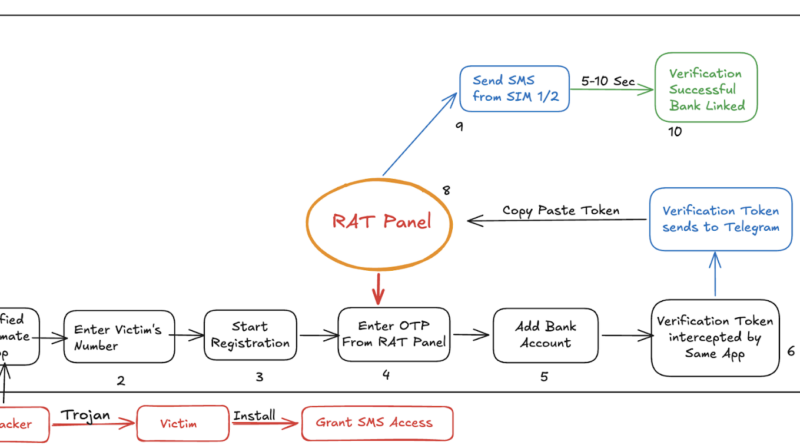
A CloudSEK elemzése egy veszélyes mobil fenyegetési trendre hívja fel a figyelmet, amely alapjaiban kérdőjelezi meg a modern digitális fizetési
Read More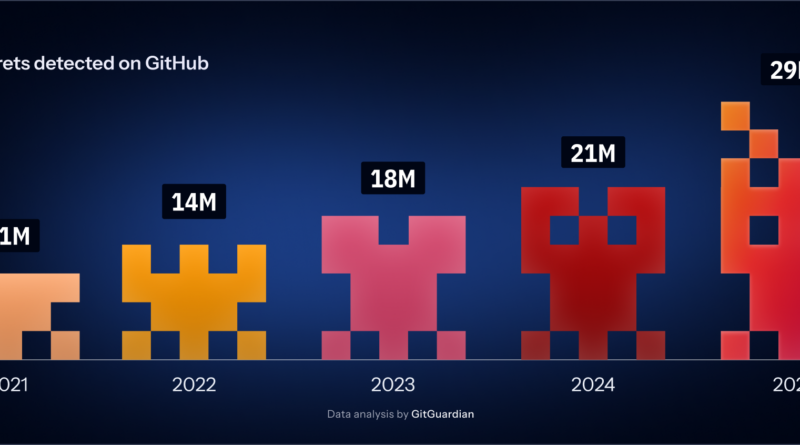
A GitGuardian jelentése szerint a klasszikus sérülékenységek helyett egyre inkább a hitelesítési adatok az API-kulcsok, tokenek, jelszavak és felhőazonosítók kontrolláltalan
Read More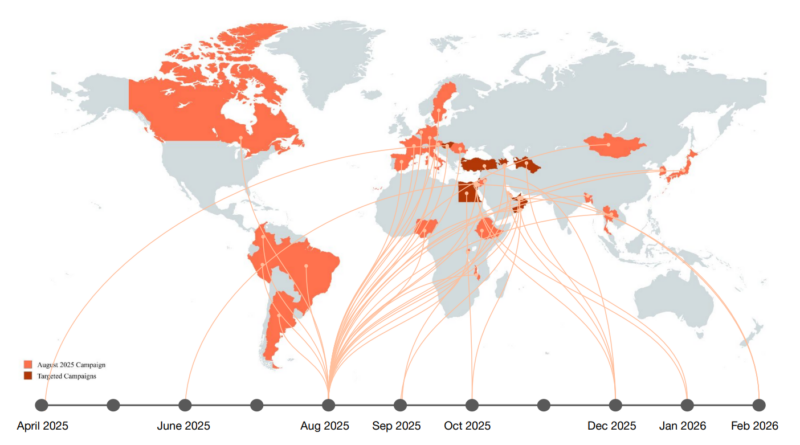
A Unit 42 elemzés szerint a Boggy Serpens (MuddyWater) egy iráni állami kötődésű APT-csoport, amelynek működése az utóbbi időszakban jelentősen fejlődött technikai és
Read More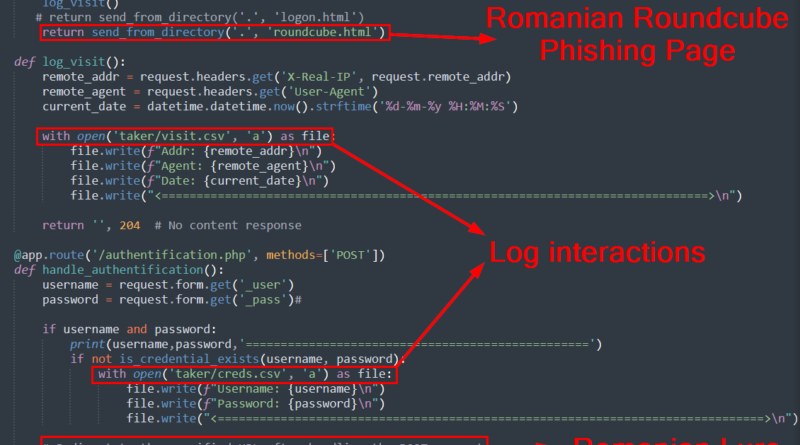
A CtrlAltIntel egy OPSEC hiba miatt közvetlen betekintést nyert a Fancy Bear műveleti infrastruktúrájába és működésbe, ami ritka egy állami APT
Read More