Radarok back door-ral
A szlovák Nemzeti Biztonsági Hivatal (NBÚ) jelentős kiberbiztonsági kockázatot azonosított három, közúti sebességmérésre használt eszköztípusnál, a ciprusi SODASUS NERO R-ONE, az orosz Simicon Cordon,
Read More
A szlovák Nemzeti Biztonsági Hivatal (NBÚ) jelentős kiberbiztonsági kockázatot azonosított három, közúti sebességmérésre használt eszköztípusnál, a ciprusi SODASUS NERO R-ONE, az orosz Simicon Cordon,
Read More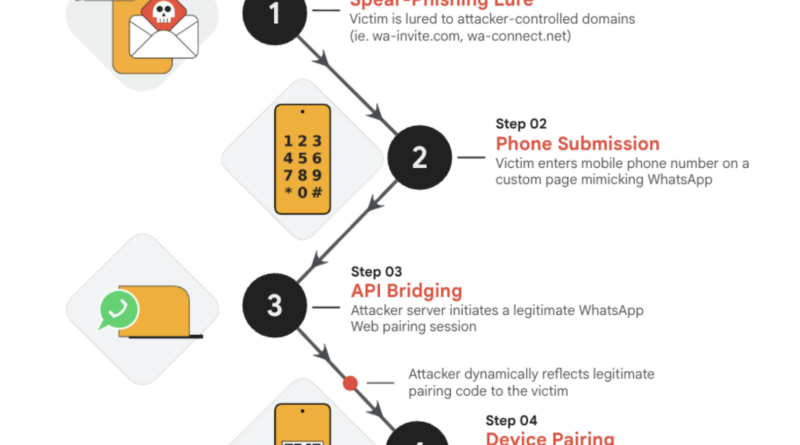
A Google Threat Intelligence Group három, orosz kötődésű kiberkémkedési klasztert – UNC6293, UNC7005 és UNC5976 – követ, amelyek elsősorban európai kormányzati, diplomáciai, védelmi, repülőgépipari, akadémiai és think
Read More
A Hunt.io kutatói az Operation CameraSwarm keretében egyetlen operátor nagyszabású Dahua IP-kamera kompromittálási műveletét tárták fel. 2026. június 17. és július 22. között legalább 14
Read More
Az ukrán Katonai Hírszerzés bejelentette, hogy Cyber Corps műveletet hajtott végre Oroszország legnagyobb e-kereskedelmi vállalata, a Wildberries ellen. A kibertámadás megbénította a vállalat fő ügyfélszolgálati csatornáját, részben destabilizálta
Read More
Oroszország a következő időszakban várhatóan nem közvetlen katonai támadással, hanem a NATO egységének próbára tételére alkalmas hibrid műveletekkel fokozza a nyomást a szövetségen.
Read More
A Hunt.io kutatói egy orosz nyelvű operátor teljes támadói eszközkészletét tárták fel, amelyet ukrán internetre csatlakozó kamerák kompromittálására használt. Az elemzés szerint a szereplő nem egy
Read More
A CloudSEK kutatói egy nyilvánosan elérhető szerver elemzésével feltárták egy orosz nyelvű Initial Access Broker hónapokon át működő infrastruktúráját. Az IAB-k olyan
Read More
A Proofpoint kutatói szerint a TA488 (Void Blizzard vagy Laundry Bear) orosz állami hátterű kiberkémcsoport a korábban Zimbra ellen alkalmazott módszer után már a Microsoft
Read More
A Microsoft Threat Intelligence kutatói egy új, CaptiveCrunch néven követett kiberkémkedési kampányt azonosítottak, amelyet a Storm-2945, a Midnight Blizzard (APT29/NOBELIUM) orosz állami hátterű csoport egyik alklasztere
Read More
A Ransom-ISAC kutatása azt mutatja be, hogy a Telegram mára a malware-ökoszisztéma egyik központi infrastruktúrájává vált, nemcsak kommunikációs csatornaként, hanem a
Read More