Click2Shell WordPress-támadási lánc
A pwn.ai kutatói egy Click2Shell WordPress-támadási láncot mutattak be. A WordPress Core hibája lehetővé tette, hogy egy speciálisan kialakított linket megnyitó, már bejelentkezett adminisztrátor
Read More
A pwn.ai kutatói egy Click2Shell WordPress-támadási láncot mutattak be. A WordPress Core hibája lehetővé tette, hogy egy speciálisan kialakított linket megnyitó, már bejelentkezett adminisztrátor
Read More
Az EU PESCO (Permanent Structured Cooperation) programjainak egyre nagyobb része jut el a közös követelmények és demonstrátorok szintjéről a tényleges beszerzés és hadrendbe
Read More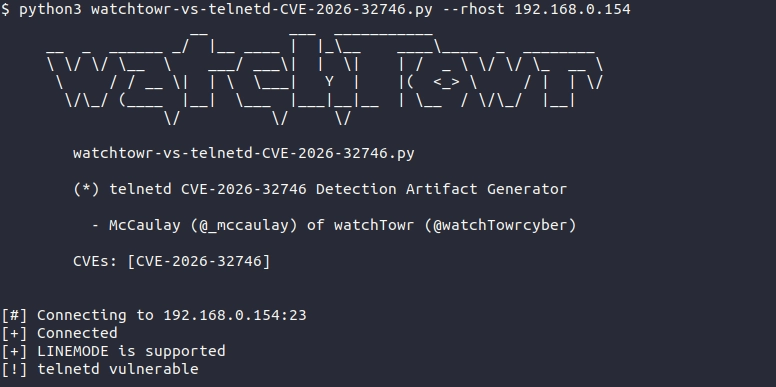
A watchTowr Labs egy 32 éve jelen lévő, kritikus Telnet-sérülékenységet elemzett. A CVE-2026-32746 a GNU Inetutils telnetd LINEMODE/SLC kezelésében található puffer-túlcsordulás, amely még a hitelesítés előtt kiváltható. A
Read More
Az ESET Research egy új, SparroWocky back doort azonosított a kínai kötődésű FamousSparrow kiberkémkedő csoportnál. A kártevőt legalább 2025 augusztusa óta használják, és gyorsan felváltotta a
Read More
A Zimperium zLabs egy új, RatHat Android-kártevőt azonosított, amely elsősorban banki és fizetési adatok megszerzésére készült. A malware smishinggel, rosszindulatú hirdetésekkel és hamis alkalmazásletöltő
Read More
A Wall Street Journal riportja szerint a kínai Zhengzhou Zhirong Network Technology (ZRON) jó példája annak, hogyan alakulnak át egyes kínai hacker-for-hire cégek teljes
Read More
A Zscaler ThreatLabz 2026 augusztusában új kampányt azonosított a pakisztáni kötődésű APT36 csoportnál. Az Operation RapidRust elsősorban indiai és afganisztáni kormányzati és védelmi szervezeteket
Read More
A DomainTools Investigations egy kiszivárgott fejlesztői környezet alapján elemezte a Lemmings nevű, Python-alapú rendszert, amelyet a szentpétervári Okenit fejlesztett. A keretrendszer célja nagy mennyiségű hamis
Read More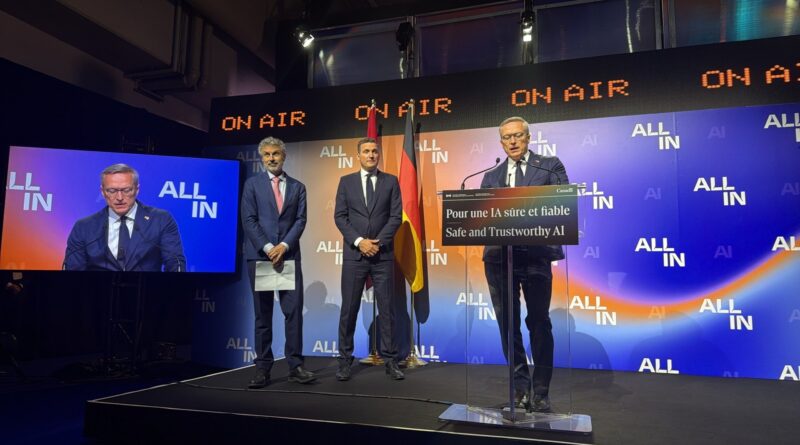
Németország és Kanada közösen legfeljebb 300 millió kanadai dollárral támogatja a Yoshua Bengio által alapított, nonprofit LawZero munkáját. Kanada 150 millió kanadai dollárt, Németország
Read More
A Cisco kritikus, aktívan kihasznált zero-day sérülékenységre figyelmeztetett a Cisco Identity Services Engine (ISE) és ISE-PIC rendszerekben. A CVE-2026-76460 maximális, 10,0-s CVSS-besorolású hitelesítésmegkerülési hiba, egy távoli,
Read More