Orosz webmail kémkedés
A Unit 42 kutatói egy folyamatos, CL-STA-1114 néven követett orosz kiberkémkedési kampányt elemeztek, amely átfedést mutat a más gyártók által Void Blizzard vagy LAUNDRY BEAR néven
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
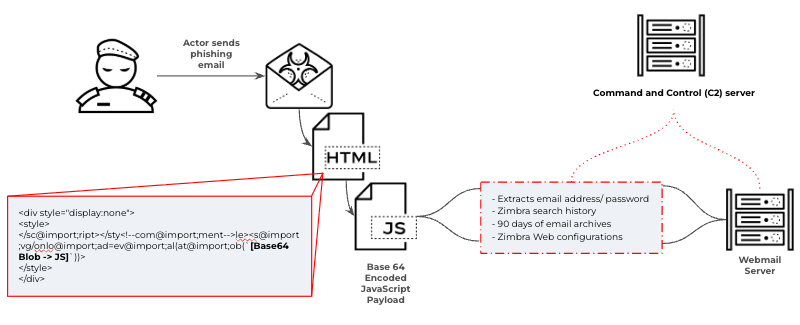
A Unit 42 kutatói egy folyamatos, CL-STA-1114 néven követett orosz kiberkémkedési kampányt elemeztek, amely átfedést mutat a más gyártók által Void Blizzard vagy LAUNDRY BEAR néven
Read More
A Dark Atlas elemzése szerint az iráni APT42 nem alapvetően új támadási technikákat vezetett be, hanem a már ismert, célzott adathalász módszereit
Read More
A SentinelLABS új benchmarkja azt vizsgálta, hogy a legfejlettebb nyelvi modellek képesek-e egy hosszú, többlépcsős malware-analízist önállóan végigvinni, nem csupán elszigetelt reverse
Read More
Az Europol koordinálásával 23 ország bűnüldöző szervei közös műveletet hajtottak végre a The Com néven ismert online nihilista erőszakos szélsőséges hálózat ellen.
Read More
A Google Threat Intelligence Group (GTIG) egységes támadóelnevezési rendszert vezet be, amely leváltja a korábban párhuzamosan használt Mandiant- és Google
Read More
A svájci Stadler Rail megerősítette, hogy egy júliusi kibertámadás során az Everest zsarolócsoport 10 millió svájci frank váltságdíjat követelt, amelyet a vállalat
Read More
A Threema hivatalosan bejelentette, hogy nem csatlakozik a WhatsApp interoperabilitási rendszeréhez, annak ellenére, hogy a Meta az uniós Digital Markets
Read More
Az ENISA közzétette a Procurement Guidelines for the Cybersecurity of Hospitals and Healthcare Providers című útmutató frissített változatát, amely gyakorlati ajánlásokat ad arra, hogyan építsék be a kórházak és egészségügyi szolgáltatók a kiberbiztonsági követelményeket a teljes beszerzési folyamatba.
Read More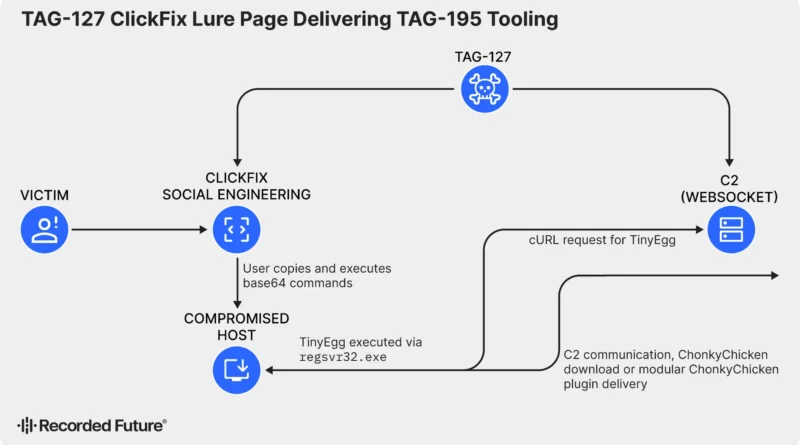
A Recorded Future Insikt Group négy új kártevőcsaládot azonosított a pénzügyi motivációjú TAG-195, Golden Chickens vagy Venom Spider Malware-as-a-Service kínálatában. A TinyEgg minimalista első lépcsős backdoor, a ClickFix-kampányok hamis CAPTCHA-oldalai ráveszik az áldozatot egy parancs kézi futtatására, amely OCX-fájlt tölt le, majd a legitim regsvr32.exe segítségével telepíti.
Read More
A Guardio Labs által HermeticReader néven ismertetett sérülékenységlánc (CVE-2026-48294) az Adobe Acrobat Chrome-bővítményében tette lehetővé, hogy egy támadó egyetlen rosszindulatú weboldal meglátogatásával hozzáférjen a felhasználó WhatsApp Web felületén megjelenő adatokhoz.
Read More