Node.js kihasználás
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A Malwarebytes kutatása szerint a támadók a Bun JavaScript runtime környezetet kezdték használni az NWHStealer terjesztésére, hogy nehezebben detektálható, legitim fejlesztői eszköznek álcázott
Read More
Az Annex Security ismerteti a Promise Bomb taktikát, amely böngésző-extension visszaélést és böngésző-összeomlást használ fel arra, hogy rosszindulatú kódot telepítsen a célgépre. Maga a Promise
Read More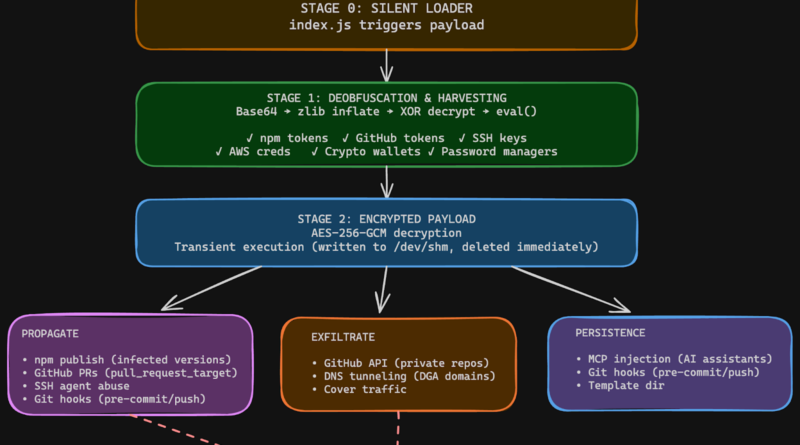
A Endor Labs részletesen elemzi a Sandworm_Mode néven azonosított többlépcsős npm-ellátási lánc támadást, amely a JavaScript csomagkezelő, az npm ökoszisztémát célozza meg szofisztikált, automatikus terjeszkedésű kártevővel
Read More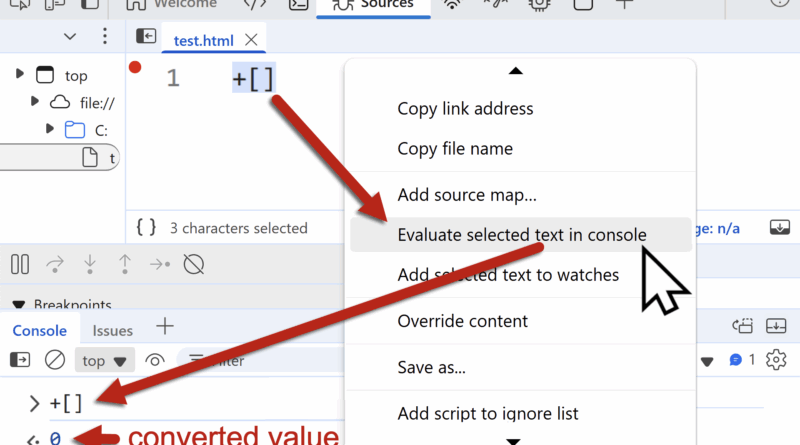
A Palo Alto Networks Unit 42 kutatása részletesen bemutatja a JSFireTruck nevű új, különösen megtévesztő JavaScript-obfuszkációs technikát, amelyet széles körű
Read More
A közelmúltban egy nagyszabású kibertámadás során több mint 150 000 weboldalt kompromittáltak, amelyek látogatóit kínai nyelvű szerencsejáték-oldalakra irányítják át. A C/Side
Read More
A Juniper Threat Labs egy kifinomult adathalász támadást azonosított, amely egy amerikai politikai akcióbizottság tagjait célozta meg. A támadás során a támadók
Read More
A Cyble 2024. október 30-i posztjában elemzi a Strela Stealer lopakodó adathalászkampányát, amely Közép- és Délnyugat-Európát célozta meg, és a
Read More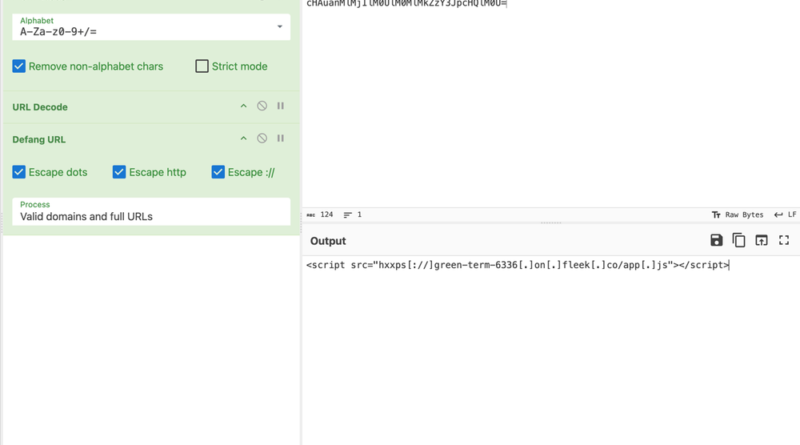
A Cisco Talos az elmúlt hónapokban több olyan rosszindulatú e-mail kampányt is észlelt, amelyek HTML e-mail mellékletekbe rejtett JavaScript kódot
Read More
Az Elastic Security Labs azonosított egy új Windows malware-t, melyt “Warmcookie”-nek neveztek el, és adathalász kampányokon keresztül kerül terjesztésre. Ezen
Read More