BurrowShell backdoor
Az Arctic Wolf Labs elemzése szerint a SloppyLemming (Outrider Tiger, Fishing Elephant), Indiához köthető aktor hosszabb ideje futó kémkampányban újabb, rosszindulatú malware-láncot vetett be
Read More
Az Arctic Wolf Labs elemzése szerint a SloppyLemming (Outrider Tiger, Fishing Elephant), Indiához köthető aktor hosszabb ideje futó kémkampányban újabb, rosszindulatú malware-láncot vetett be
Read More
A UNC6201 néven azonosított, feltételezett kínai állami támogatással dolgozó csoport egy kritikus, zero-day biztonsági rést használt ki a Dell RecoverPoint for Virtual Machines virtualizációs mentés- és helyreállítási
Read More
A Kaspersky elemzése szerint a Keenadu Android backdoor nem egy egyszerű spyware, hanem egy moduláris, távoli vezérlést biztosító malware, amelyet úgy terveztek, hogy
Read More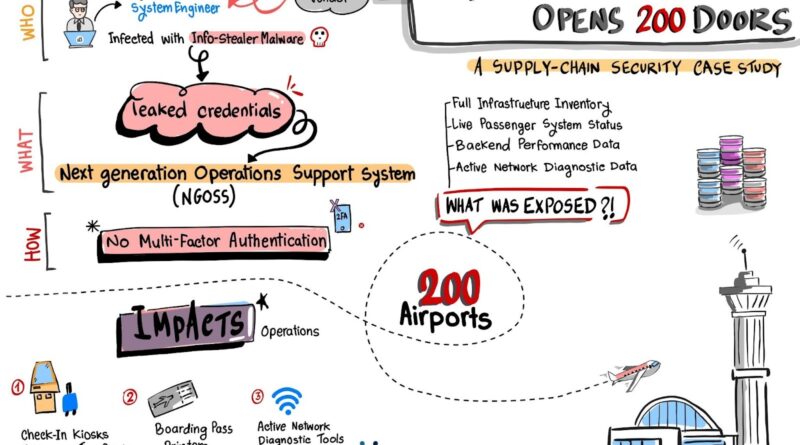
A CloudSEK arról számol be, hogy egy egészen kiszolgáltatott ellátási lánc-függőség milyen súlyos következményekkel járhat az légiforgalmi infrastruktúrában. A jelentés szerint egy negyedik
Read More
A Rapid7 elemzése egy, a Lotus Blossom csoport által használt Chrysalis backdoort mutatja be, amely egy kompromittált szoftverterjesztési csatornán keresztül jutott el a célpontokhoz.
Read More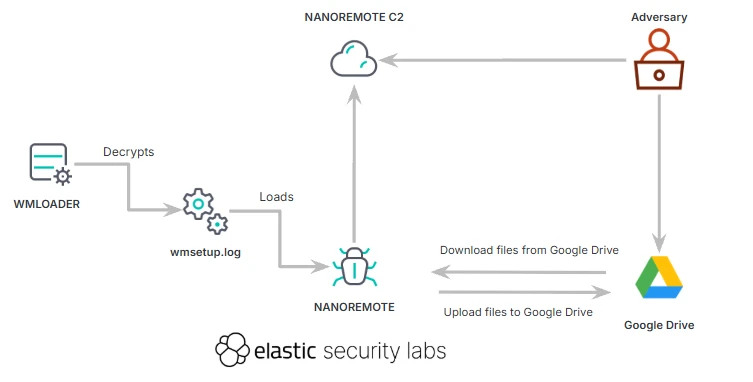
A Nanoremote egy új, teljes értékű Windows-backdoor, amelyet az Elastic Security Labs fedezett fel 2025 októberében. A káros program erős
Read More
A CISA, a NSA és a kanadai Canadian Centre for Cyber Security közös jelentése szerint a Brickstorm egy nagyléptékű, állam-szponzorált
Read More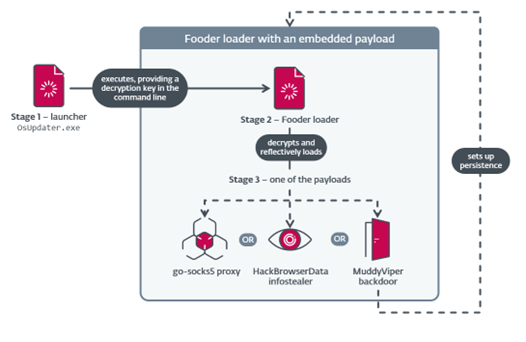
Az ESET jelentése szerint az iráni állami támogatású MuddyWater kiterjedt kiber-kémtevékenységet folytat — fő célpontjai az izraeli, valamint legalább egy
Read More
Az AhnLab SEcurity intelligence Center (ASEC) elemzése szerint a támadók kihasználták a Microsoft Windows Server Update Services (WSUS) CVE-2025-59287 azonosítójú
Read More
A Google Cloud Threat Intelligence elemzés szerint az UNC1549, iráni kapcsolatokkal gyanúsított hackercsoport 2023 végétől 2025-ig célzott kampanyt folytatott a légi-
Read More