BPFdoor backdoor evolúciója
A Rapid7 elemzése a BPFdoor backdoor evolúcióját mutatja be. A BPFdoor egy Linux-alapú backdoor, amely a Berkeley Packet Filter mechanizmust használja, vagyis közvetlenül
Read More
A Rapid7 elemzése a BPFdoor backdoor evolúcióját mutatja be. A BPFdoor egy Linux-alapú backdoor, amely a Berkeley Packet Filter mechanizmust használja, vagyis közvetlenül
Read More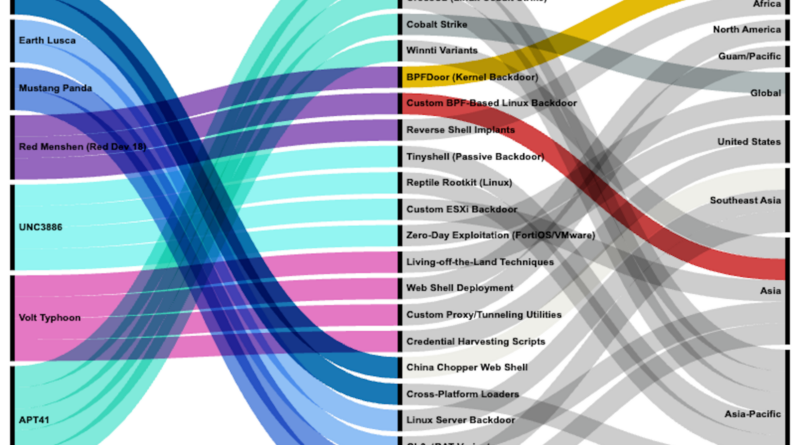
A Rapid7 kutatása szerint a kínai kötődésű csoportok, így a Red Menshen már nem a klasszikus IT-réteget célozzák, hanem közvetlenül a hálózati gerinchálózat
Read More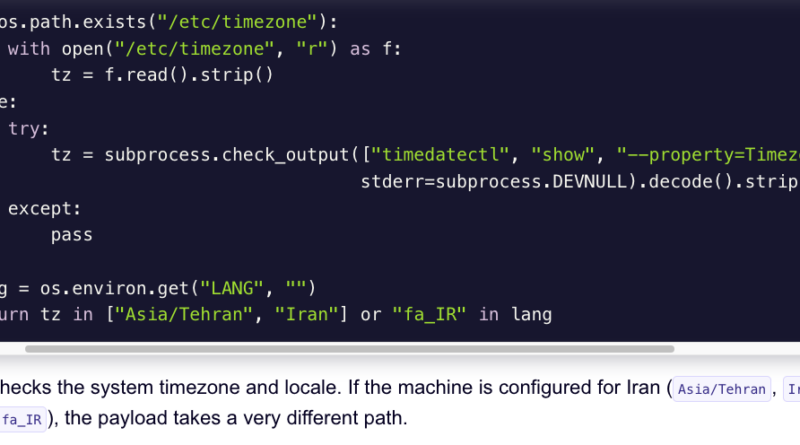
Az Aikido Security elemzése egy iráni vonatkozású, többfázisú malware-kampányt mutat be, amely a TeamPCP cloud környezeteket célzó threat actorhoz köthető. A kampány
Read More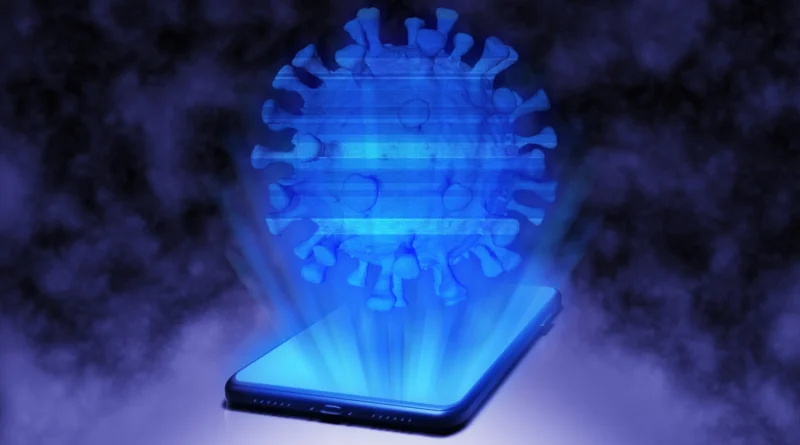
A Sophos kutatása egy súlyos mobilfenyegetésre hívja fel a figyelmet, egyes Android eszközök már gyárilag, firmware szinten fertőzötten kerülnek forgalomba, ami
Read More
Az AWS Threat Intelligence jelentése szerint az Interlock ransomware egy súlyos sérülékenységet (CVE-2026-20131) használ ki a Cisco Secure Firewall Management
Read More
A Palo Alto Networks Unit 42 kutatása egy nagyszabású kiberkémkedési kampányt tárt fel, amely elsősorban katonai és kormányzati célpontokat támad Délkelet-Ázsiában. A műveletet egy,
Read More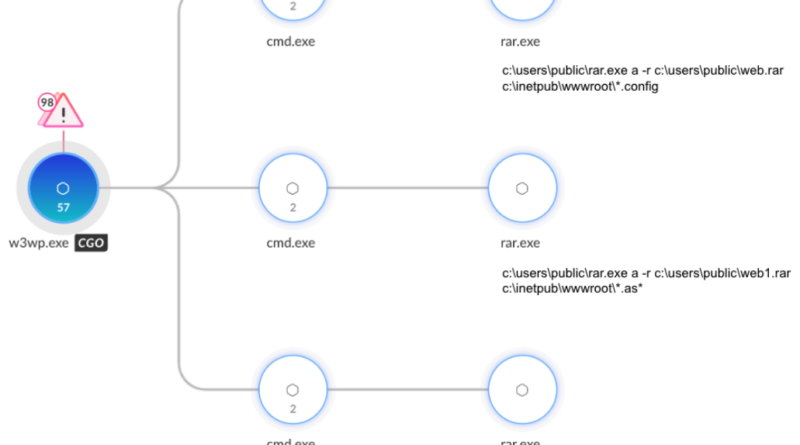
A Palo Alto Networks Unit 42 kutatócsoport egy több éven át rejtve maradó kiberkémkedési kampányt azonosított, amelyet CL-UNK-1068 jelzéssel követnek. A kutatás szerint a
Read More
A Cisco Talos kutatói az UAT-9244 jelű fenyegetési szereplő tevékenységét tárták fel, amely legalább 2024 óta célzott támadásokat hajt végre dél-amerikai
Read More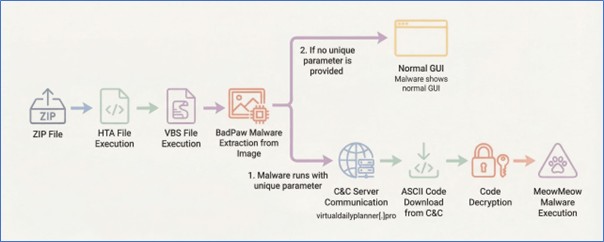
A ClearSky Cyber Security ismerteti, hogy egy Ukrajna-ellenes orosz kampány mögött két eddig dokumentálatlan rosszindulatú kártevő-család áll, amelyeket a fenyegetők együttesen alkalmaznak. Az egyik az BadPaw loader,
Read More
Az Arctic Wolf Labs elemzése szerint a SloppyLemming (Outrider Tiger, Fishing Elephant), Indiához köthető aktor hosszabb ideje futó kémkampányban újabb, rosszindulatú malware-láncot vetett be
Read More