Operation FlutterBridge
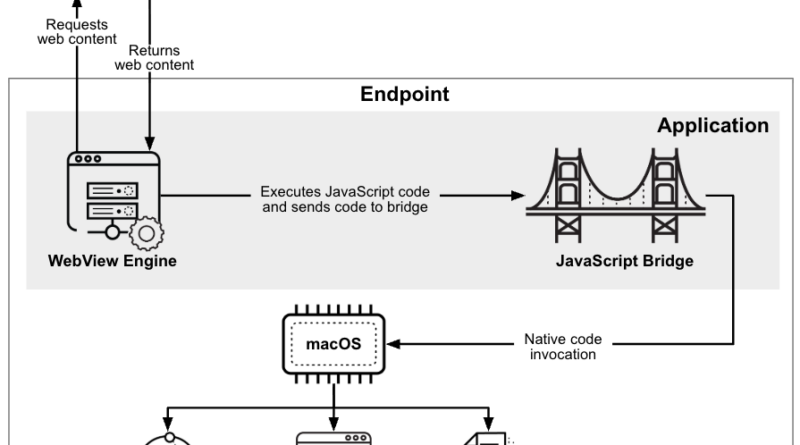
A Unit 42 egy új, Operation FlutterBridge néven azonosított macOS-kampányt tárt fel, amely malvertising segítségével terjeszti a FlutterShell backdoort. A kutatók szerint a művelet
Read More
A Unit 42 egy új, Operation FlutterBridge néven azonosított macOS-kampányt tárt fel, amely malvertising segítségével terjeszti a FlutterShell backdoort. A kutatók szerint a művelet
Read More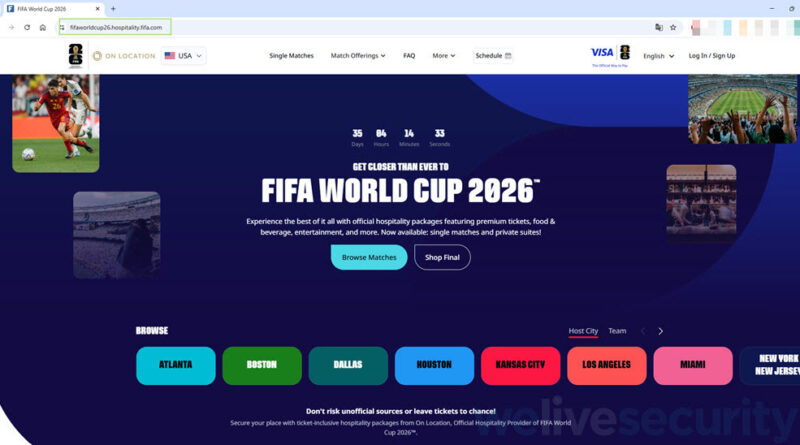
Az FBI figyelmeztetést adott ki a 2026-os labdarúgó-világbajnoksághoz kapcsolódó tömeges phishing- és csalási kampányokról. A támadók FIFA-tematikájú hamis weboldalakat hoznak
Read More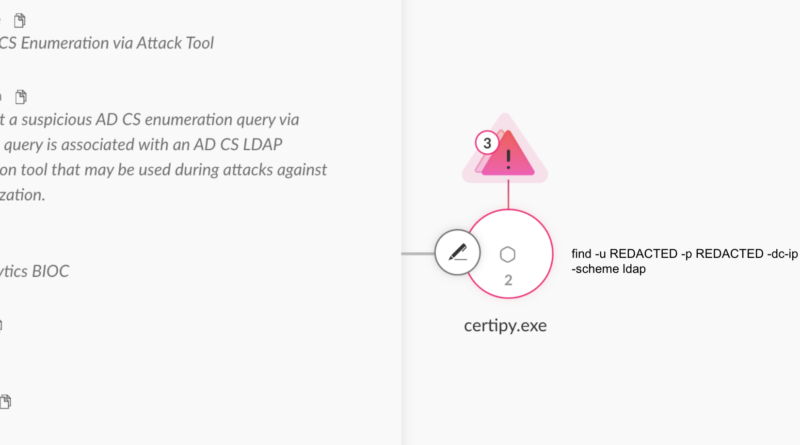
A Palo Alto Networks Unit 42 elemzése szerint az Active Directory Certificate Services (AD CS) továbbra is az egyik legkritikusabb,
Read More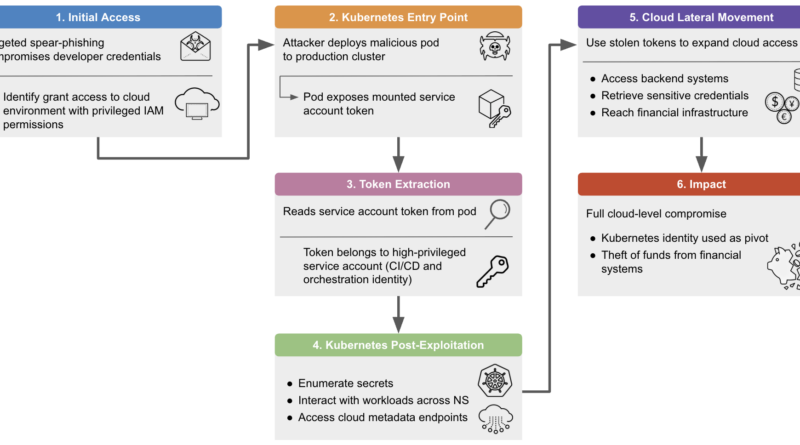
A Unit 42 jelentése szerint a Kubernetes környezetek mára kiemelt támadási felületté váltak, ahol a fenyegetések fókusza eltolódott a klasszikus
Read More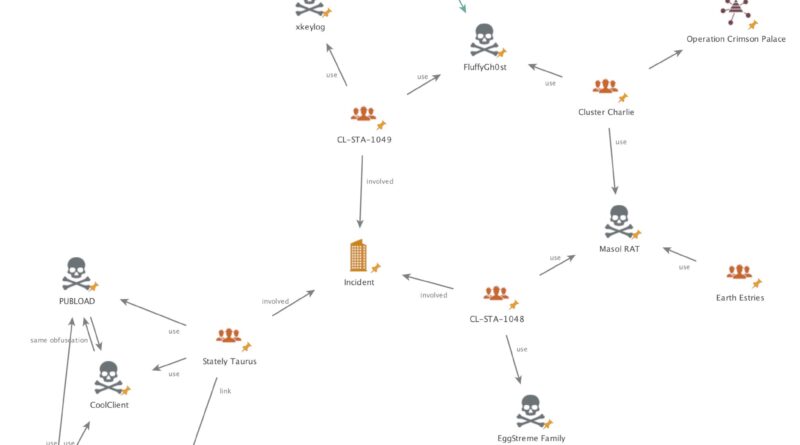
A Unit 42 kutatása egy több szálon futó, fejlett kiberkémkedési kampányt tár fel, amely egy délkelet-ázsiai kormányzati szervezetet célzott. Nem egyetlen támadóról
Read More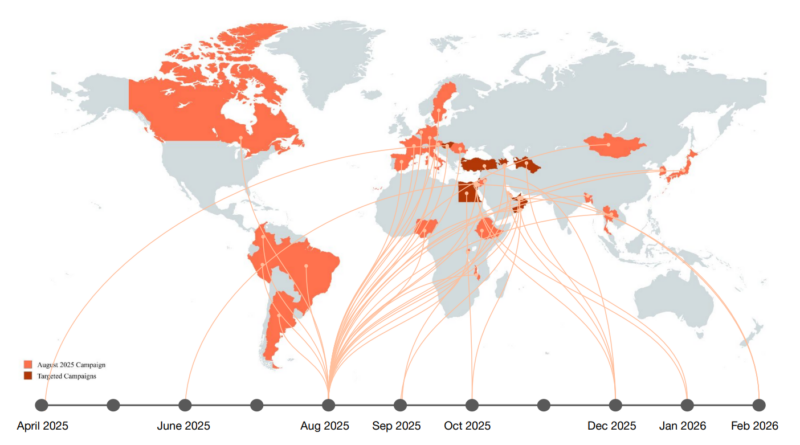
A Unit 42 elemzés szerint a Boggy Serpens (MuddyWater) egy iráni állami kötődésű APT-csoport, amelynek működése az utóbbi időszakban jelentősen fejlődött technikai és
Read More
A Unit 42, a Palo Alto Networks kiberbiztonsági kutatócsapata részletes elemzést publikált a VVS Stealer (VVS $tealer) nevű kártevőről, amely
Read More
A React2Shell néven ismert sebezhetőség (CVE-2025-55182) az elmúlt napokban a kiberbiztonsági szakma egyik legfontosabb témája lett. A hiba a React Server Components
Read More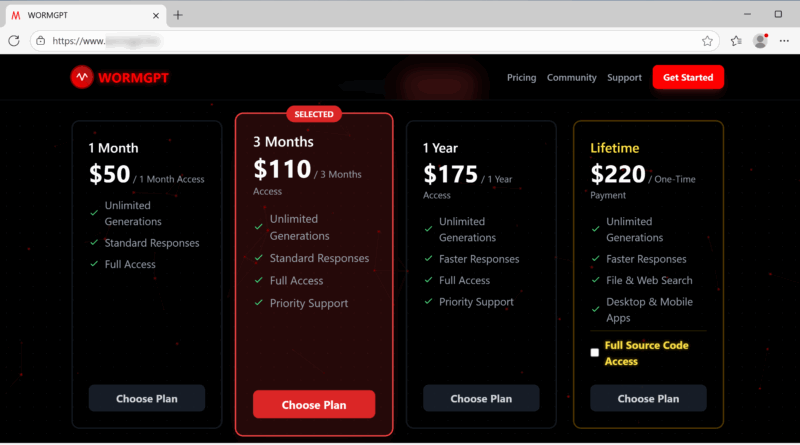
A Palo Alto Unit 42 jelentése szerint a nagy nyelvi modellek kettős felhasználású természete új korszakot nyit a kiberfenyegetések világában,
Read More
A Palo Alto Networks Unit 42 azonosította az Airstalk nevű, új Windows-alapú malware-családot, amelyet gyaníthatóan állami támogatású támadók használnak ellátásilánc-támadásokban (supply chain attack) böngészőadat-lopásra és titkos kommunikációs csatornák kialakítására. A
Read More